Guía rápida sobre la vulnerabilidad Zip Slip

28 de junio de 2018
0 minutos de lecturaDespués de nuestras dos guías rápidas anteriores, sobre inferencia de tipos local en Java y las prácticas recomendadas de seguridad de GitHub, me complace continuar nuestra serie de guías prácticas e imprimibles con una vulnerabilidad de seguridad más específica que ha afectado a miles de aplicaciones. La guía rápida de este mes se centra en la vulnerabilidad Zip Slip. El 5 de junio de 2018, después de meses de investigación con muchas bibliotecas y proyectos de gestión de archivos comprimidos muy conocidos, divulgamos públicamente una vulnerabilidad de sobrescritura arbitraria de archivos, a la que llamamos Zip Slip. Esta vulnerabilidad se ha manifestado muchas veces durante varias décadas, pero recientemente se ha vuelto mucho más frecuente en bases de código de alto perfil de diversos ecosistemas.
Zip Slip es una forma de traversal de directorios que puede explotarse al extraer archivos de un archivo comprimido. La vulnerabilidad de traversal de directorios permite que un atacante acceda a partes del sistema de archivos que están fuera de la carpeta de destino donde deberían permanecer los archivos. Luego, el atacante puede sobrescribir archivos ejecutables e invocarlos de forma remota o esperar a que el sistema o un usuario los ejecute, con lo que logra ejecutar comandos de forma remota en la máquina de la víctima. La vulnerabilidad también puede causar daños al sobrescribir archivos de configuración u otros recursos confidenciales, y puede explotarse tanto en equipos cliente (de usuarios) como en servidores.
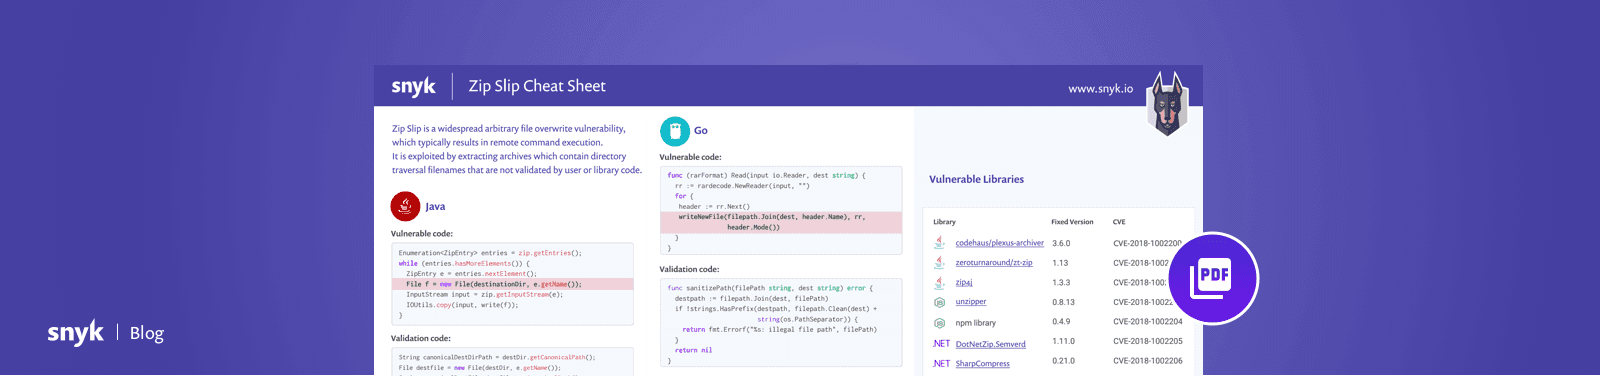
Para ver un ejemplo de explotación de esta vulnerabilidad, mira el breve video que aparece a continuación. En él se muestra cómo podrían sobrescribirse archivos confidenciales, lo que permitiría la ejecución remota de código [embed]https://www.youtube.com/watch?v=l1MT5lr4p9o\[/embed\]Esta guía rápida abarca cuatro de los principales ecosistemas más afectados por la vulnerabilidad Zip Slip. Para cada ecosistema, mostramos ejemplos de fragmentos de código vulnerables, seguidos de código de validación que puede corregir este problema. En lugar de repetir aquí todo el contenido que preparamos sobre esta vulnerabilidad, te invitamos a consultar directamente nuestra investigación y nuestro repositorio de GitHub:
Página de investigación sobre Zip Slip : incluye información general sobre Zip Slip y sobre los ataques de traversal de directorios. Explica cómo podría ser el flujo de una aplicación vulnerable y qué puedes hacer para comprobar si eres vulnerable. También incluye ejemplos de fragmentos de código vulnerables de todos los ecosistemas que investigamos, además de ejemplos de código de validación sugerido.
Repositorio comunitario de Zip Slip : para conocer el estado más reciente de las bibliotecas vulnerables a Zip Slip o contribuir agregando o actualizando bases de código vulnerables, visita nuestro repositorio comunitario de GitHub y envía un PR. Snyk te ayuda a encontrar y corregir vulnerabilidades conocidas en tus dependencias.
Para empezar gratis, regístrate para crear una cuenta gratuita de Snyk y analiza tu aplicación para saber si es vulnerable a Zip Slip o a otras vulnerabilidades conocidas.


