Otro paquete malicioso más en npm que apunta a billeteras de criptomonedas


17 de junio de 2019
0 minutos de lecturaKomodo, desarrollador de billeteras de criptomonedas, apareció recientemente en las noticias como la víctima más reciente de un intento de ataque con criptomonedas mediante la inyección de código malicioso a través de dependencias de npm. Se descubrió que el proyecto EasyDEX-GUI, que ofrece una interfaz gráfica de usuario (GUI) para las API de criptomonedas de SuperNET/Iguana y que utiliza la billetera Agama de Komodo, contenía un paquete malicioso llamado electron-native-notify. Esto se reveló mediante un commit de GitHub en el repositorio de código fuente del usuario de GitHub sawlysawly. Se estima que hay aproximadamente 13 millones de dólares estadounidenses en criptomonedas almacenados en las billeteras Agama, una parte de los cuales podría haberse robado si el equipo de seguridad de npm no hubiera actuado a tiempo.
En Snyk, ya agregamos el paquete malicioso a nuestra base de datos de vulnerabilidades. Si Snyk supervisa tu proyecto y encontramos la dependencia maliciosa (cualquier versión de electron-native-notify), recibirás una notificación mediante las alertas habituales de Snyk.
Si Snyk no supervisa tus proyectos y quieres comprobar si usan este paquete, puedes hacerlo a continuación o usar nuestra CLI para analizarlos localmente.
Cronología de los acontecimientos
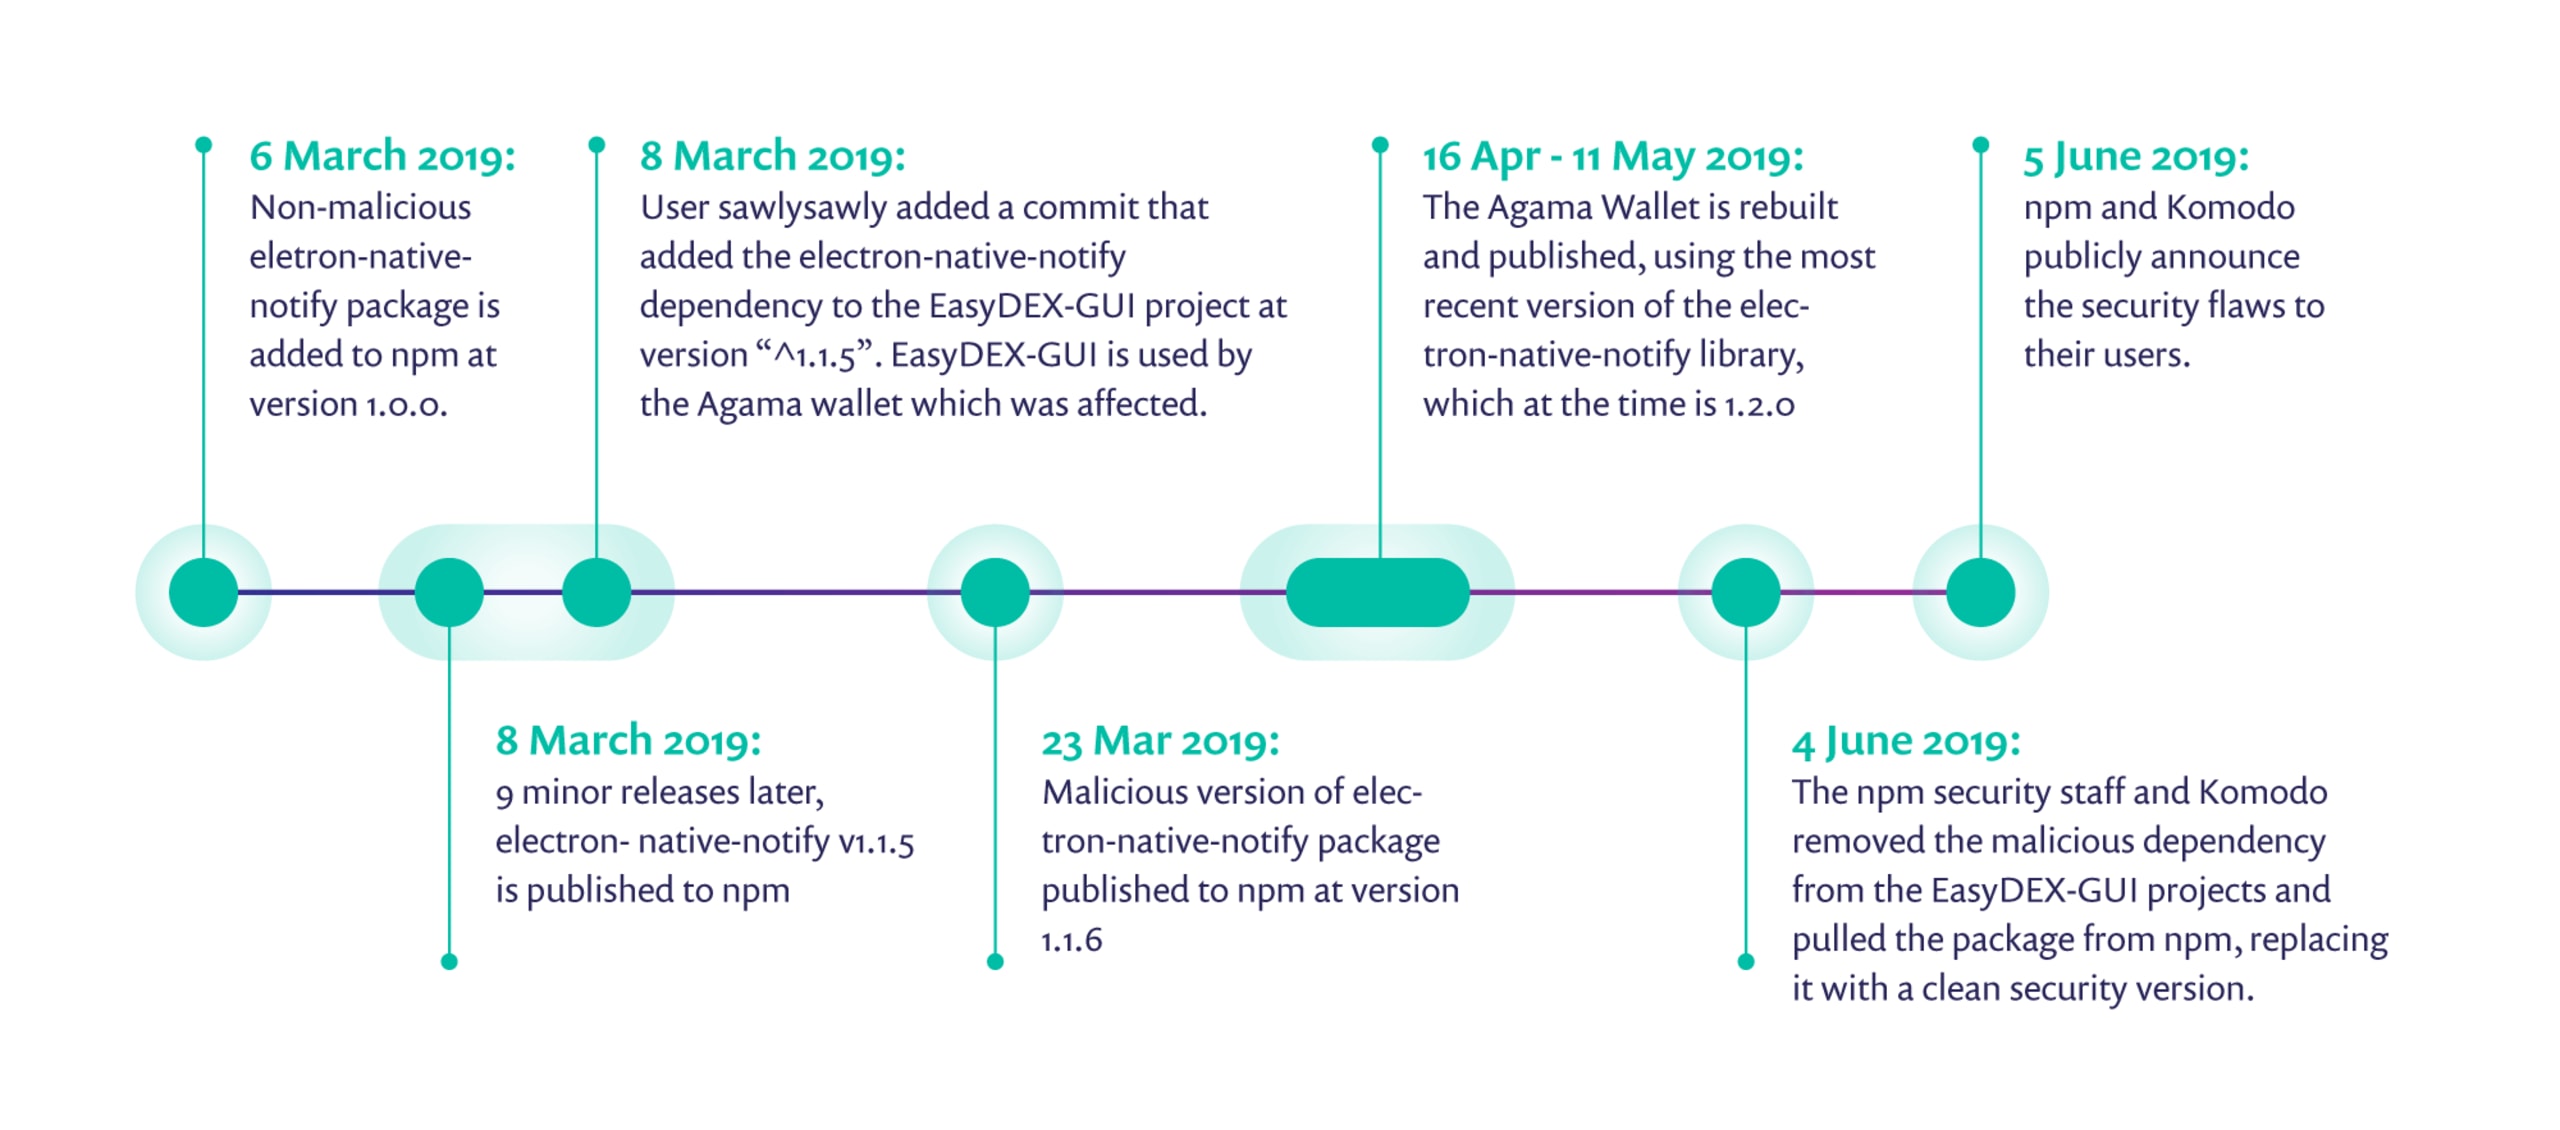
6 de marzo de 2019: Se agrega a npm el paquete electron-native-notify, que no era malicioso, en la versión 1.0.0.
8 de marzo de 2019: Nueve versiones menores después, se publica electron-native-notify v1.1.5 en npm.
8 de marzo de 2019: El usuario sawlysawly agregó un commit que incorporó la dependencia electron-native-notify al proyecto EasyDEX-GUI en la versión “^1.1.5”. EasyDEX-GUI se utiliza en la billetera Agama, que resultó afectada.
23 de marzo de 2019: Se publica en npm la versión maliciosa 1.1.6 del paquete electron-native-notify.
En algún momento entre el 16 de abril y el 11 de mayo de 2019: Se vuelve a compilar y publicar la billetera Agama con la versión más reciente de la biblioteca electron-native-notify, que en ese momento era la 1.2.0.
4 de junio de 2019: El equipo de seguridad de npm y Komodo eliminaron la dependencia maliciosa de los proyectos EasyDEX-GUI y retiraron el paquete de npm, reemplazándolo por una versión segura y limpia.
5 de junio de 2019:npm y Komodo anuncian públicamente las fallas de seguridad a sus usuarios.
El impacto
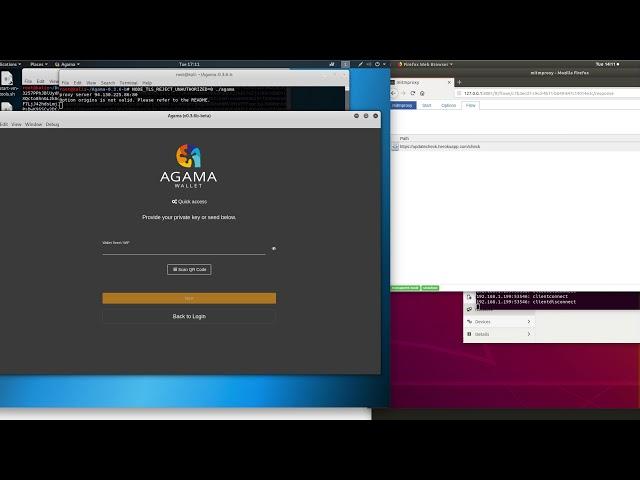
El código malicioso envía una solicitud HTTP GET a un endpoint de Heroku, https://updatecheck.herokuapp.com/check, desde donde, según se informa, descarga una carga útil que se ejecuta y envía la frase semilla de la billetera al mismo servidor. El equipo de npm creó un video que muestra cómo funciona:
Me afecta, ¿qué debo hacer ahora?
Tu prioridad inmediata debe ser comprobar si estás usando la biblioteca maliciosa en cuestión. Si es así, las próximas compilaciones de tu aplicación fallarán, pero es probable que las aplicaciones implementadas anteriormente contengan el código malicioso y que incluso lo estén ejecutando.
Si Snyk supervisa tu proyecto y tu aplicación contiene este paquete malicioso, recibirás una notificación mediante las alertas habituales de Snyk.
Sin embargo, si todavía no supervisas tus proyectos con Snyk, puedes hacer una prueba puntual con Snyk en tus repositorios o usar nuestra CLI para analizarlos localmente.
Si usas la billetera Amama o tienes otros activos además de KMD y BTC, Komodo recomienda encarecidamente transferir todos los fondos de Agama a una nueva dirección lo antes posible. En su página de soporte, indican cuáles son las billeteras seguras y explican cómo transferir los fondos.
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


