Vuln Cost: encuentra vulnerabilidades en paquetes npm fácilmente con VS Code

2 de abril de 2020
0 minutos de lecturaNota del editor (23 de nov. de 2021):
La extensión Vuln Cost ya no recibe mantenimiento activo. Aunque puedes seguir usando esta extensión hasta que se deje de ofrecer oficialmente, te recomendamos instalar la extensión oficial Snyk Vulnerability Scanner. Esta nueva extensión ofrece todas las funciones de Vuln Cost y te permite encontrar y corregir problemas tanto en tus dependencias de código abierto como en tu código personalizado.
Visual Studio Code probablemente sea el editor de código más usado por los desarrolladores de JavaScript. Como el 80 % o incluso el 90 % del código que se desarrolla depende en gran medida de paquetes de código abierto, los desarrolladores necesitan saber qué hacen estos paquetes. Por ejemplo, ¿sabes si alguno de los paquetes que importas contiene vulnerabilidades de seguridad conocidas? La extensión Vuln Cost para VS Code, gratuita y de código abierto, puede ayudarte.
DESCARGA VULN COST PARA VS CODE
Al adoptar DevSecOps, los desarrolladores también deben estar al tanto de los problemas de seguridad. En concreto, al revisar un paquete que importas desde el «peligroso» internet, la extensión Vuln Cost para VS Code te ofrece comentarios instantáneos sobre posibles problemas de seguridad. La extensión Vuln Cost muestra en línea cuántas vulnerabilidades contiene un paquete específico en cuanto lo importas en tu código.
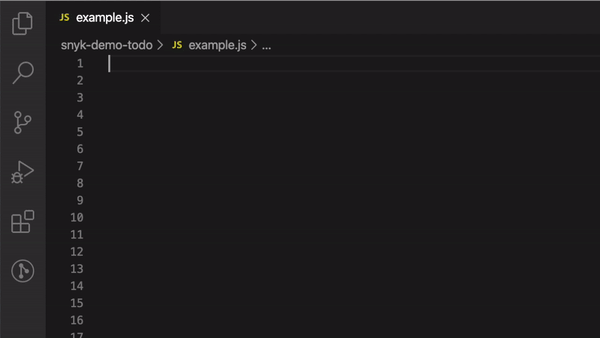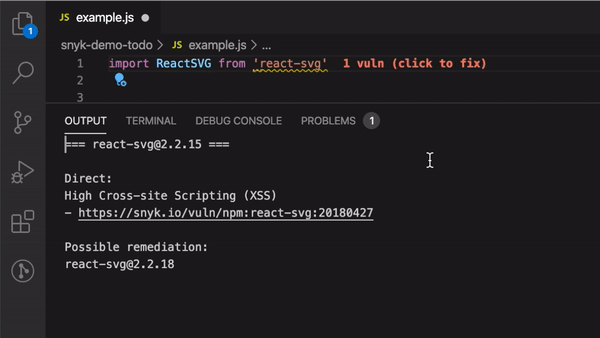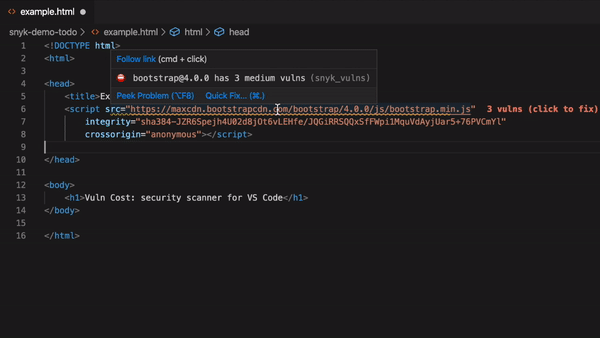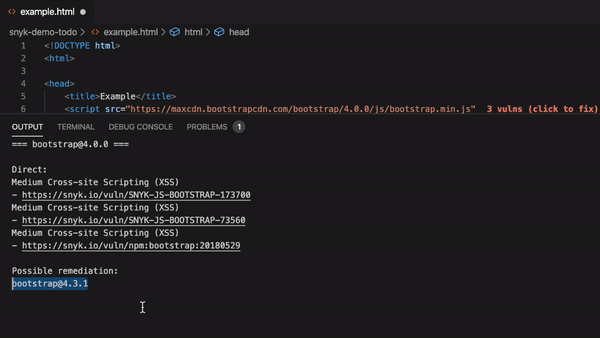
Si el paquete no tiene vulnerabilidades conocidas, Vuln Cost no te molestará. Vuln Cost solo resalta en línea los paquetes que contienen vulnerabilidades. La opción de solución rápida te lleva a una página con información sobre las vulnerabilidades de este proyecto.
Importar paquetes en HTML desde tu CDN favorito
Otra función que ofrece Vuln Cost es el análisis de archivos HTML. Los scripts que importes desde tus CDN, como UNPKG, se analizarán de forma similar al paquete npm mencionado antes. Así, no te tomarán por sorpresa las vulnerabilidades, aunque no uses npm.

Información más útil para actuar

La extensión Vuln Cost es fácil de usar y, lo más importante, gratuita. Instálala desde el marketplace de VSCode y estará lista para usarse. Ni siquiera necesitas registrarte para acceder a las funciones básicas. Sin embargo, si quieres información más útil para actuar, puedes crear una cuenta gratuita de Snyk OSS. Snyk no solo puede ayudarte a proteger todo tu proyecto de muchas maneras, sino que también potencia la extensión Vuln Cost.
Al registrarte o usar una cuenta gratuita de Snyk que ya tengas, Vuln Cost te ofrece un desglose de las vulnerabilidades. Lo más importante es que indica si las vulnerabilidades detectadas tienen una gravedad baja, media o alta. Además, puede mostrarte más información sobre la vulnerabilidad y dónde se encuentran los problemas de seguridad en tu proyecto. Puede ser en una dependencia directa o transitiva. Por último, cuando es posible, te recomienda actualizar el paquete a la versión más cercana que incluya una corrección para las vulnerabilidades.
Recuerda que estas funciones de Vuln Cost que te ayudan a actuar son, una vez más, totalmente gratuitas. Solo tienes que registrarte para obtener una cuenta freemium de Snyk y activarlas.Descarga la extensión Vul Cost para VS Code
¡Descarga Vuln Cost para VS Code!
Empieza con los desafíos de Capture the Flag
Aprende a resolver desafíos de captura la bandera con nuestro taller virtual introductorio a pedido.


