5 consejos para reforzar la seguridad de las aplicaciones, del código a la nube

8 de agosto de 2023
0 minutos de lecturaA medida que crece la alianza entre Snyk y GitGuardian, colaboramos en una nueva guía práctica que identifica consideraciones de seguridad clave y herramientas para ayudarte a mitigar riesgos y proteger tu código.
El recorrido del código a la nube y de vuelta al código exige un enfoque integral de la seguridad. Las organizaciones pueden crear aplicaciones seguras y resilientes, proteger datos confidenciales y establecer una sólida cultura de AppSec al integrar la seguridad en todo el ciclo de vida del desarrollo de software. Con la ayuda de herramientas como Snyk y GitGuardian, es posible reforzar las prácticas de DevSecOps y lograr procesos de desarrollo de software más eficientes y seguros.
Nuestra nueva guía práctica te ayudará a usar GitGuardian para administrar tus secretos y, al mismo tiempo, monitorear continuamente tu código y dependencias en busca de vulnerabilidades con Snyk.
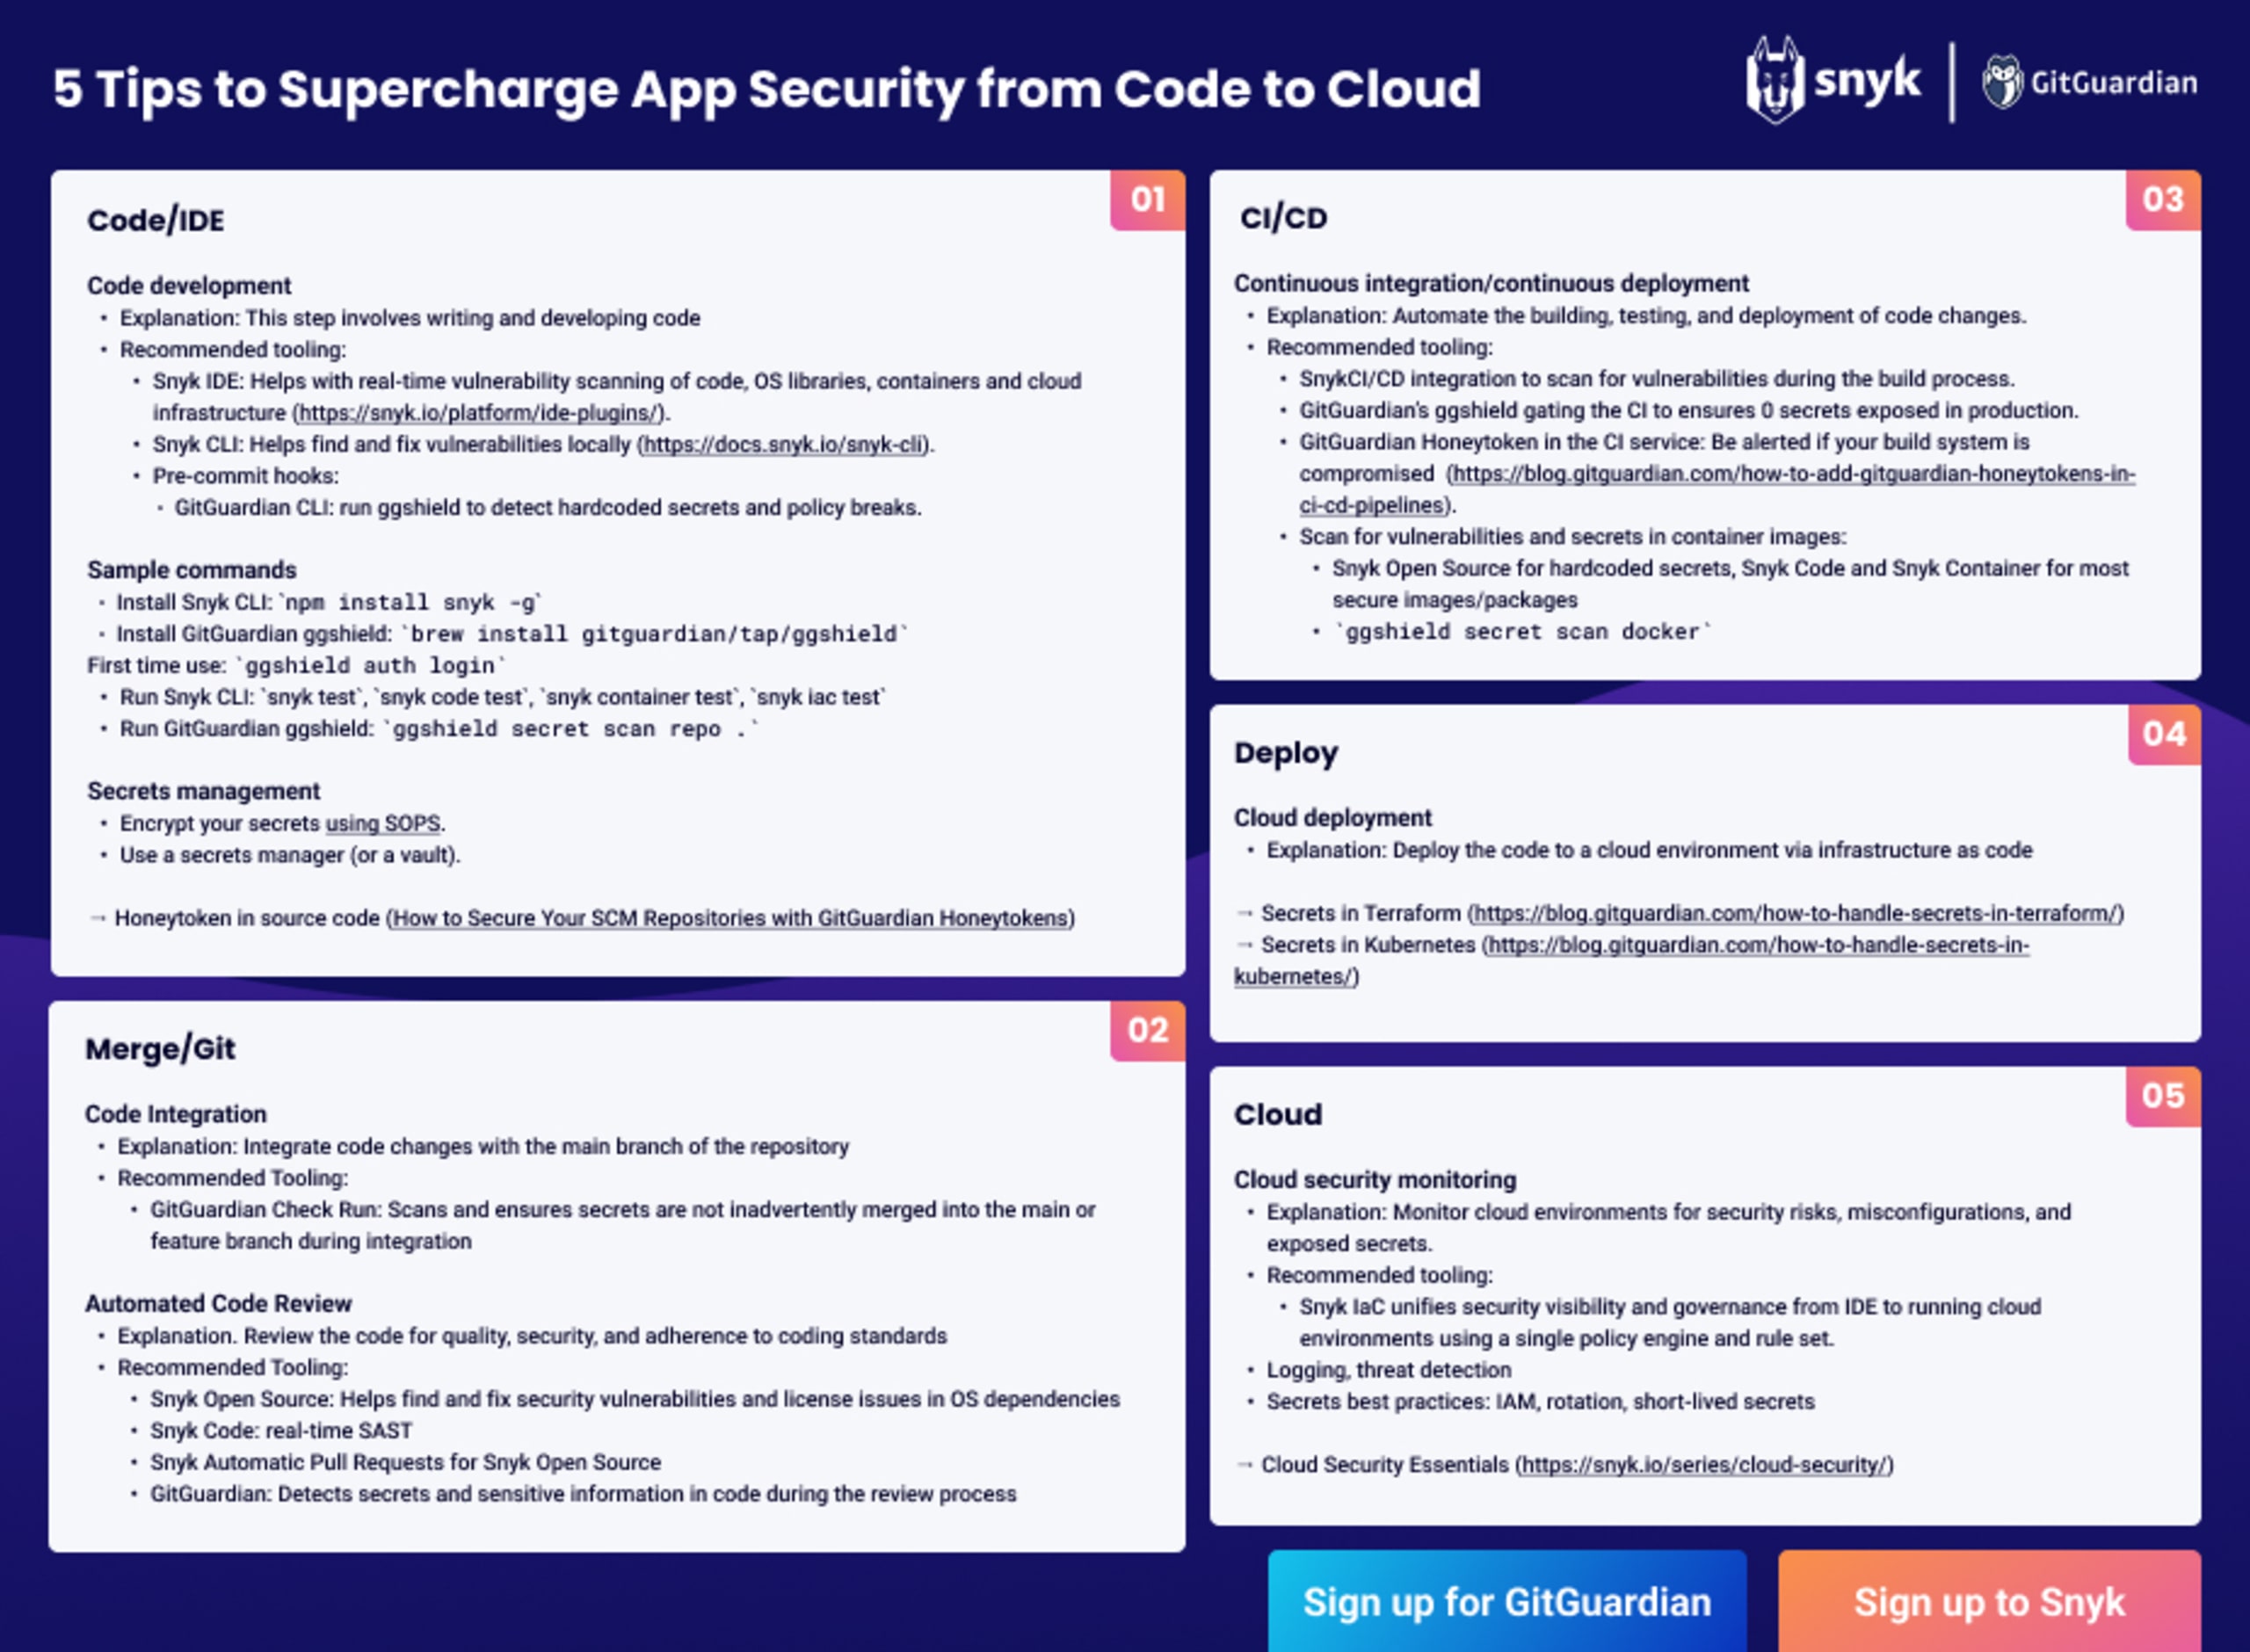
Integrar la seguridad en el ciclo de vida del desarrollo de software permite que los desarrolladores asuman la responsabilidad de la seguridad, facilita la mitigación proactiva de riesgos y establece una cultura de seguridad en la organización.
Esto es de suma importancia por varias razones clave:
Mitigación proactiva de riesgos: integrar prácticas de seguridad desde las primeras etapas del ciclo de vida del desarrollo de software ayuda a minimizar el riesgo de brechas de seguridad, filtraciones de datos y otros incidentes de seguridad.
Ahorro de tiempo y costos: corregir problemas de seguridad en etapas posteriores del desarrollo o durante la producción puede llevar mucho más tiempo y ser considerablemente más costoso.
Requisitos de cumplimiento y normativos: muchos sectores tienen requisitos estrictos de cumplimiento y normativos en materia de seguridad, como el RGPD, HIPAA, PCI DSS e ISO 27001. Integrar la seguridad en todo el ciclo de vida del desarrollo de software garantiza que se implementen los controles y las medidas de seguridad necesarios para cumplir estos requisitos.
Mayor confianza y seguridad para los clientes: las brechas de seguridad pueden tener graves consecuencias para la reputación de una organización y erosionar la confianza de sus clientes. Al priorizar la seguridad durante todo el ciclo de vida del desarrollo de software, las organizaciones demuestran su compromiso con la protección de los datos confidenciales y la información de sus clientes.
Enfoque de desplazamiento a la izquierda: integrar prácticas de seguridad al inicio del ciclo de vida del desarrollo de software sigue el principio de desplazamiento a la izquierda. Esto significa abordar los problemas de seguridad lo antes posible —idealmente, desde las fases de requisitos y diseño— y permitir que los desarrolladores asuman la responsabilidad de la seguridad y colaboren con los equipos de seguridad para crear aplicaciones más seguras desde el principio.
Mejor calidad del software: integrar prácticas de seguridad en el ciclo de vida del desarrollo de software mejora la calidad del software. Las organizaciones aumentan la confiabilidad, estabilidad y rendimiento generales de sus aplicaciones.
Respuesta rápida ante amenazas emergentes: integrar prácticas de seguridad en todo el ciclo de vida del desarrollo de software permite que las organizaciones respondan rápidamente ante amenazas de seguridad emergentes. Los desarrolladores pueden implementar sin demora parches de seguridad, actualizaciones y contramedidas.
Seguridad del código
La seguridad del código es un aspecto fundamental del desarrollo de aplicaciones, ya que las vulnerabilidades en el código pueden provocar brechas de seguridad, filtraciones de datos y otras actividades maliciosas. Algunos desafíos habituales de la seguridad del código son:
Dependencias vulnerables
Las aplicaciones suelen depender de bibliotecas y frameworks de código abierto para acelerar el desarrollo y aprovechar funcionalidades existentes. Sin embargo, estas dependencias pueden tener sus propias vulnerabilidades. Si no se identifican y corrigen, pueden convertirse en puntos de entrada para los atacantes. El desafío consiste en llevar un control de las dependencias, mantenerse al día con los parches de seguridad y garantizar que las versiones utilizadas no tengan vulnerabilidades conocidas.
Prácticas de codificación inseguras
Las prácticas de codificación inseguras pueden introducir vulnerabilidades en el código base. Los desarrolladores pueden usar sin darse cuenta funciones o técnicas inseguras que los atacantes pueden aprovechar. Algunos ejemplos son usar algoritmos de cifrado obsoletos, no validar correctamente las entradas de los usuarios o no implementar controles de acceso adecuados. Las prácticas de codificación inseguras suelen deberse a la falta de conocimientos sobre seguridad o a una capacitación insuficiente.
Falta de revisión de código
Los procesos de revisión de código insuficientes o inconsistentes pueden hacer que algunos problemas de seguridad pasen inadvertidos. Sin revisiones exhaustivas, las vulnerabilidades pueden quedar sin detectar y dejar el código base expuesto a ataques. Las revisiones de código deben abarcar aspectos funcionales y de seguridad, y garantizar que se sigan las prácticas recomendadas de seguridad, se identifiquen posibles vulnerabilidades y se mantengan estándares de codificación segura. Las revisiones de código periódicas y exhaustivas son esenciales para minimizar el riesgo de brechas de seguridad.
Para abordar estos desafíos fundamentales de seguridad se necesita un enfoque multifacético que incluya prácticas de codificación segura, educación y capacitación continuas para los desarrolladores, procesos sólidos de administración de dependencias, lineamientos de codificación segura, revisiones periódicas de código y herramientas automatizadas para identificar vulnerabilidades y posibles debilidades.
Uso de Snyk y GitGuardian para proteger el código
Los desarrolladores y las organizaciones pueden reforzar la seguridad del código durante el ciclo de vida del desarrollo de software al aprovechar las funcionalidades de Snyk y GitGuardian. Estas herramientas ofrecen un conjunto integral de funciones e integraciones que ayudan a identificar vulnerabilidades, proteger dependencias, analizar código y detectar secretos expuestos, lo que mejora la postura de seguridad general de las aplicaciones.
Interfaz de línea de comandos (CLI) de Snyk
La CLI de Snyk es una herramienta versátil que permite a los desarrolladores integrar Snyk fácilmente en su flujo de trabajo de desarrollo. Ofrece un enfoque flexible y personalizable para ejecutar análisis de seguridad y automatizar la detección de vulnerabilidades. Al incorporar la CLI de Snyk en scripts de compilación o pipelines de CI/CD, los desarrolladores pueden analizar automáticamente su código y sus dependencias en busca de vulnerabilidades. La CLI de Snyk es compatible con varios lenguajes de programación, administradores de paquetes y opciones de integración, por lo que es una herramienta valiosa para incorporar comprobaciones de seguridad al proceso de desarrollo.
Puedes instalar la CLI de Snyk de forma global con el comando npm install snyk -g. Así podrás ejecutar varios comandos, como snyk test, snyk code test, snyk container test y snyk iac test, para analizar tu código, dependencias, contenedores e infraestructura como código en busca de vulnerabilidades y errores de configuración.
Obtén más información sobre la CLI de Snyk aquí.
Entornos de desarrollo integrados (IDE) de Snyk.
Snyk ofrece plugins e integraciones para IDE populares como Visual Studio Code, IntelliJ IDEA y Eclipse. Estas integraciones llevan las capacidades de detección de vulnerabilidades de Snyk directamente al entorno de codificación de los desarrolladores y ofrecen comentarios en tiempo real sobre problemas de seguridad mientras escriben código. Con las integraciones para IDE, los desarrolladores reciben alertas y sugerencias de corrección al instante, lo que les permite solucionar vulnerabilidades sobre la marcha y seguir prácticas de codificación segura durante el desarrollo.
Descubre cómo instalar el plugin en tu IDE favorito aquí.
Snyk Open Source
Snyk Open Source es una potente herramienta que analiza dependencias de código abierto en busca de vulnerabilidades. Examina las dependencias utilizadas en un proyecto e identifica las vulnerabilidades conocidas presentes en esas bibliotecas o frameworks. Snyk Open Source ayuda a los desarrolladores a mantenerse informados sobre los riesgos de seguridad asociados a sus dependencias y los orienta sobre cómo corregirlos.
Snyk Code
Snyk Code es una herramienta que analiza repositorios de código en busca de fallas de seguridad. Mediante técnicas de pruebas estáticas de seguridad de aplicaciones (SAST) e inteligencia artificial híbrida de vanguardia, Snyk Code examina el código base para detectar posibles vulnerabilidades de seguridad, prácticas de codificación inseguras y errores de seguridad frecuentes. Ofrece a los desarrolladores información práctica y recomendaciones para corregir los problemas identificados. Snyk Code se integra con sistemas populares de control de versiones, lo que permite a los desarrolladores analizar el código en busca de fallas de seguridad sin interrupciones en sus flujos de trabajo actuales.
GitGuardian
GitGuardian complementa las soluciones de Snyk al centrarse en detectar secretos e información confidencial en los repositorios de código. Analiza los repositorios para encontrar claves de API, contraseñas, tokens y otras credenciales expuestas que, si se filtran, podrían provocar brechas de seguridad. GitGuardian opera a nivel de commit, monitorea los cambios en el código e identifica credenciales codificadas directamente en tiempo real. GitGuardian ayuda a los desarrolladores y las organizaciones a abordar proactivamente las vulnerabilidades de seguridad y a evitar el acceso no autorizado o el uso indebido de información confidencial.
Obtén más información sobre GitGuardian aquí.
Seguridad en la nube
Los entornos en la nube presentan desafíos de seguridad particulares debido a su naturaleza distribuida, al modelo de responsabilidad compartida y a la complejidad de administrar distintos servicios en la nube. Algunos desafíos habituales de la seguridad en la nube son:
Brechas de datos
Los entornos en la nube almacenan grandes cantidades de datos confidenciales, por lo que son objetivos atractivos para los ciberatacantes. Las brechas de datos pueden ocurrir debido a vulnerabilidades en los servicios en la nube, controles de acceso débiles o amenazas internas. La exposición de datos puede provocar pérdidas financieras, daños a la reputación y consecuencias legales.
Errores de configuración
Los recursos en la nube mal configurados pueden exponer datos confidenciales o permitir que los atacantes obtengan acceso no autorizado. Los errores de configuración pueden producirse en distintos niveles, como buckets de almacenamiento, configuraciones de red, máquinas virtuales o políticas de control de acceso. Estas configuraciones de seguridad inadecuadas pueden deberse a errores humanos, falta de conocimientos o automatización insuficiente.
Amenazas internas
Las personas con acceso privilegiado a los recursos en la nube, como empleados o contratistas, pueden representar un riesgo de seguridad significativo. Las amenazas internas pueden ser intencionales, cuando alguien utiliza su acceso para beneficio personal o con fines maliciosos, o involuntarias, cuando expone datos confidenciales por accidente o es víctima de ataques de ingeniería social.
API inseguras
Los servicios en la nube dependen de las API para comunicarse e interactuar. Los atacantes pueden aprovechar las API inseguras para obtener acceso no autorizado, manipular datos o lanzar otros tipos de ataques. Entre las vulnerabilidades de las API se incluyen mecanismos de autenticación insuficientes, controles de autorización débiles y validación inadecuada de entradas.
Requisitos de cumplimiento y normativos
Los entornos en la nube suelen alojar datos confidenciales sujetos a diversos requisitos de cumplimiento y normativos, como el RGPD, HIPAA o PCI DSS. Es fundamental garantizar el cumplimiento de estas regulaciones y mantener la privacidad y seguridad de los datos en la infraestructura en la nube. No cumplir los estándares puede dar lugar a sanciones, problemas legales y pérdida de confianza de los clientes.
Administración de identidades y accesos
Administrar las identidades, los roles y los controles de acceso de los usuarios en la nube puede ser complejo. Se deben implementar mecanismos adecuados de autenticación y autorización para impedir el acceso no autorizado a los recursos. Para mantener prácticas sólidas de administración de identidades y accesos, es fundamental garantizar políticas de contraseñas seguras, implementar la autenticación multifactor y revisar periódicamente los privilegios de acceso.
Para abordar estos desafíos de seguridad en la nube se necesita una combinación de medidas técnicas, como implementar controles de seguridad y cifrado, y prácticas organizacionales, como capacitación en seguridad, planes de respuesta a incidentes y auditorías periódicas. Además, el uso de herramientas de seguridad para desarrolladores como Snyk puede reforzar la postura de seguridad de la infraestructura en la nube.
Snyk Container
Snyk Container ayuda a proteger las aplicaciones en contenedores mediante el análisis de imágenes de contenedores para detectar vulnerabilidades. Los contenedores, como los que se crean con Docker, se han vuelto populares para implementar aplicaciones en la nube gracias a su portabilidad y escalabilidad. Sin embargo, las imágenes de contenedores pueden incluir componentes vulnerables o dependencias desactualizadas que los atacantes podrían explotar.
Snyk Container se integra sin problemas en el proceso de compilación de contenedores y permite que los equipos de desarrollo y operaciones identifiquen y corrijan vulnerabilidades desde las primeras etapas. Snyk Container detecta paquetes, bibliotecas y frameworks vulnerables. Ofrece información práctica, como detalles específicos de las vulnerabilidades, niveles de gravedad y pasos recomendados para corregirlas.
Snyk IaC
Snyk Infrastructure as Code (IaC) ayuda a proteger los entornos de nube que administran y aprovisionan la infraestructura en la nube mediante plantillas de código. Herramientas como Terraform, AWS CloudFormation y Azure Resource Manager permiten que los desarrolladores definan recursos de infraestructura mediante programación. Sin embargo, las configuraciones incorrectas o las vulnerabilidades de seguridad en estas definiciones de infraestructura pueden afectar gravemente la seguridad del entorno de nube.
Snyk IaC permite analizar plantillas de IaC e identificar problemas de seguridad y configuraciones incorrectas. Analiza el código y proporciona información sobre posibles vulnerabilidades, configuraciones inseguras o incumplimientos de normas. Las organizaciones pueden corregir estos problemas antes de aprovisionar la infraestructura si los detectan al inicio del ciclo de desarrollo o implementación. Snyk IaC también ayuda a aplicar las prácticas recomendadas de seguridad y a garantizar el cumplimiento de las normas del sector y los requisitos regulatorios, lo que reduce el riesgo de contar con una infraestructura en la nube mal configurada o insegura.
Estas herramientas ofrecen capacidades automatizadas de análisis y escaneo, que permiten detectar y corregir vulnerabilidades y configuraciones incorrectas desde las primeras etapas. Integrar Snyk en el proceso de implementación en la nube permite adoptar un enfoque proactivo de seguridad y garantizar que las aplicaciones en contenedores y las plantillas de infraestructura sean seguras y cumplan con las normas.
Volver al código: un ciclo continuo de retroalimentación para desarrolladores
Un ciclo continuo de retroalimentación es un componente esencial para que una práctica de DevSecOps tenga éxito. Proporciona a los desarrolladores información y comentarios en tiempo real sobre los problemas de seguridad, lo que les permite abordar las vulnerabilidades de manera eficaz y mejorar la seguridad del código. Estos son los elementos clave de un ciclo continuo de retroalimentación para desarrolladores:
Pruebas de seguridad automatizadas
Integrar pruebas de seguridad automatizadas en el flujo de trabajo de desarrollo permite analizar continuamente el código y las dependencias. Se pueden incorporar herramientas como Snyk y GitGuardian para realizar análisis estático del código, escaneo de vulnerabilidades y detección de secretos. Las pruebas de seguridad automatizadas garantizan que las verificaciones de seguridad se realicen de manera constante y reducen la probabilidad de que se pasen por alto vulnerabilidades.
Notificaciones en tiempo real
Los desarrolladores deben recibir notificaciones inmediatas cuando se identifiquen problemas de seguridad. Estas notificaciones pueden enviarse por distintos canales, como correo electrónico, plataformas de chat o entornos de desarrollo integrados (IDE). Las notificaciones en tiempo real permiten que los desarrolladores respondan rápidamente a los hallazgos de seguridad y tomen las medidas necesarias.
Informes detallados y orientación para corregir problemas
Las herramientas de seguridad deben proporcionar informes completos que detallen las vulnerabilidades identificadas, sus niveles de gravedad y los pasos recomendados para corregirlas. Estos informes permiten que los desarrolladores comprendan el contexto de los problemas de seguridad y les indican cómo solucionarlos de manera eficaz. Una orientación clara y práctica ayuda a los desarrolladores a corregir las vulnerabilidades de forma eficiente.
Colaboración con los equipos de seguridad
La colaboración entre los desarrolladores y los equipos de seguridad es fundamental para el ciclo continuo de retroalimentación. Los desarrolladores pueden trabajar de cerca con especialistas en seguridad para comprender los hallazgos, recibir orientación sobre las prácticas recomendadas y analizar estrategias de corrección. Esta colaboración fomenta el intercambio de conocimientos, mejora la concientización sobre seguridad en todo el equipo de desarrollo y garantiza que las medidas de seguridad estén alineadas con los objetivos de la organización.
Mejora iterativa
El ciclo continuo de retroalimentación debe ser iterativo, de modo que los desarrolladores puedan incorporar los comentarios, realizar las mejoras necesarias e iterar sobre su código. Al abordar continuamente los problemas de seguridad y aprender de ellos, los desarrolladores pueden profundizar sus conocimientos sobre prácticas de programación segura e incorporar la seguridad a su forma de desarrollar.
El ciclo continuo de retroalimentación ayuda a los desarrolladores a mantenerse informados sobre los problemas de seguridad, tomar medidas oportunas y fomentar una cultura de seguridad proactiva en el equipo de desarrollo.
Cómo abordar los problemas de seguridad detectados por Snyk y GitGuardian
Cuando herramientas como Snyk y GitGuardian detectan problemas de seguridad, es fundamental seguir un enfoque sistemático para abordarlos de manera eficaz. Estos son los pasos clave para solucionar los problemas de seguridad detectados por Snyk y GitGuardian:
1. Priorización
No todos los problemas de seguridad tienen el mismo nivel de gravedad o impacto. Es fundamental priorizar los problemas identificados según su nivel de criticidad y su posible impacto en la seguridad de la aplicación. Las vulnerabilidades críticas o la exposición de información confidencial deben atenderse con la máxima prioridad, seguidas por los problemas de menor gravedad.
2. Planificación de la corrección
Una vez priorizados los problemas, los desarrolladores deben colaborar con los equipos de seguridad para elaborar un plan de corrección. El plan debe describir los pasos necesarios para solucionar cada problema identificado, como cambios en el código, actualizaciones de dependencias, modificaciones de configuración o ajustes en la infraestructura. También debe tener en cuenta las posibles dependencias o los impactos en otras partes del código base o la infraestructura.
3. Revisión y pruebas del código
Después de implementar los cambios necesarios, es fundamental realizar una revisión exhaustiva del código y las pruebas para garantizar que las correcciones resuelvan eficazmente los problemas de seguridad sin generar otros nuevos. Las revisiones de código ayudan a identificar vulnerabilidades o debilidades que se hayan pasado por alto, mientras que las pruebas, como las unitarias, de integración y de seguridad, permiten validar la eficacia de las correcciones.
4. Monitoreo continuo
La seguridad es un proceso continuo, por lo que es fundamental monitorear constantemente la aparición de nuevos problemas de seguridad o regresiones. Herramientas como Snyk y GitGuardian ofrecen capacidades de monitoreo continuo que pueden aprovecharse para identificar vulnerabilidades, configuraciones incorrectas o secretos expuestos que se hayan introducido recientemente. Al monitorear y abordar continuamente los problemas de seguridad, los desarrolladores pueden mantener una postura de seguridad proactiva durante todo el ciclo de vida del desarrollo.
5. Colaboración e intercambio de conocimientos
Para abordar los problemas de seguridad detectados por Snyk y GitGuardian, es necesario que los desarrolladores colaboren con los equipos de seguridad. Los desarrolladores deben trabajar de cerca con especialistas en seguridad para comprender la naturaleza de las vulnerabilidades, recibir orientación sobre prácticas de programación segura y analizar estrategias de corrección. Esta colaboración fomenta el intercambio de conocimientos y garantiza que los desarrolladores tengan las habilidades y los conocimientos necesarios para prevenir problemas de seguridad similares en el futuro.
Un enfoque colaborativo para las prácticas de programación segura
Adoptar un enfoque colaborativo para las prácticas de programación segura es fundamental para crear una sólida cultura de seguridad en los equipos de desarrollo.
Aprendizaje y mejora continuos
Promover una cultura de aprendizaje y mejora continuos es fundamental para anticiparse a los desafíos de seguridad en constante evolución. Las organizaciones deben ofrecer recursos para que los desarrolladores se mantengan al día sobre las últimas tendencias de seguridad, asistan a conferencias o seminarios web sobre seguridad y participen en comunidades de seguridad. Alentar a los desarrolladores a compartir sus conocimientos y experiencias puede fomentar una cultura de aprendizaje y colaboración en el equipo de desarrollo.
Capacitación y formación en seguridad
Es fundamental ofrecer a los desarrolladores una capacitación y formación integrales en seguridad. Esto incluye crear conciencia sobre las vulnerabilidades de seguridad más comunes, las prácticas de programación segura y las técnicas y amenazas de seguridad más recientes. Los desarrolladores deben contar con los conocimientos y las habilidades necesarios para escribir código seguro, implementar principios de diseño seguro y seguir las prácticas recomendadas de seguridad.
Referentes y promotores de seguridad
Designar referentes de seguridad en los equipos de desarrollo puede ayudar a impulsar la adopción de prácticas de programación segura. Estos referentes son desarrolladores que conocen a fondo los principios de seguridad y promueven la seguridad dentro del equipo. Pueden ofrecer orientación y mentoría, y actuar como enlace entre los desarrolladores y los equipos de seguridad para fomentar la concientización sobre seguridad y las prácticas recomendadas.
Conclusión
Snyk y GitGuardian ofrecen herramientas potentes para mejorar las prácticas de DevSecOps. Con la ayuda de herramientas como Snyk y GitGuardian, es posible fortalecer las prácticas de DevSecOps y lograr procesos de desarrollo de software más eficientes y seguros.
Al aprovechar Snyk y GitGuardian en conjunto, las organizaciones pueden reforzar su postura de seguridad, mitigar riesgos y mantener una defensa sólida frente a las amenazas de seguridad en constante evolución.


