Snyk y Trek10 publican una nueva guía AWS Quick Start para proteger implementaciones de CI/CD sin servidor

Jay Yeras
29 de septiembre de 2020
0 minutos de lecturaHace aproximadamente un año, trabajé con Trek10 en una solución para ayudar a los clientes que desarrollan aplicaciones sin servidor en AWS a comenzar rápidamente con un pipeline de implementación listo para empresas. AWS Quick Start explica los pasos para crear, administrar y proteger un pipeline de implementación personalizado.
Snyk se integra con los servicios de AWS, lo que permite a las organizaciones mejorar la seguridad de sus aplicaciones. Snyk, socio APN Advanced Technology, ofrece la plataforma de seguridad Snyk Developer-First, que detecta y corrige vulnerabilidades en aplicaciones que usan código abierto, contenedores y tecnologías sin servidor.
Ahora, Trek10, que ayuda a sus clientes a diseñar, desarrollar y dar soporte a cargas de trabajo de AWS, y Snyk se asociaron para diseñar y ofrecer una solución de CI/CD con un pipeline de implementación dinámico, listo para empresas, que sigue las prácticas recomendadas de AWS para aislar recursos y te guía en la creación de tres cuentas de AWS (subcuentas): desarrollo, servicios compartidos y producción.
Nos complace anunciar el lanzamiento de Serverless CI/CD for the Enterprise on the AWS Cloud, de Snyk y Trek10, como AWS Quick Start oficial, que permite descubrir las vulnerabilidades críticas en las dependencias de código abierto de tus aplicaciones sin servidor.
Esta implementación de referencia, lista para producción, fue probada y validada por expertos de AWS, Snyk y Trek10, y se ajusta a las prácticas recomendadas de AWS en materia de seguridad y alta disponibilidad. Revisemos la arquitectura descrita en la Figura 1:
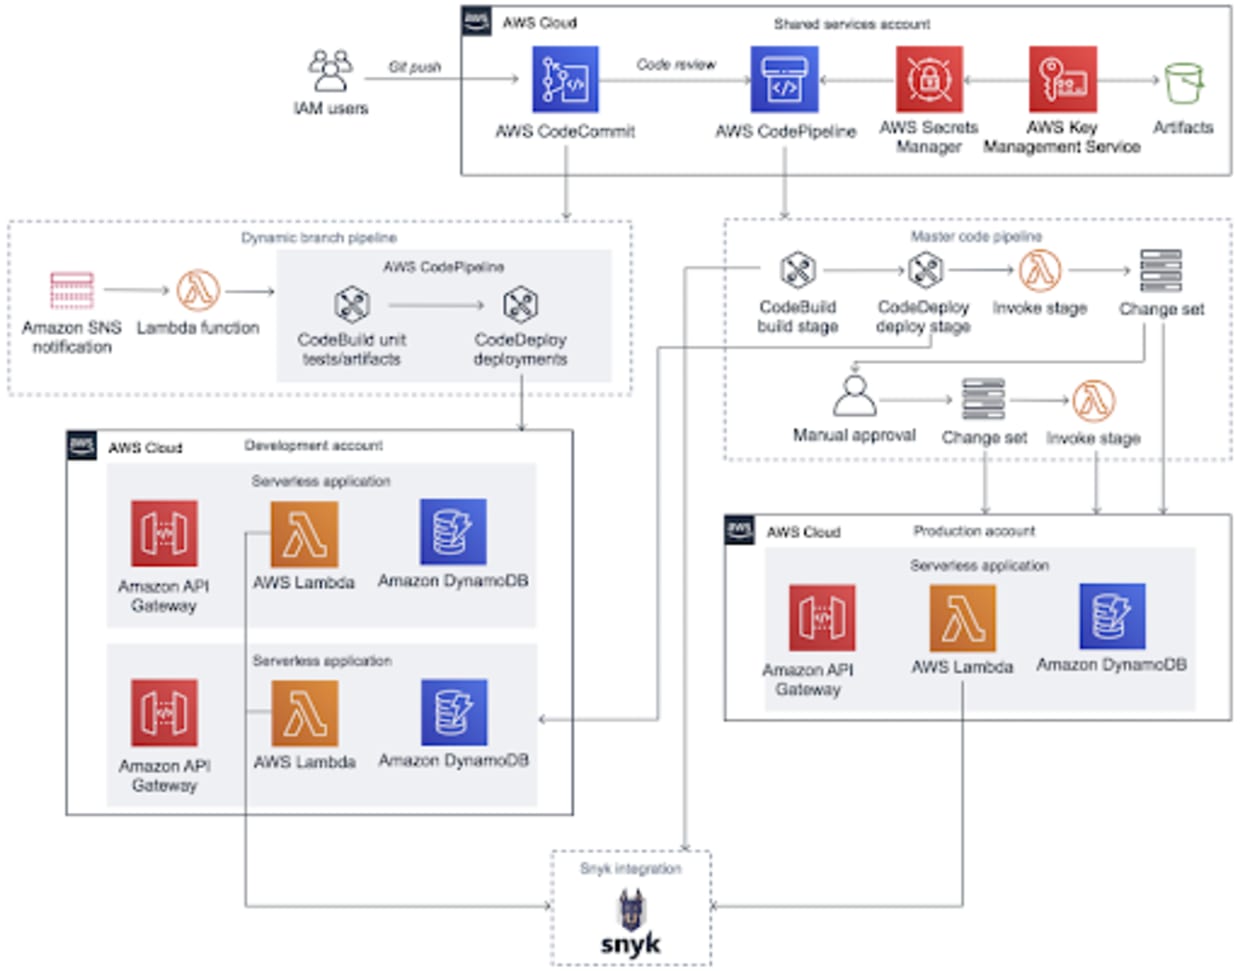
La solución permite el acceso entre cuentas a las subcuentas de desarrollo y producción, así como a la API de Snyk. También implementa recursos en tres subcuentas, que incluyen AWS CodeCommit, AWS CodePipeline, AWS CodeBuild, AWS CodeDeploy y una aplicación de ejemplo sin servidor que utiliza Amazon API Gateway, AWS Lambda y Amazon DynamoDB. La integración de Snyk con AWS Lambda supervisa la aplicación sin servidor y permite realizar análisis adicionales de la aplicación mediante Snyk CLI a través del archivo buildspec.yml de CodeBuild.
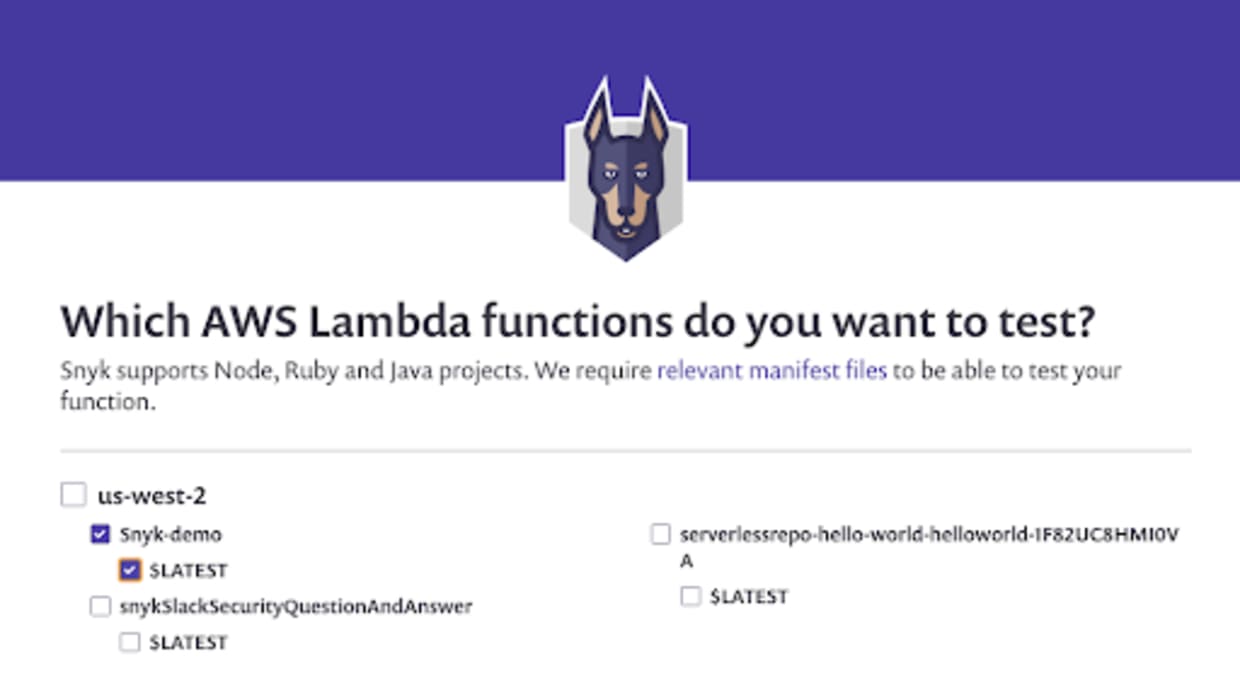
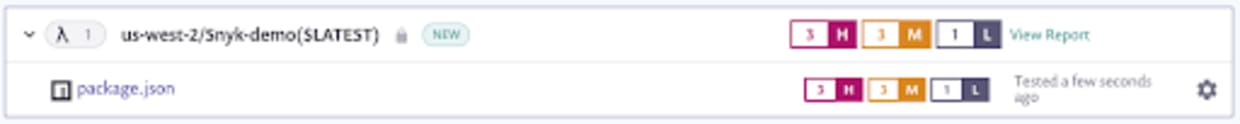
Como se muestra en la Figura 2, esta integración permite que Snyk se comunique directamente con Lambda en cada prueba para determinar exactamente qué código está implementado y qué dependencias se están usando. Cada dependencia se compara con la base de datos de vulnerabilidades de Snyk para detectar vulnerabilidades conocidas. Según tu configuración, si se encuentran vulnerabilidades, Snyk te avisa por correo electrónico o Slack para que puedas tomar medidas correctivas de inmediato.
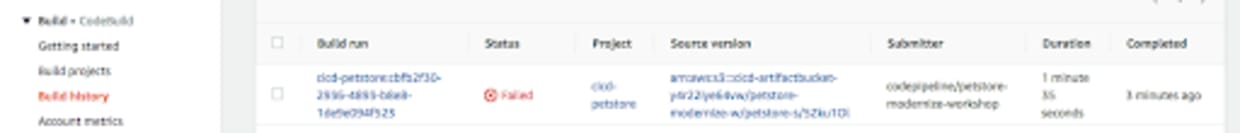
Del mismo modo, puedes hacer que tus compilaciones fallen con AWS CodeBuild, como se muestra en la Figura 3, para evitar implementaciones que podrían dejarte expuesto a un ataque.
Nos esforzamos mucho por simplificar la implementación de la solución. No solo automatizamos el aprovisionamiento y la implementación de estos servicios, sino que también simplificamos la facturación mediante la publicación de Snyk en AWS Marketplace (disponible para compras autónomas y ofertas privadas). Trek10 ofrece asistencia de implementación avanzada y asesoría experta. Obtén más información sobre la colaboración de Snyk con Trek10 para ayudar a los clientes a integrar la seguridad en sus implementaciones de CI/CD sin servidor.


