Protección contra amenazas en tiempo real con Snyk y SentinelOne

9 de noviembre de 2023
0 minutos de lecturaLas aplicaciones modernas están compuestas por mucho más que código propio y dependencias de terceros. Incluso una sola aplicación está vinculada a un vasto ecosistema de entornos en la nube, contenedores, imágenes base de terceros y orquestación automatizada de contenedores.
Además de poder crear aplicaciones más rápido, los desarrolladores también necesitan proteger el código y sus dependencias, la configuración de implementación y los contenedores que se ejecutan en producción.
En particular, mantener las imágenes de contenedores libres de vulnerabilidades es cada vez más complejo, porque los desarrolladores carecen de visibilidad sobre la gravedad y los riesgos asociados a las vulnerabilidades. Por eso, los equipos de seguridad suelen tener que revisar manualmente varios paneles para obtener una visión completa de la postura de seguridad de sus aplicaciones, con poca certeza sobre qué corregir primero.
Por eso nos entusiasma anunciar la integración de Snyk con SentinelOne, líder en ciberseguridad autónoma, que ofrece una vista unificada que conecta las vulnerabilidades en tiempo de compilación con las amenazas en tiempo de ejecución. La nueva integración combina la protección contra amenazas en tiempo real de SentinelOne con el contexto en tiempo de compilación de Snyk para agilizar la respuesta a incidentes y ayudar a resolver los problemas de ejecución desde su origen. Esta semana, el equipo de Snyk participa en OneCon como patrocinador oro del primer evento para clientes de SentinelOne.
Para los profesionales que participan activamente en el desarrollo y la seguridad de aplicaciones en la nube, esta integración ofrece lo mejor de ambos mundos. Ya sea que priorices vulnerabilidades, busques amenazas o simplemente escribas código, la información unificada ayuda a agilizar las tareas sin comprometer la seguridad.
Una visión integral para una seguridad de aplicaciones práctica
Es fundamental reducir el tiempo entre la identificación de una amenaza y su resolución. Al combinar los datos de vulnerabilidades de Snyk con la solución de detección de amenazas en tiempo de ejecución Singularity Cloud Workload Security de SentinelOne, las empresas pueden tomar decisiones mejor fundamentadas, corregir primero los problemas críticos y gestionar mejor el riesgo.
Los equipos de seguridad en la nube, seguridad de aplicaciones y desarrollo obtienen una comprensión clara y unificada de las amenazas y vulnerabilidades en los contenedores en ejecución. Esta visión integral de los aspectos de desarrollo y operaciones de la seguridad permite que los desarrolladores se concentren en corregir primero lo más importante. Además, para remediar los problemas, los equipos de seguridad pueden pasar rápidamente de Singularity Console a Snyk para analizar las vulnerabilidades y tomar medidas correctivas.
Así, los equipos pueden crear y corregir problemas de forma segura con Snyk, mientras supervisan continuamente las amenazas con SentinelOne.
“Los desarrolladores están cada vez más presionados para crear aplicaciones con mayor rapidez, pero deben ser socios de sus equipos de seguridad para protegerlas tanto en los entornos de compilación como en los de ejecución”, afirmó Ely Kahn, vicepresidente de Gestión de Productos para Seguridad en la Nube e IA/ML en SentinelOne. “Esta integración de SentinelOne y Snyk ofrece visibilidad consolidada de las vulnerabilidades y amenazas de ambas plataformas. Los clientes pueden usarla para comprender mejor los riesgos de seguridad de los contenedores y tomar medidas fundamentadas para resolverlos rápidamente”.
Casos de uso: mejores en conjunto
Investigación y respuesta a incidentes. La integración combina la visibilidad de Snyk sobre las vulnerabilidades en imágenes de contenedores en tiempo de compilación con las amenazas en tiempo de ejecución que detecta SentinelOne CWPP, para que los clientes puedan gestionar mejor el riesgo y corregir los problemas críticos.
Búsqueda de amenazas. Los profesionales de seguridad pueden buscar amenazas de forma proactiva en SentinelOne Security DataLake, que incluye datos incorporados de Snyk Container. Por ejemplo, es posible que amenazas detectadas previamente en tiempo de ejecución se hayan correlacionado con una vulnerabilidad específica de una imagen; un analista de amenazas puede buscar esa vulnerabilidad para identificar otros riesgos.
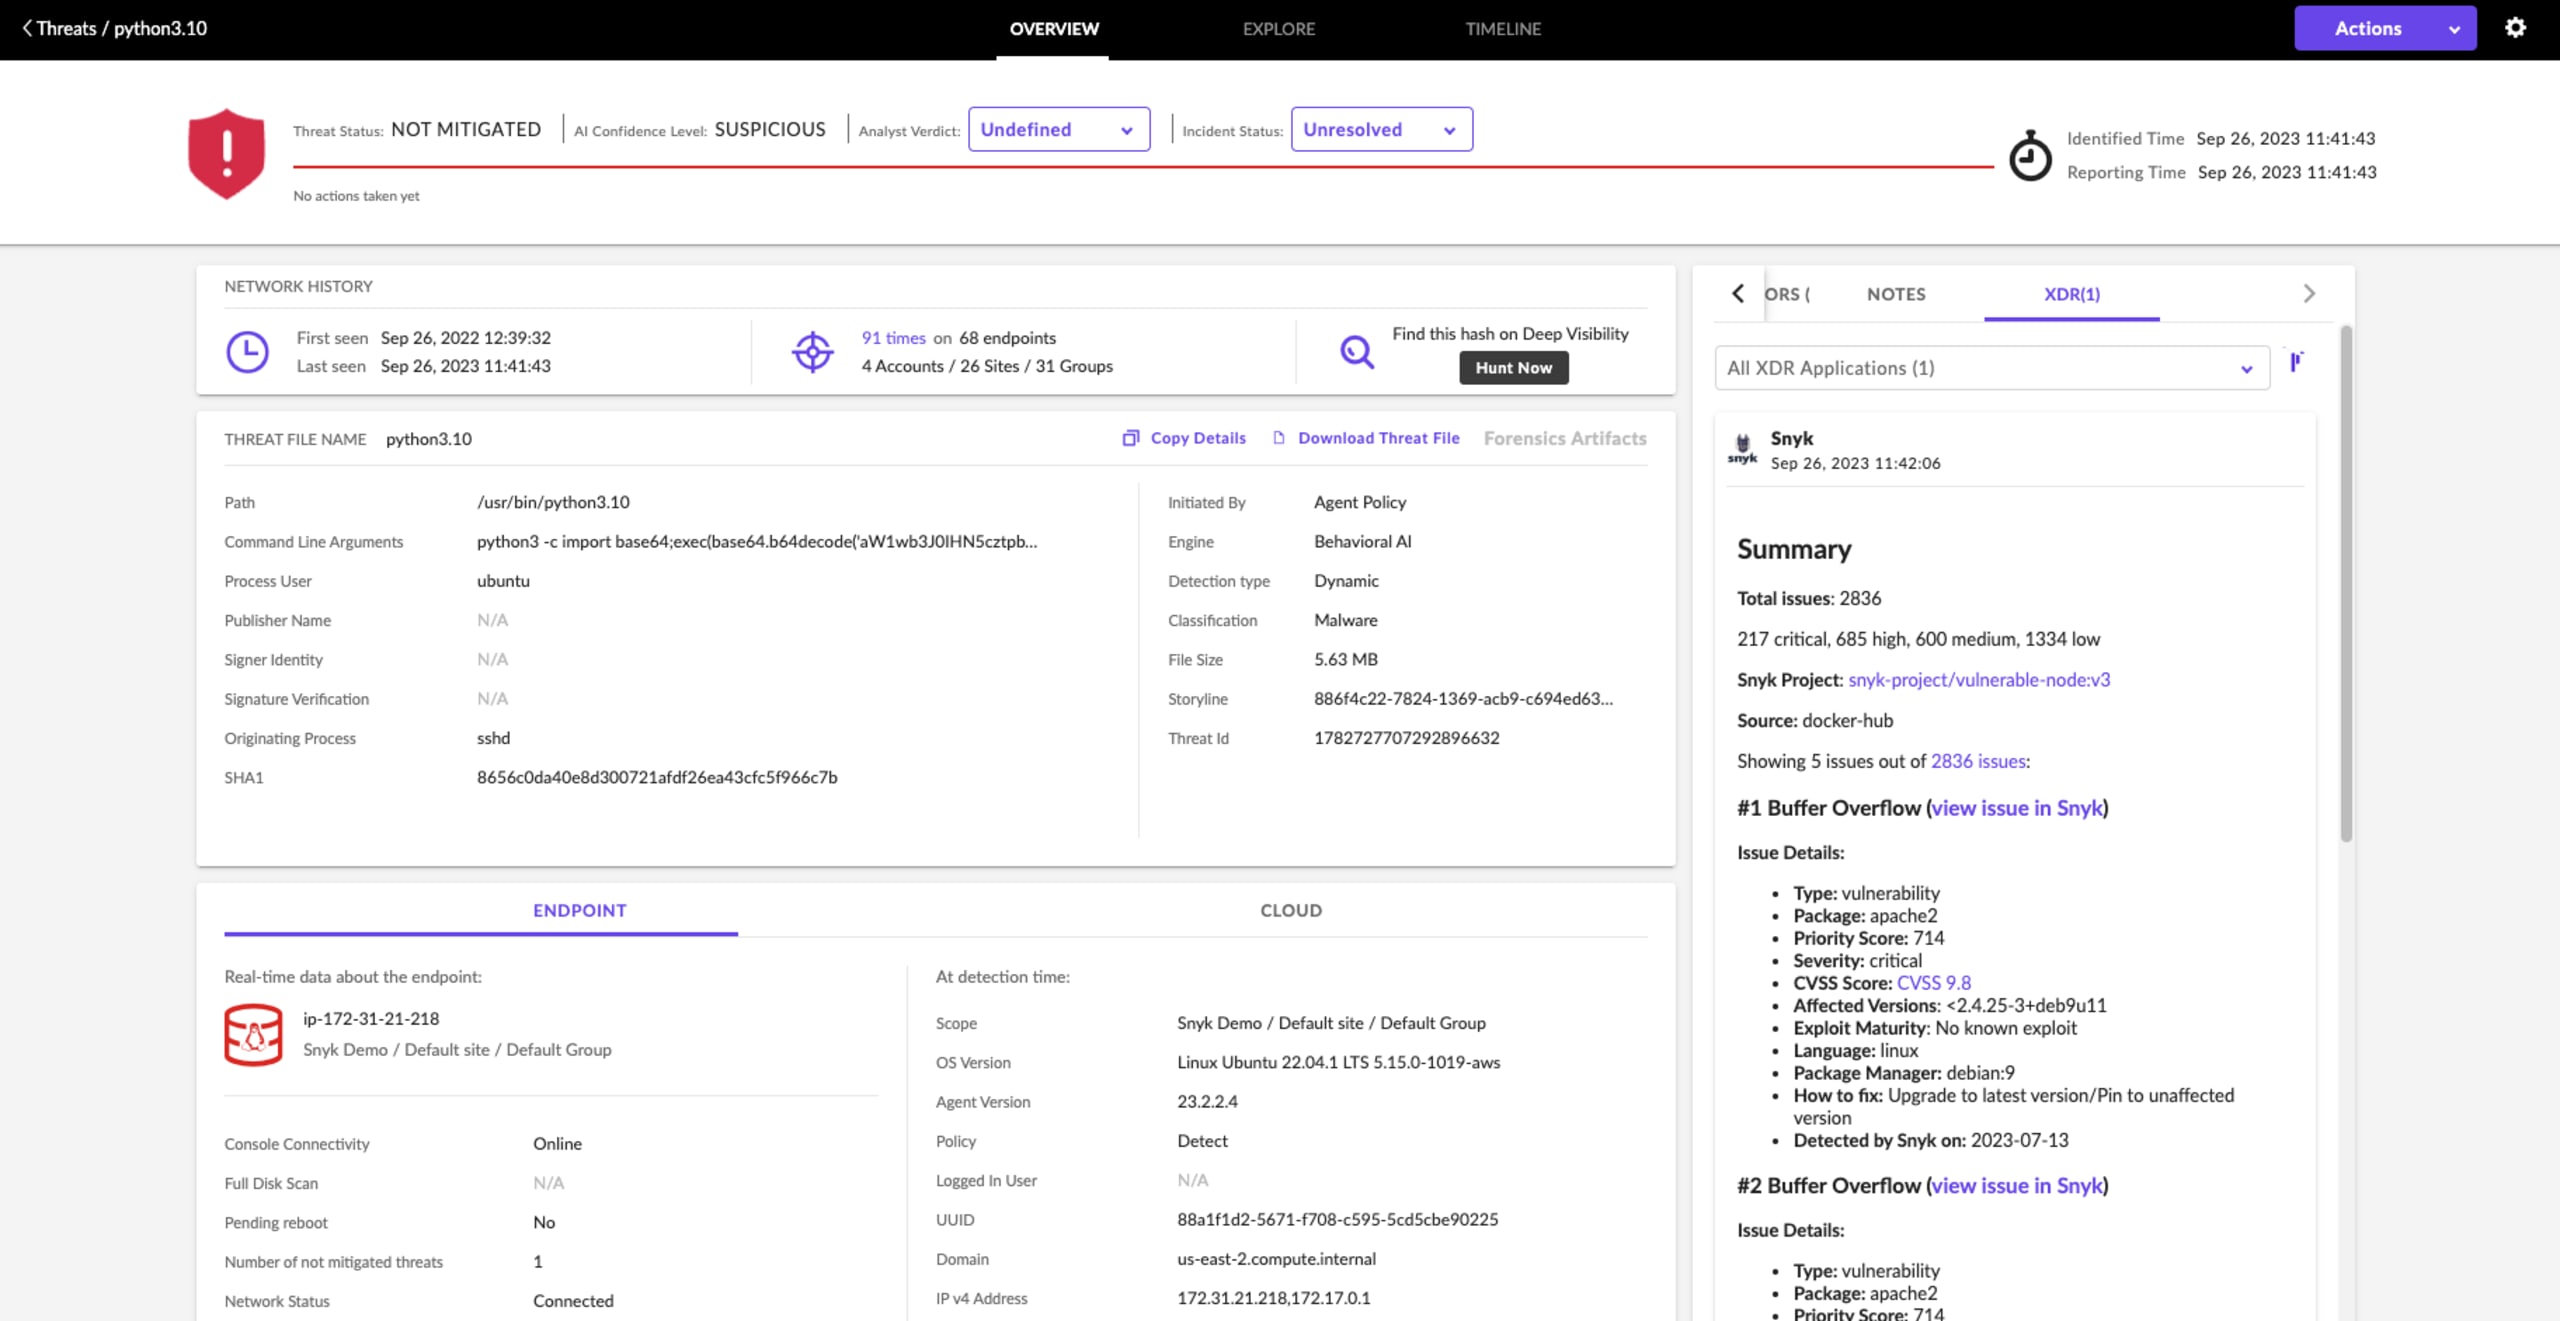
La integración de Snyk con SentinelOne CWPP está disponible en Singularity Marketplace de SentinelOne.
La base para prácticas de desarrollo seguro de alta velocidad
Las futuras mejoras de la integración de Snyk y SentinelOne profundizarán el contexto desde el código hasta la nube en la plataforma Snyk y facilitarán aún más la priorización para desarrolladores y equipos de seguridad de aplicaciones gracias a los factores de riesgo de SentinelOne. Estas mejoras buscan agilizar la corrección de vulnerabilidades para desarrolladores y profesionales de seguridad. Con controles de seguridad que protegen todo tu software, ya sean de Snyk o de otros proveedores, los desarrolladores podrán prevenir riesgos con mayor facilidad. Al incorporar datos de SentinelOne y de otros terceros, la plataforma Snyk está aún mejor preparada para respaldar todo tu programa de seguridad de aplicaciones.
No pierdas la oportunidad de ver nuestra integración en acción y conectar con expertos técnicos de SentinelOne y Snyk. SentinelOne y Snyk realizarán una sesión de demostración virtual el jueves 16 de noviembre, a las 10:00 a. m. PST / 1:00 p. m. EST.


