Las capacidades de análisis de Snyk ya están integradas en Jira Software
Sarah Conway
6 de junio de 2023
0 minutos de lecturaHoy, el desarrollo es más rápido que nunca. Se escriben más aplicaciones y código que nunca. Se usan más dependencias de terceros para acelerar el desarrollo, hay más contenedores e incluso código que controla la implementación y configuración de aplicaciones y la nube.
Para lanzar productos rápidamente, los desarrolladores deben estar al tanto de los problemas de seguridad. Quieren saber cómo crear aplicaciones seguras mientras reciben comentarios a medida que trabajan. Y los equipos de seguridad quieren facilitar a los desarrolladores la identificación de los problemas que deben priorizar y cómo corregirlos, sin ralentizar su trabajo.
Te presentamos Snyk Security en Jira Software
Snyk Security en Jira Cloud está disponible en versión beta abierta en Atlassian Marketplace. Esto se basa en nuestra integración nativa ampliamente adoptada en Bitbucket Cloud de Atlassian. Snyk Security en Jira Cloud incorpora las vulnerabilidades de seguridad de las aplicaciones al contexto de los sprints de desarrollo. Así, los usuarios de Jira pueden planificar y dar seguimiento a las tareas de seguridad junto con el resto de su trabajo de desarrollo y alinear la seguridad con los sprints de producción.
Las vulnerabilidades en dependencias de terceros detectadas por Snyk Open Source ahora están visibles en Jira, lo que permite que los equipos de seguridad y desarrollo colaboren en un panel unificado. Próximamente, la integración también admitirá problemas en código propio, vulnerabilidades en contenedores y errores de configuración de IaC para los clientes de Snyk Code, Snyk Container y Snyk IaC, respectivamente. El análisis de Snyk, integrado directamente en la interfaz de Jira, facilita las conversaciones sobre la postura de seguridad, ya que muestra información sobre vulnerabilidades en un espacio compartido donde los equipos gestionan su trabajo.
Atlassian y Snyk unieron esfuerzos para ofrecer Security in Jira a nuestros clientes y mejorar sus flujos de trabajo de DevSecOps. Tenemos una relación de larga data con Snyk y nos pareció lógico colaborar con un socio de confianza en nuestro programa de acceso anticipado. Gracias a esa colaboración, ahora estamos listos para presentar Security in Jira al mundo.
- Suzie Prince, directora de gestión de productos, Atlassian
¿Por qué elegir Snyk Security en Jira Cloud?
Para desarrolladores:
Encuentra vulnerabilidades rápidamente sin salir de la interfaz de Jira.
Aprovecha tu entorno de desarrollo actual e integra automáticamente la seguridad en tus procesos de DevOps.
Crea, prueba y publica software seguro de forma más rápida y confiable.
Cuando puedes abordar los problemas en cuanto surgen y desde las herramientas que usas todos los días, la seguridad puede escalar para hacer frente a la gran cantidad de problemas que tienes por resolver.
Para líderes de seguridad:
Fomenta una cultura de colaboración y gana la confianza del equipo de ingeniería.
Mejora la visibilidad de las acciones de seguridad que llevan a cabo los desarrolladores y ofrece orientación directamente desde las herramientas que ya usan.
Tenemos un equipo de seguridad compartido entre varios equipos de desarrollo de productos, y todos queremos una forma común de abordar las vulnerabilidades y cumplir los objetivos. La integración de Snyk Security in Jira nos ayudará a estandarizar nuestras prácticas de seguridad y a hacer que el proceso sea más eficaz para todos los equipos.
- Charles Illingworth, líder del equipo de ingeniería de software, Motability Operations
Cómo comenzar en Jira Cloud
Puedes instalar Snyk Security en Jira Cloud desde Atlassian Marketplace en unos sencillos pasos. Todas las personas que usen la aplicación por primera vez recibirán una prueba gratuita de Snyk por 45 días, con pruebas ilimitadas y funciones adicionales. Sigue la guía paso a paso a continuación para poner en marcha Snyk Security en Jira Cloud y consulta nuestra documentación si necesitas más ayuda o información.
Proceso de instalación
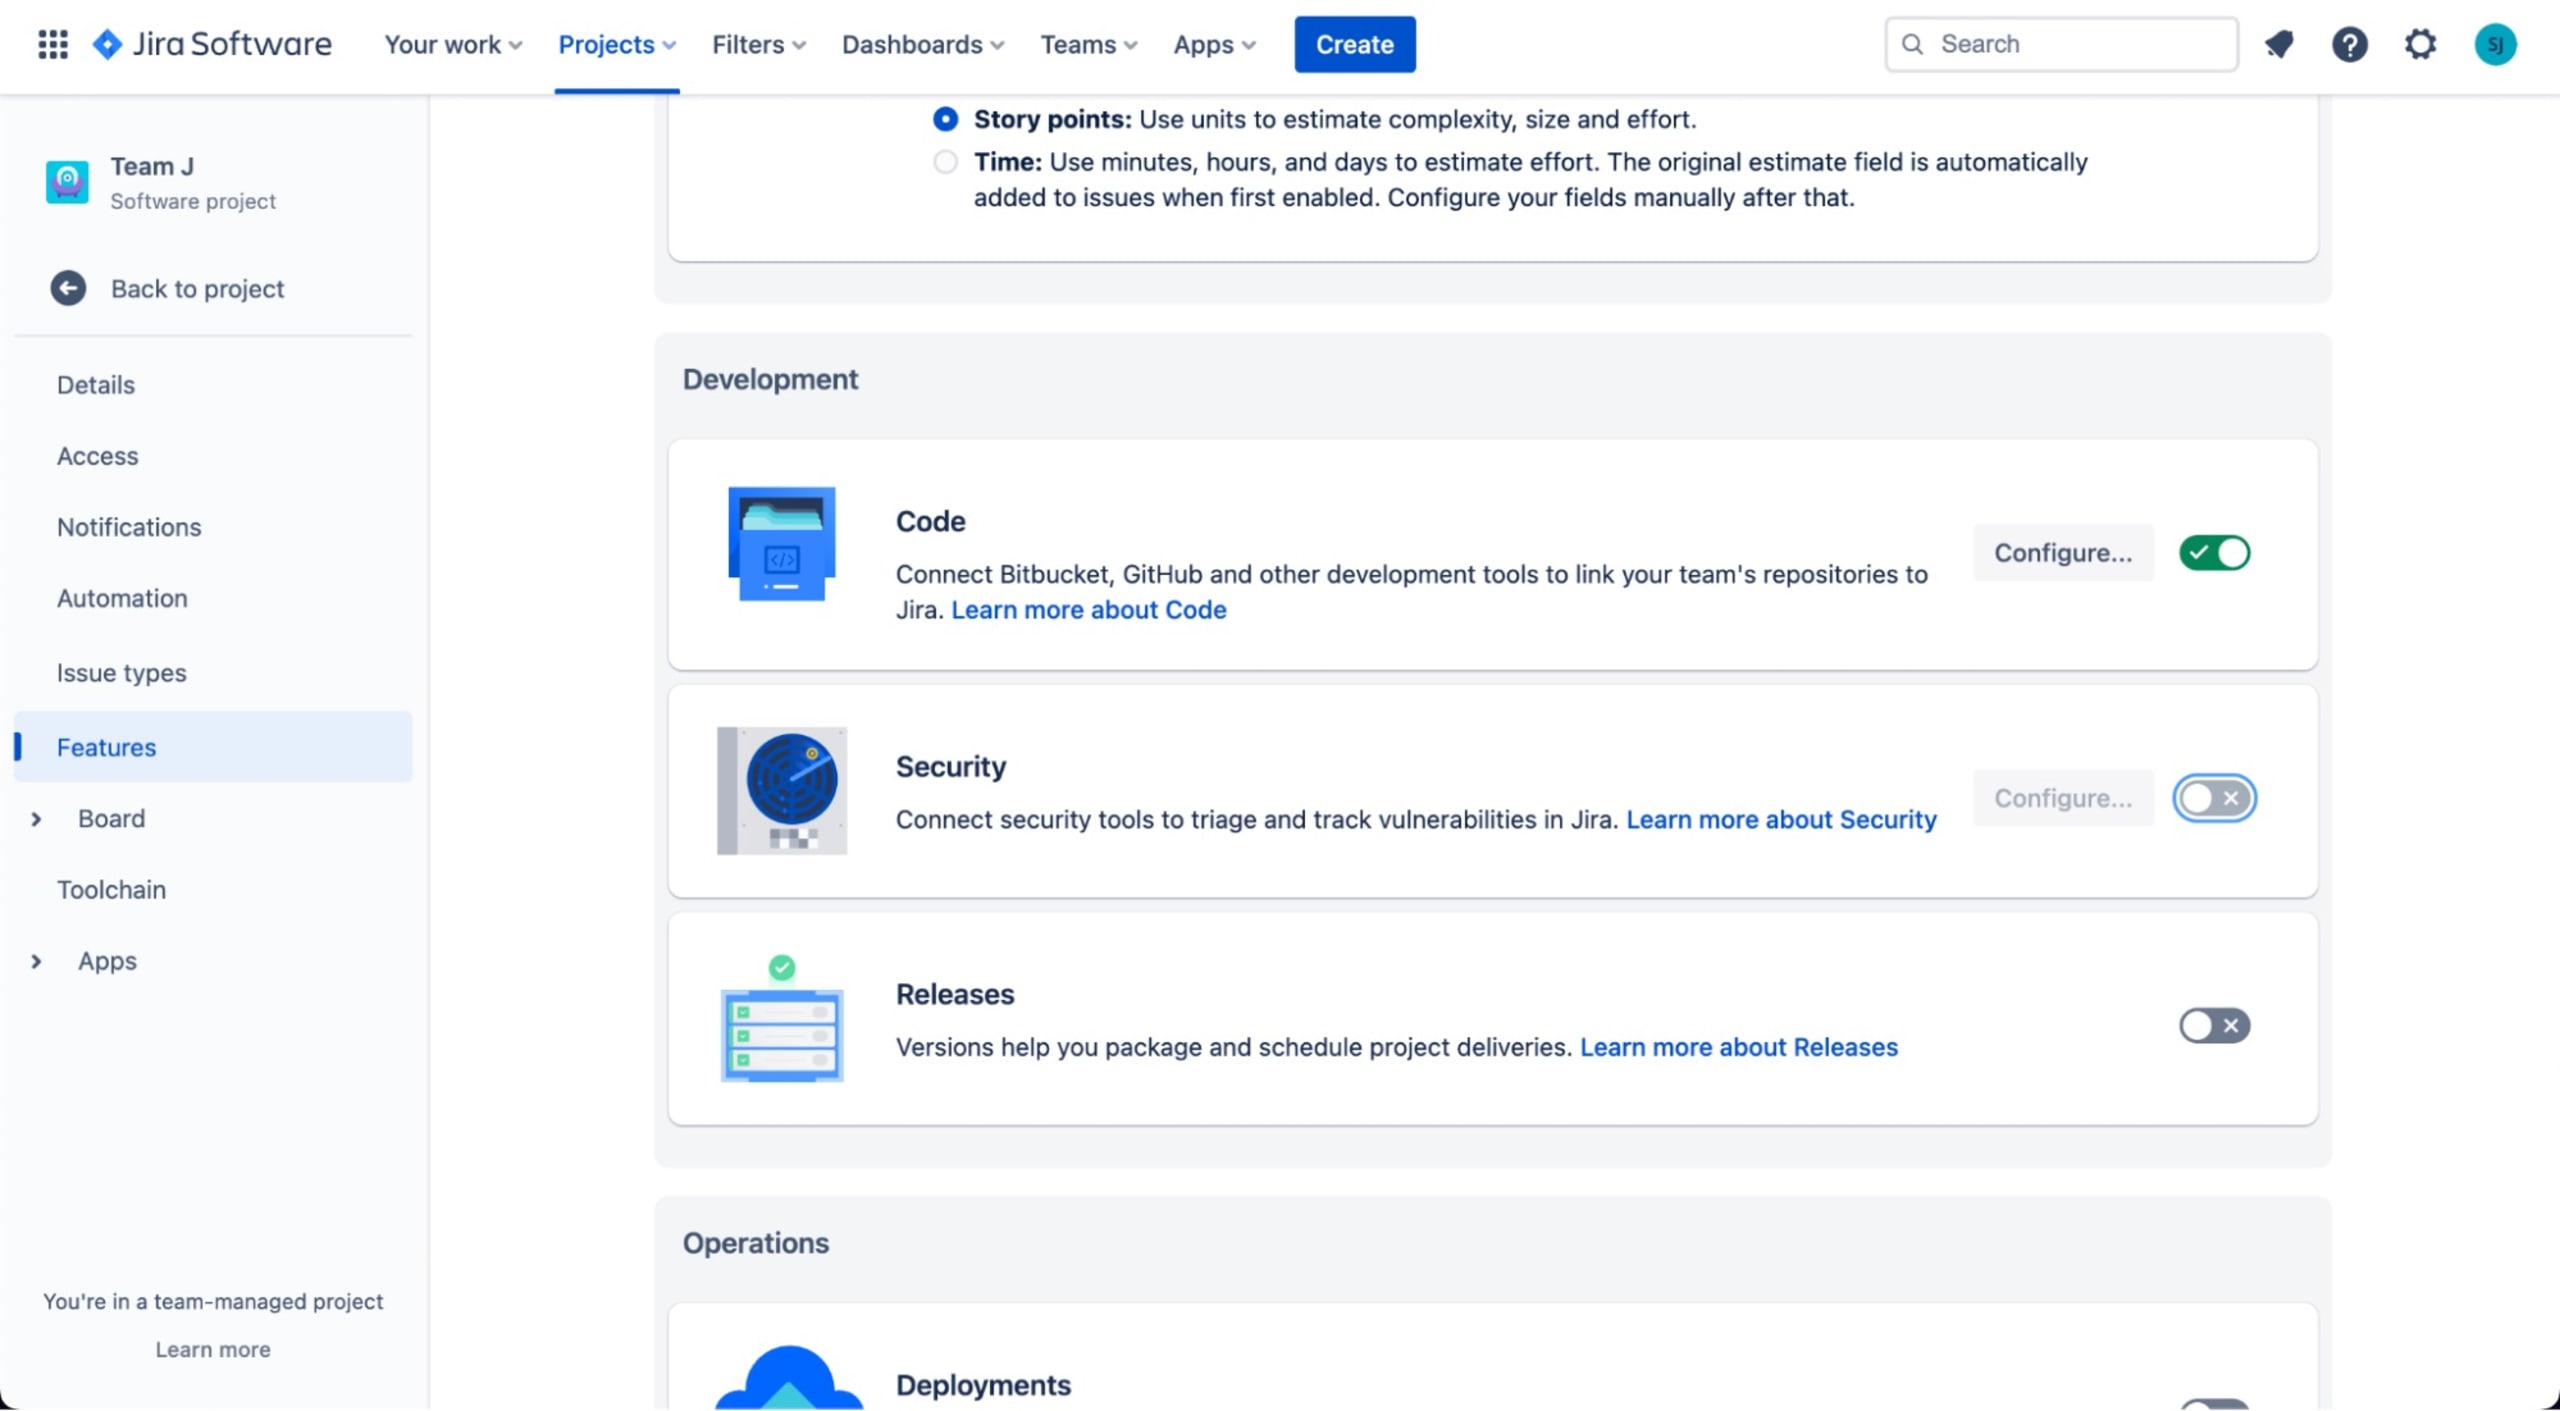
En la configuración de tu proyecto de Jira, ve a Funciones > Desarrollo > Seguridad y activa la opción Seguridad con Activado.
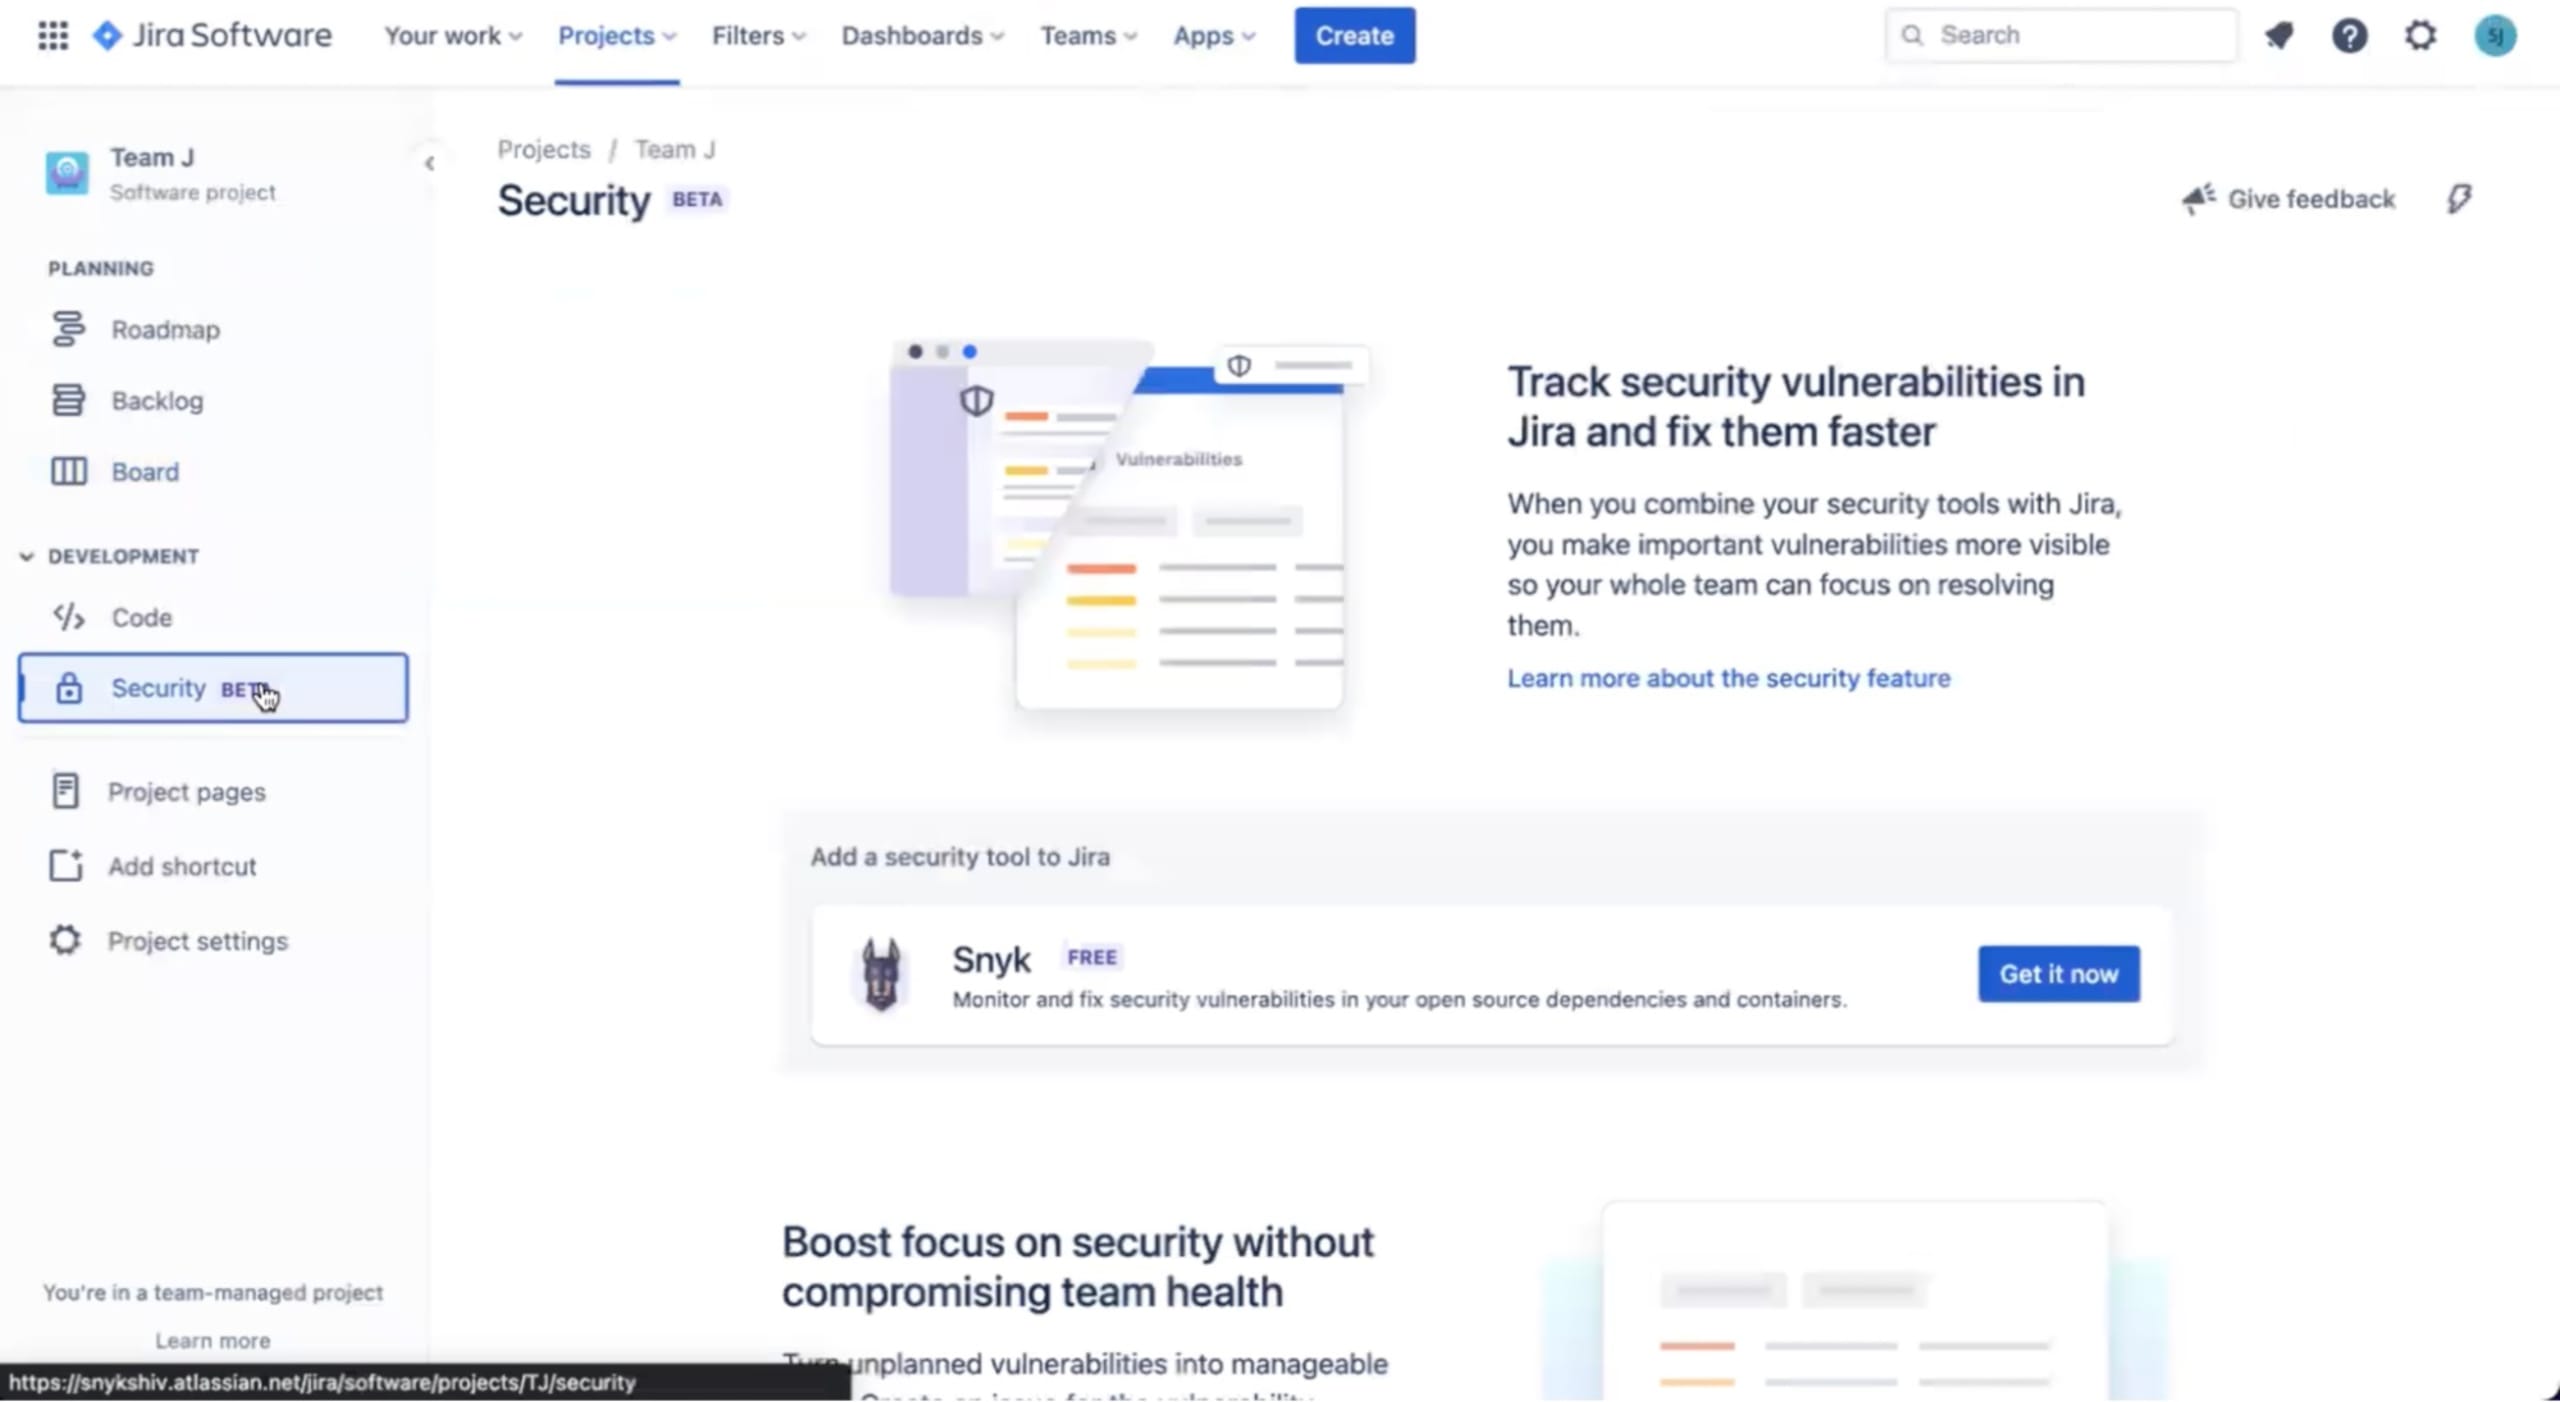
Ve a tu proyecto de Jira > Seguridad y haz clic en Obtener ahora, debajo de Snyk, para instalar la aplicación Snyk Security en Jira Cloud en tu instancia de Jira.
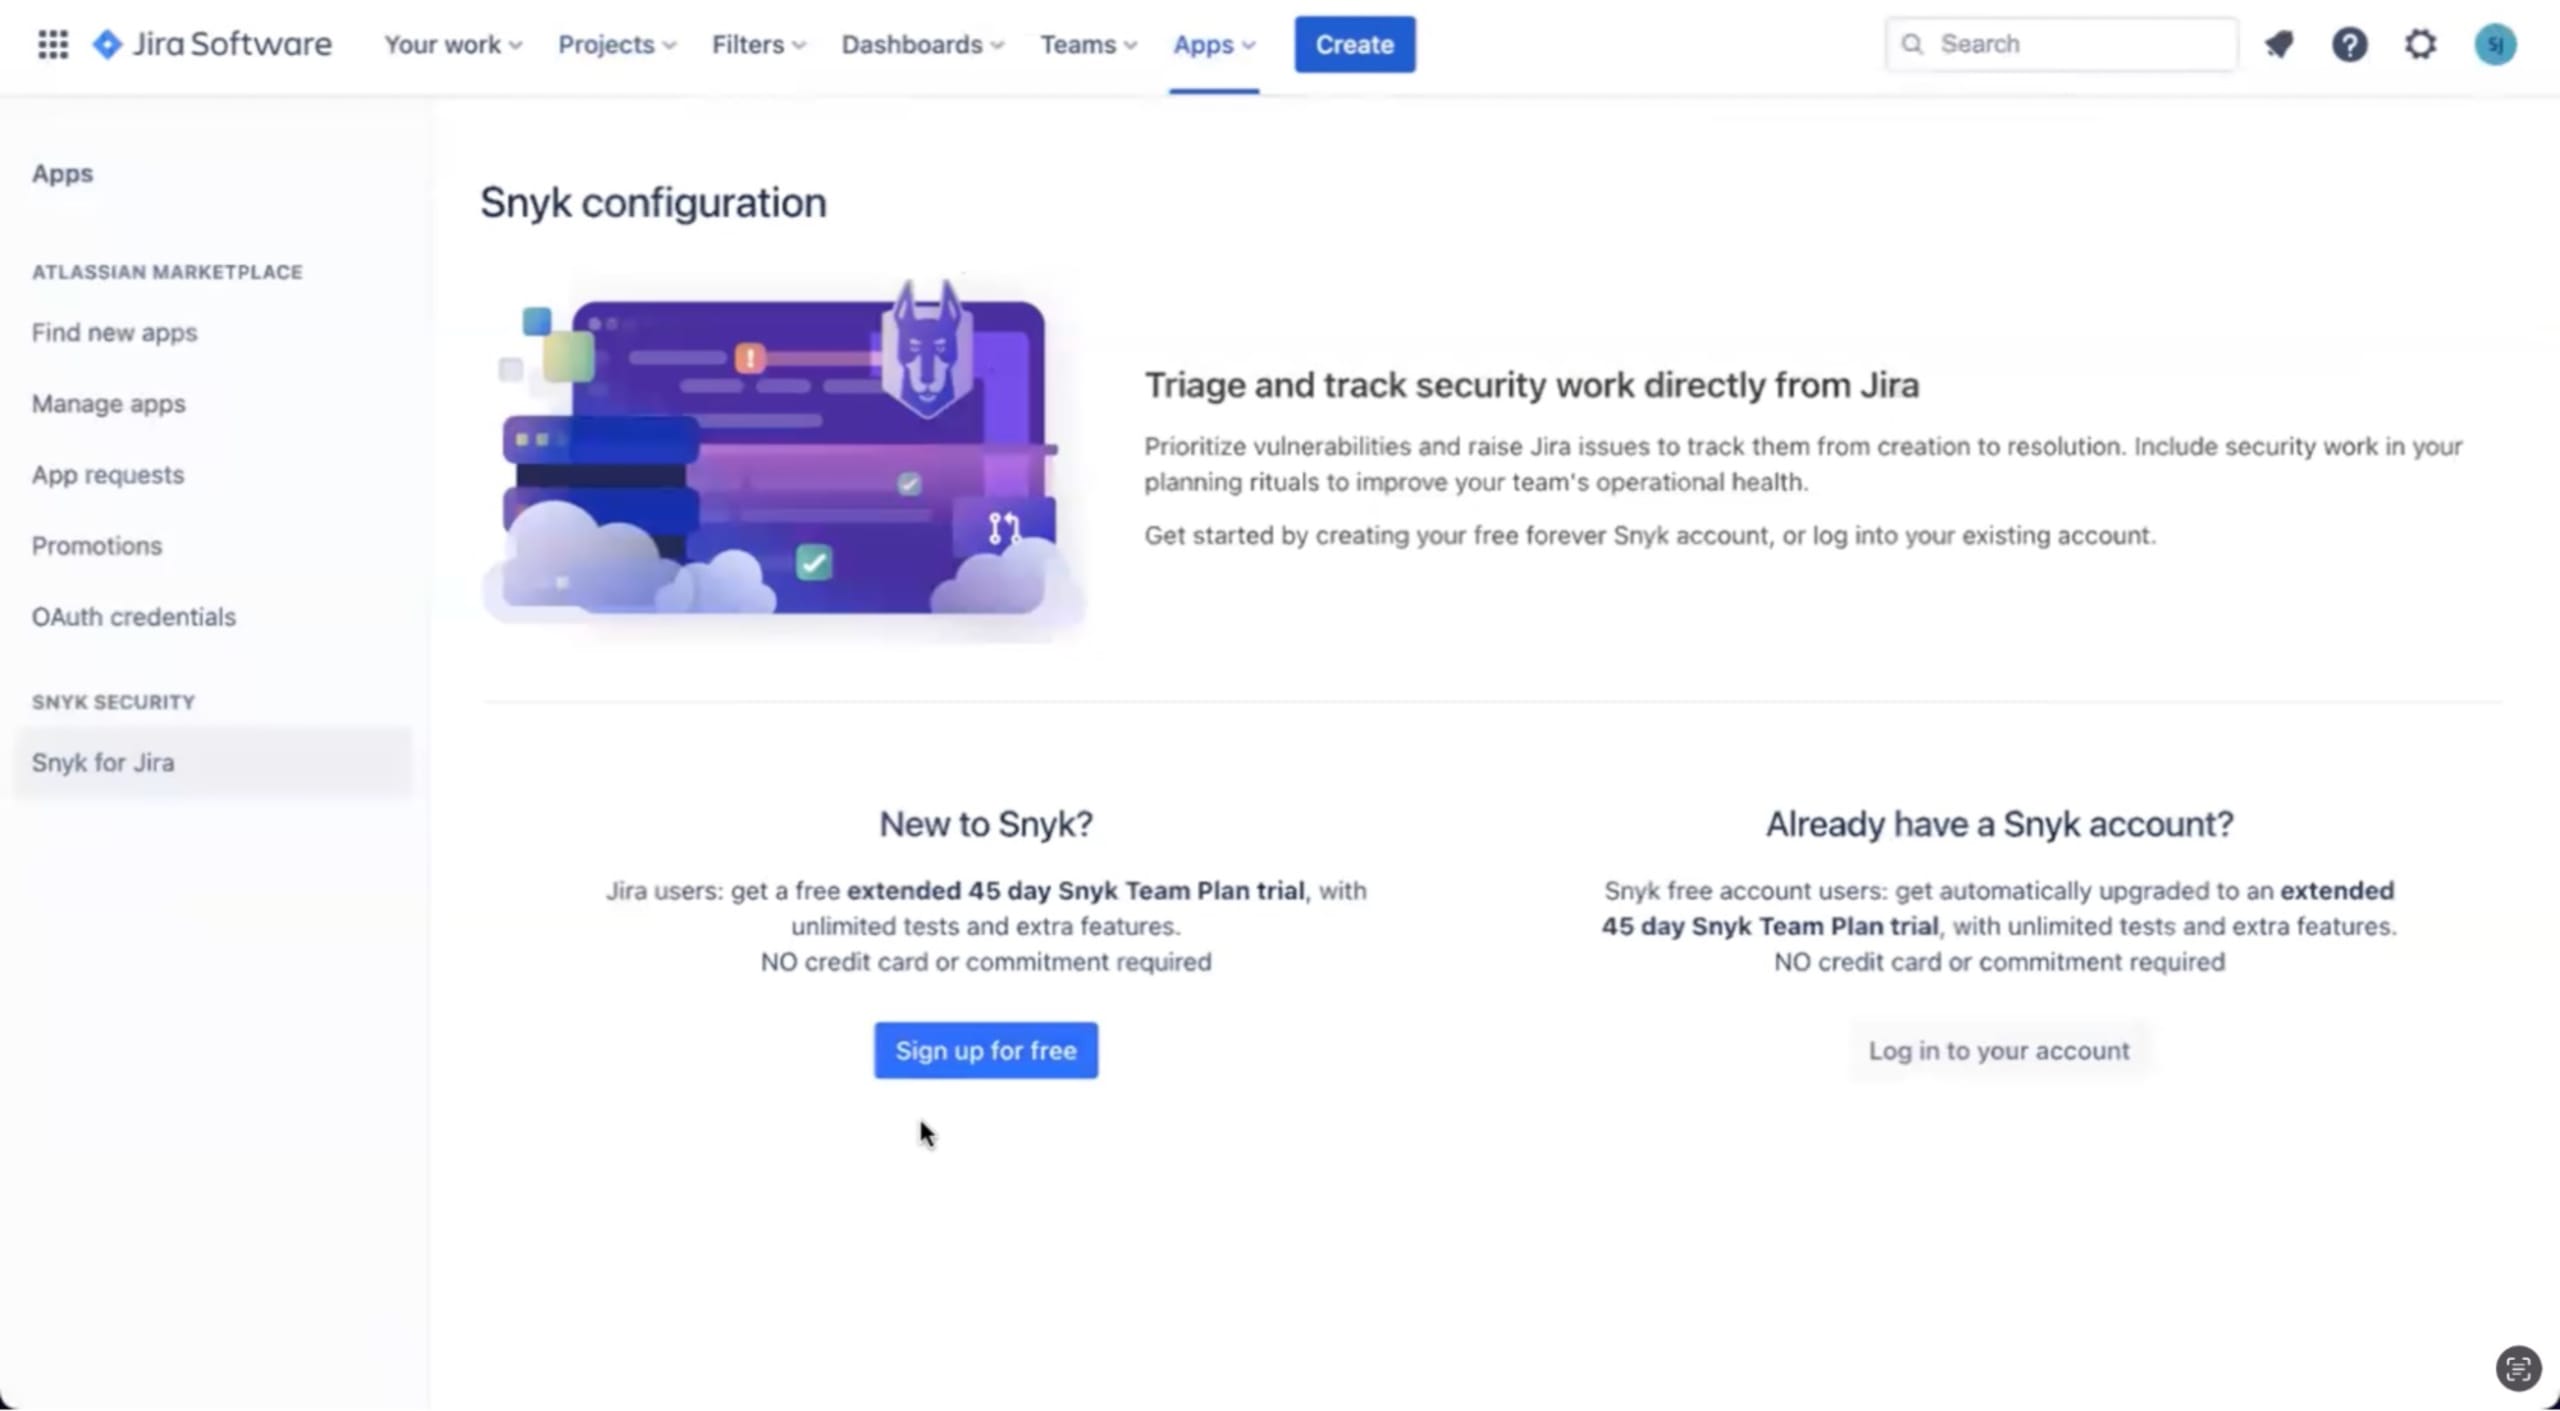
Una vez instalada, ve a Aplicaciones > Snyk para Jira e inicia sesión.
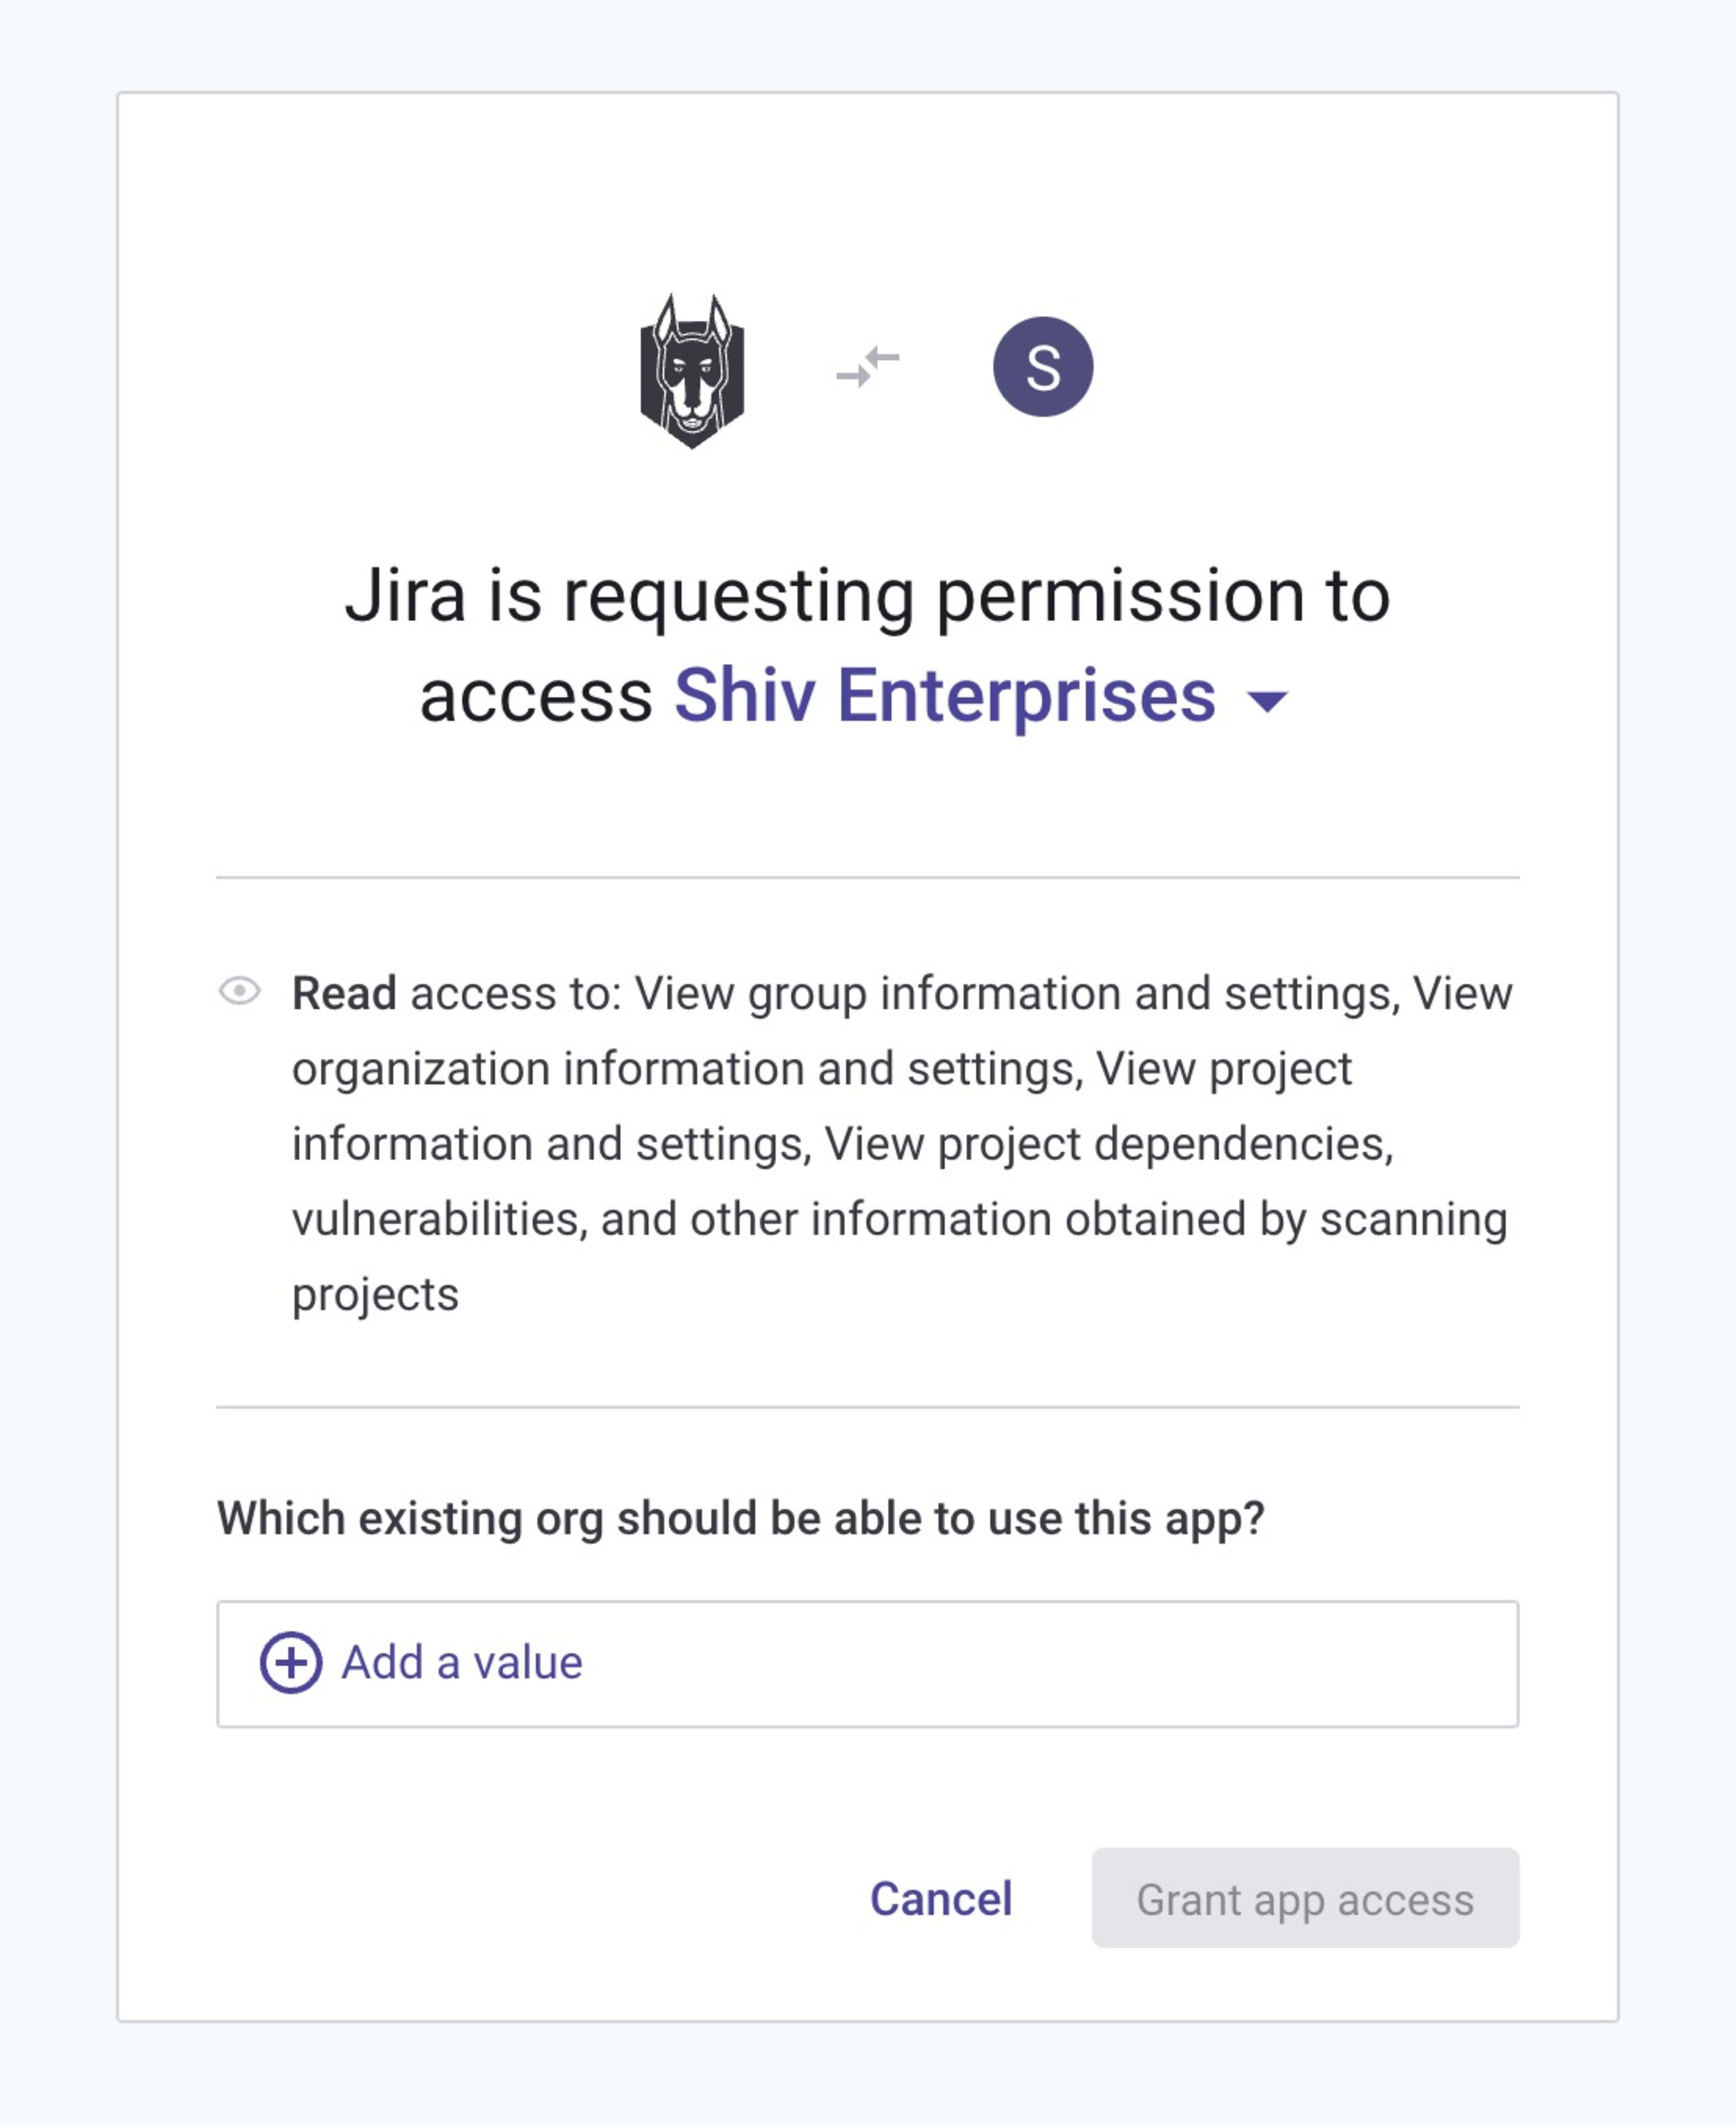
Selecciona el grupo y la organización de Snyk que quieres conectar con Jira.
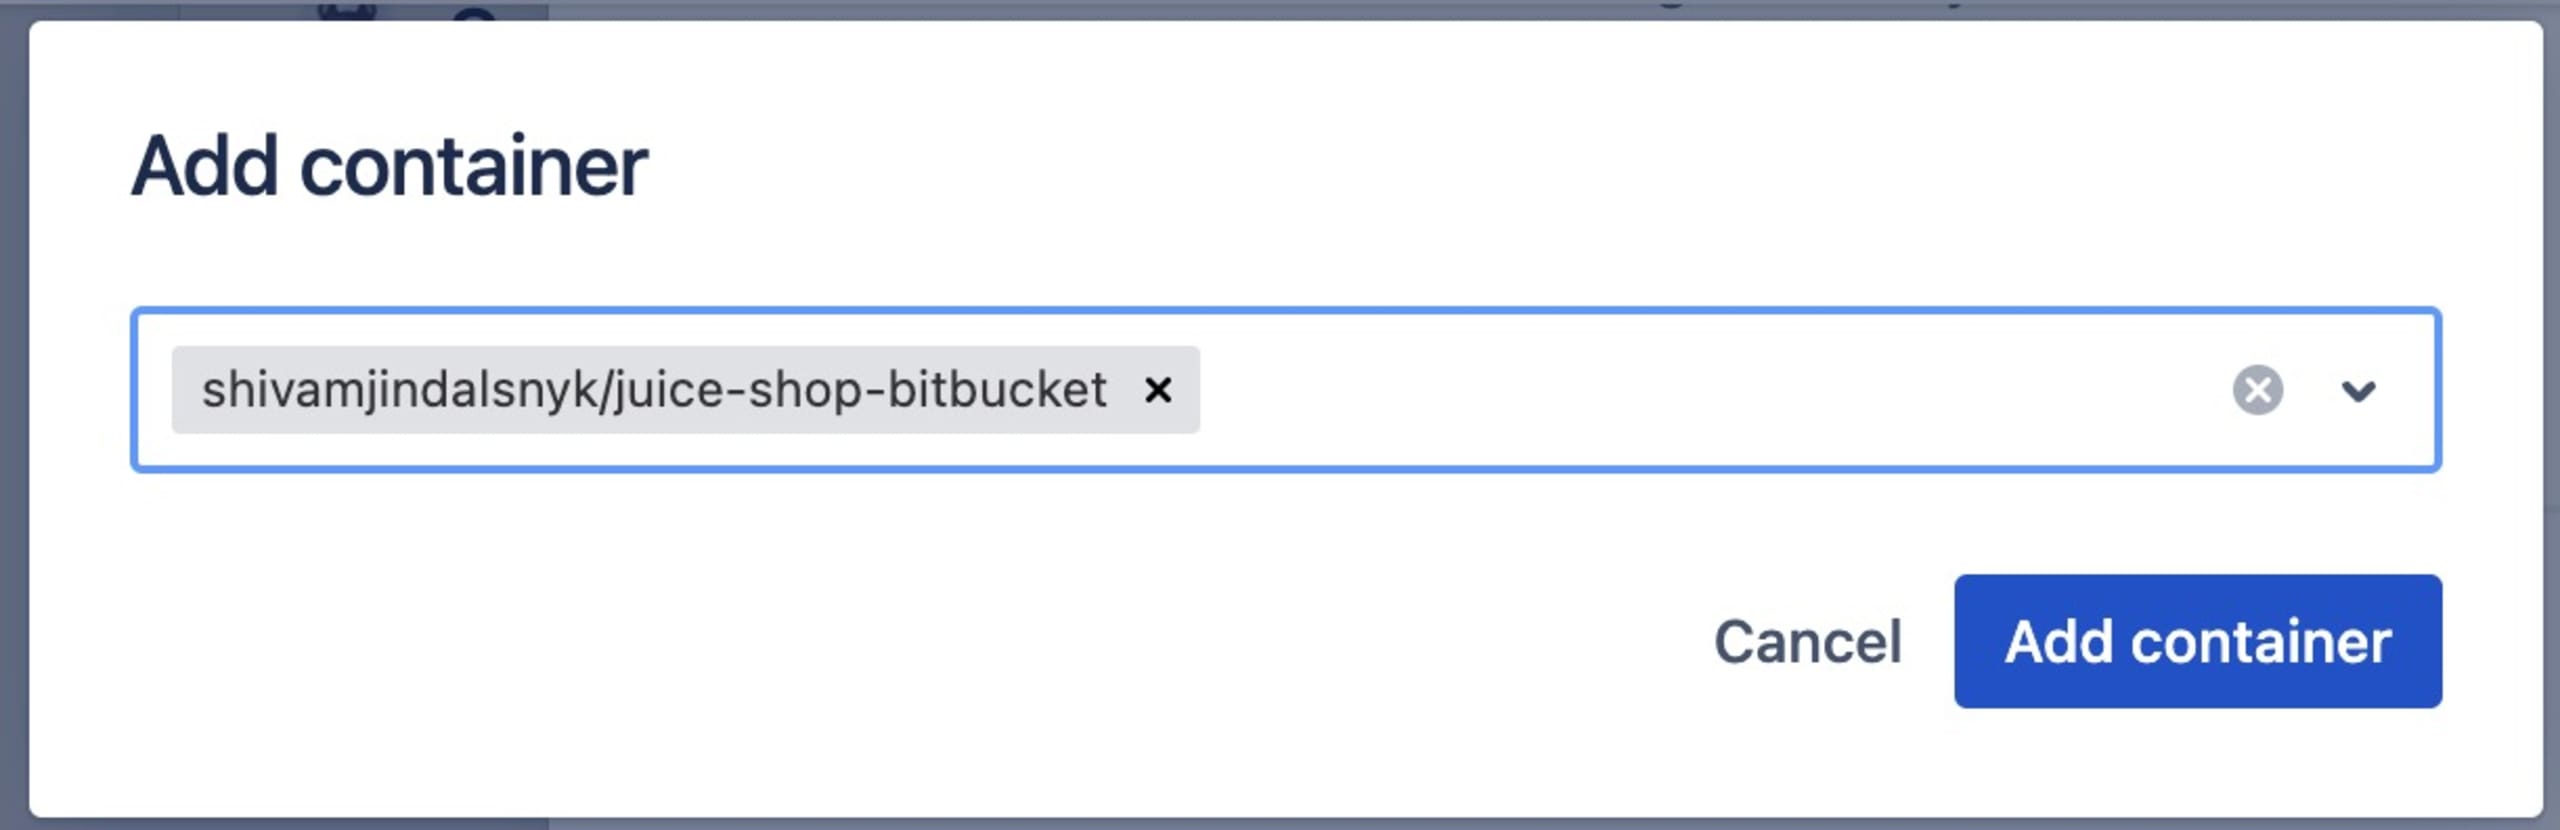
Ve a tu proyecto de Jira > pestaña Seguridad, haz clic en el botón Vincular contenedores de seguridad y sigue las instrucciones para agregar Snyk Security en Jira a Toolchains.
Luego, elige el objetivo de Snyk que quieres importar a Jira y haz clic en Agregar contenedor.