Snyk Code ya está disponible gratis
Frank Fischer
6 de mayo de 2021
0 minutos de lecturaLa misión de Snyk es ayudar a los desarrolladores y equipos de DevOps a proteger sus aplicaciones. Como parte de esta misión, Snyk ofrece un plan Free para Snyk Open Source, Snyk Container y Snyk Infrastructure as Code, para que todos los desarrolladores puedan programar de forma segura. Hoy nos entusiasma anunciar que Snyk Code también está disponible gratis.
Snyk Code es la incorporación más reciente a la plataforma Snyk. Veamos rápidamente los productos que lo acompañan. Snyk Open Source te ayuda a proteger las dependencias de las bibliotecas de código abierto. Desarrollado sobre nuestra base de datos de vulnerabilidades, líder en la industria, te ayuda a identificar y corregir problemas en las dependencias, incluso las transitivas. Snyk Container te ayuda a identificar y corregir los problemas inherentes a las imágenes de contenedores que usa la aplicación. Por último, Snyk Infrastructure as Code analiza la configuración de la infraestructura en la nube y señala los problemas de seguridad.
Sobre esta base, Snyk Code ofrece una solución de pruebas de seguridad de aplicaciones estáticas (SAST) que analiza tu código fuente propietario. Snyk Code aborda los principales problemas de las soluciones SAST tradicionales: es fácil de usar para desarrolladores, rápido y preciso. Con “fácil de usar para desarrolladores” queremos decir que Snyk Code se integra directamente con tus herramientas y procesos favoritos. Con la extensión de Snyk Code para IDE en Visual Studio Code o el complemento para IntelliJ, WebStorm o PyCharm, puedes ver posibles vulnerabilidades de seguridad en tu código mientras lo escribes.
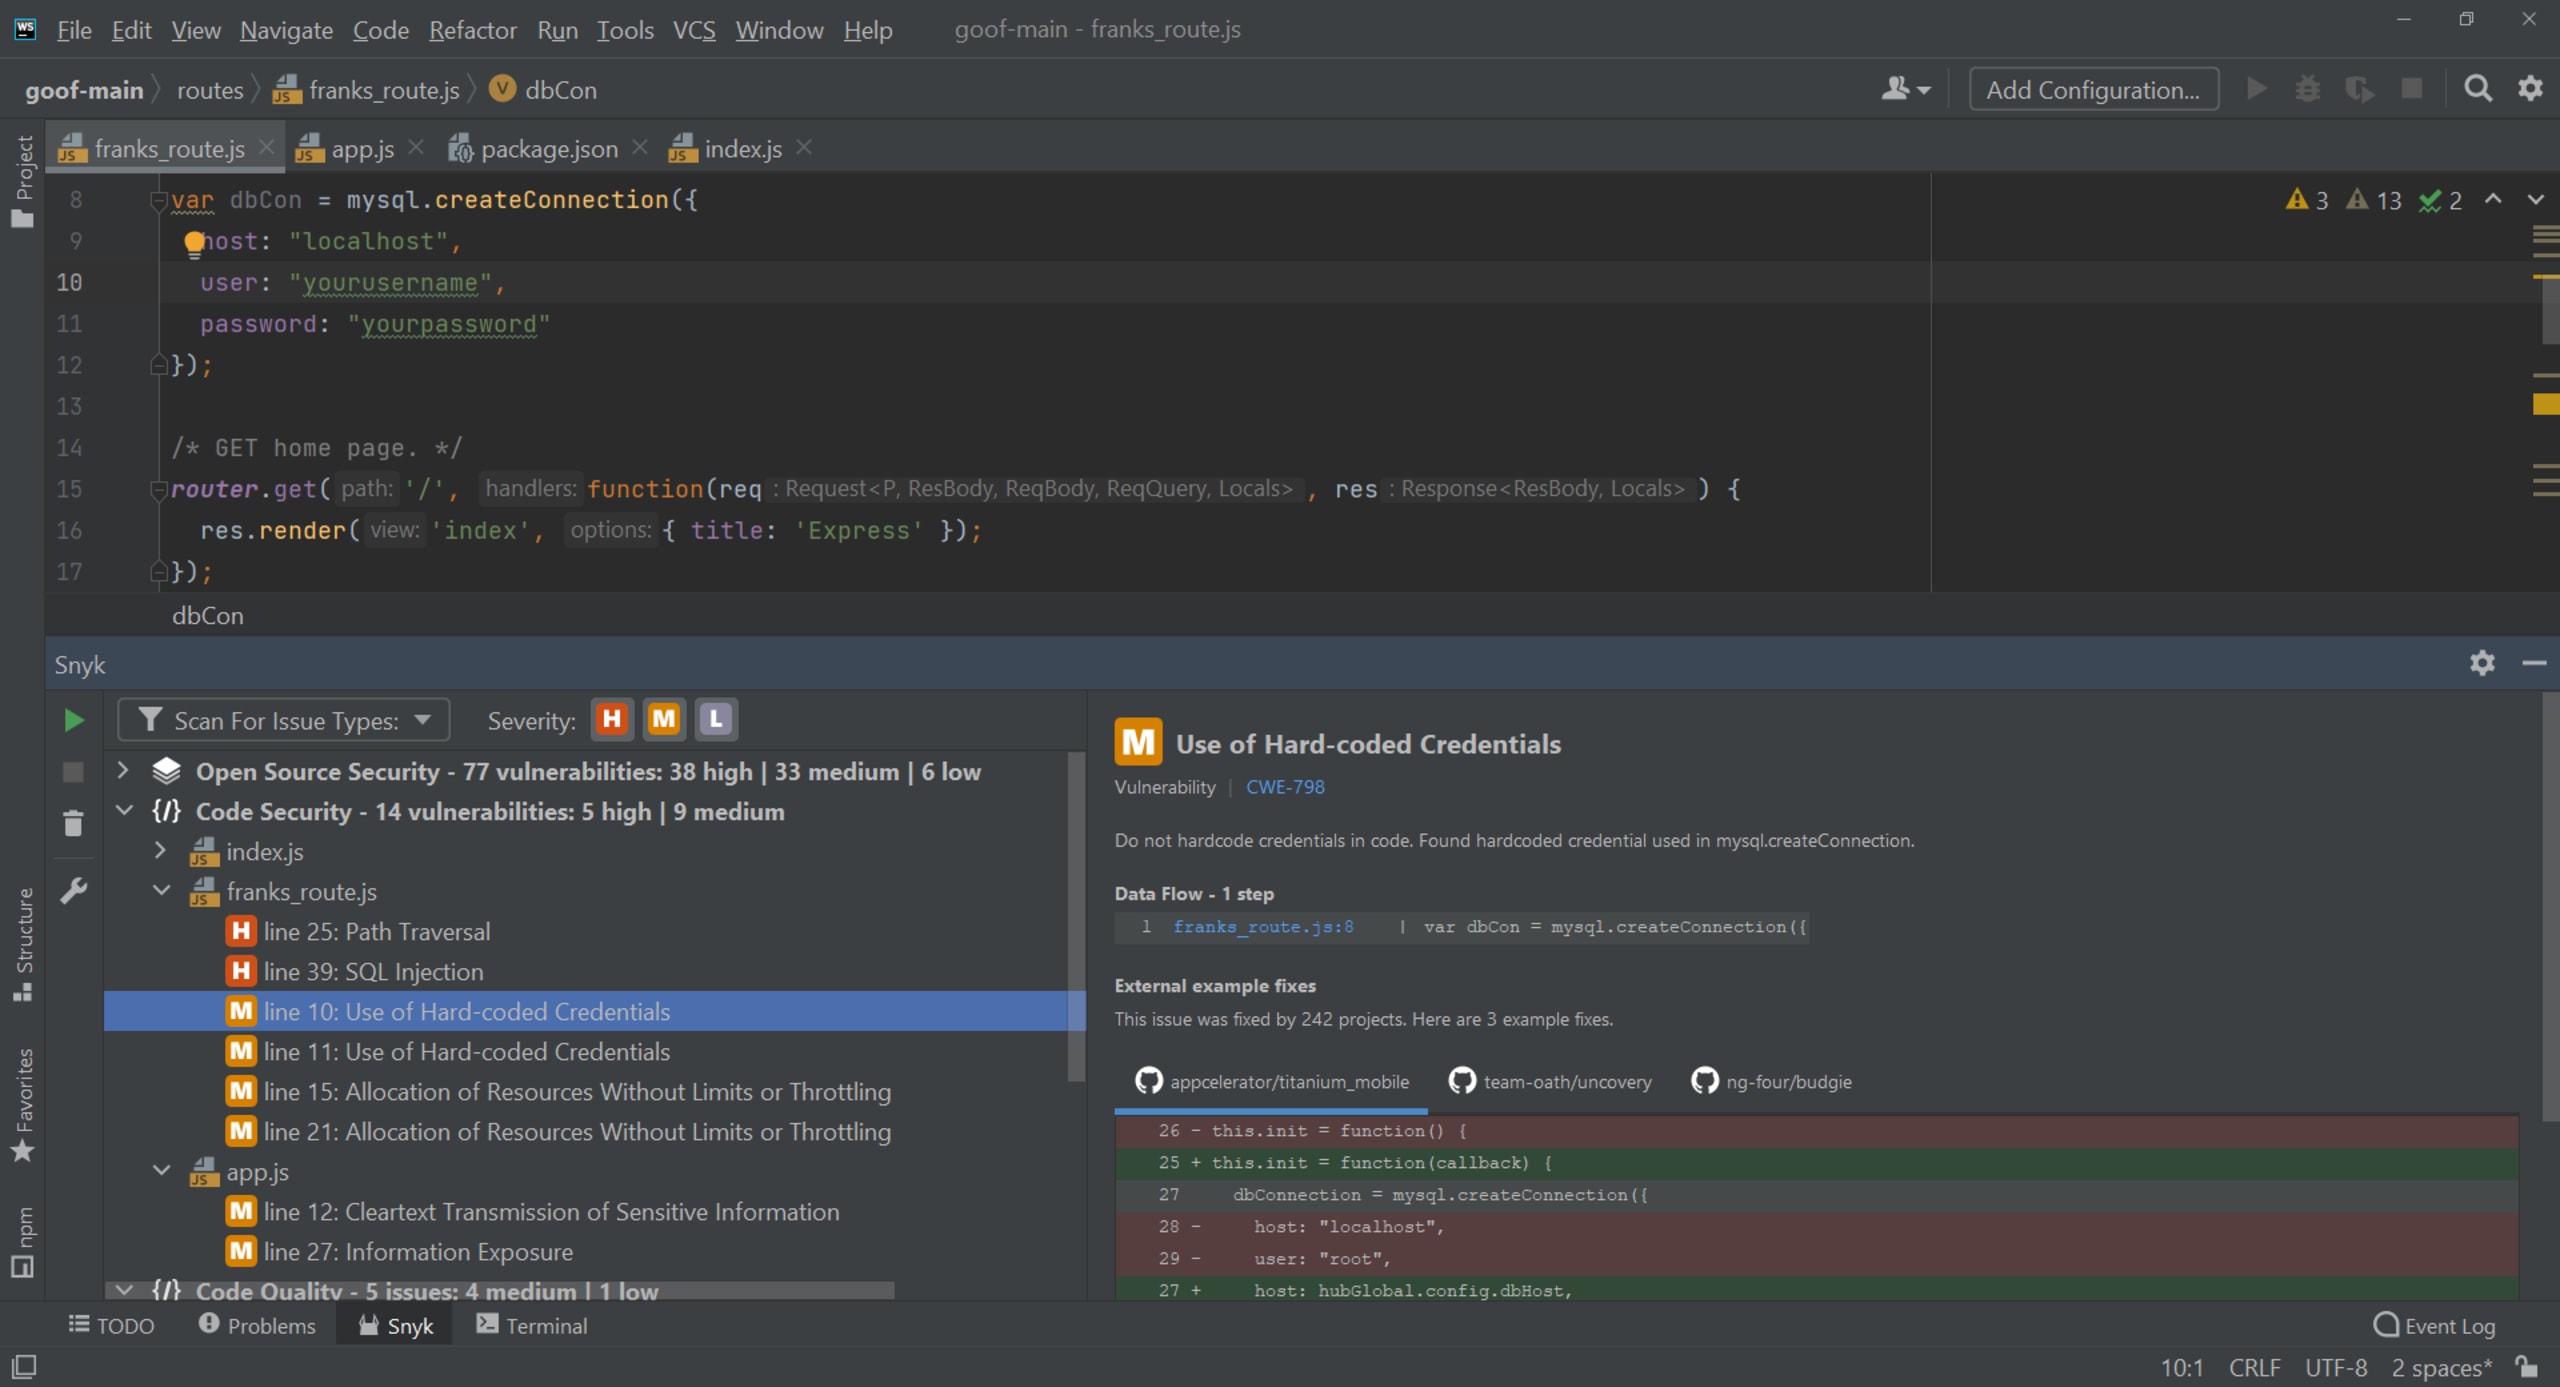
Para ofrecer velocidad y precisión, Snyk Code utiliza un enfoque nuevo y único que logra una precisión sin igual y amplía exponencialmente su base de conocimientos. Emplea un motor de programación lógica patentado para lograr velocidades de análisis inigualables. Snyk Code ofrece explicaciones claras que facilitan que los desarrolladores comprendan y corrijan el problema en cuestión, de forma rápida y eficaz.

Snyk Code llena un vacío importante en nuestra plataforma de análisis estático de seguridad y lo hace de una manera que realmente les gusta a los desarrolladores. Es desarrollo seguro que elimina los cuellos de botella, las curvas de aprendizaje y los costos prohibitivos. Regístrate hoy y empieza a usarlo gratis (para siempre, si quieres).
¡Snyk Code gratis!
Como desarrollador individual o colaborador de un proyecto de código abierto, puedes registrarte en Snyk y empezar a usar Snyk Code gratis hoy mismo. Si eres una persona individual, te ofrecemos hasta 100 análisis de Snyk Code gratuitos al mes.

Nuevos usuarios de Snyk
Si aún no tienes una cuenta de Snyk, ahora tienes un motivo más para registrarte. No necesitas una tarjeta de crédito para registrarte en Snyk: solo necesitas una cuenta de GitHub, Bitbucket o Google, o un Docker ID. Snyk también ofrece soluciones de inicio de sesión único (SSO) o Azure Active Directory (AD), pero estas opciones se limitan a los planes de pago.
Snyk Code en el plan Free ofrece la misma base de conocimientos que la versión de pago, que incluye Java, JavaScript y TypeScript, además de Python en versión beta. En las próximas semanas agregaremos más lenguajes.
Y, como mencionamos antes, también puedes usar Snyk Code directamente en tu IDE: IntelliJ, PyCharm o Visual Studio Code. Solo tienes que instalar nuestros complementos desde el marketplace.
Usuarios actuales del plan Free
Si ya tienes una cuenta Free, solo tienes que habilitar Snyk Code. Puedes encontrar Snyk Code en la página de Settings. Para activarlo, ve a Snyk Code > Enable. A partir de entonces, Snyk Code también analizará todos los proyectos que importes. Puedes consultar la cantidad de análisis que realizaste y los que te quedan este mes en Settings > Usage.
Si ya tienes una cuenta, debes habilitar Snyk Code en Settings; de lo contrario, no estará activo. Tendrás que volver a importar los proyectos que ya habías importado. Queremos asegurarnos de que tengas el control y estés al tanto.
Para probar Snyk Code fácilmente, también puedes analizar cualquier repositorio de código abierto de acceso gratuito. Después de registrarte y activar Snyk Code, solo tienes que agregar un proyecto y seleccionar Monitor public GitHub repo. Así podrás analizar un proyecto de código abierto que te interese y ver qué detecta Snyk Code.
Snyk Code tuvo una acogida extraordinaria durante las primeras semanas tras su lanzamiento. Nos entusiasma poder ofrecerlo ahora a todo el mundo. ¡Mantente seguro!
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


