Snyk obtiene la categoría AWS Security Competency

30 de noviembre de 2021
0 minutos de lecturaNos entusiasma anunciar que Snyk obtuvo la categoría AWS Security Competency, lo que reafirma aún más nuestro compromiso con la excelencia en seguridad al trabajar con AWS.
Probado y avalado por AWS
Los programas AWS Competency, como AWS Security Competency, validan que socios como Snyk han demostrado competencia técnica y resultados comprobados para sus clientes en áreas como seguridad, DevOps, contenedores y otras. Para obtener esta designación, Snyk atravesó un riguroso proceso de validación técnica y comercial relacionado con la protección de aplicaciones en todo el ciclo de vida del desarrollo de software (SDLC). Esta validación de AWS Security Competency brinda a los clientes de AWS un alto grado de confianza al elegir soluciones de seguridad entre las decenas de miles disponibles en AWS Partner Network.
La designación AWS Security Competency reconoce la profunda experiencia técnica de Snyk y la satisfacción comprobada de sus clientes al proteger aplicaciones que se ejecutan en AWS. También distingue a Snyk como un socio estratégico de seguridad que ofrece un enfoque ágil para la seguridad y ayuda a las empresas a adoptar, desarrollar e implementar aplicaciones en AWS de forma segura.
Como socio tecnológico avanzado de AWS y titular de varias otras AWS Competencies y validaciones AWS Service Ready, Snyk trabaja en estrecha colaboración con AWS para ofrecer integraciones fluidas con los servicios de AWS en todo el ciclo de vida de las aplicaciones. Así, los clientes pueden automatizar fácilmente los controles de seguridad en todo el SDLC al crear aplicaciones con los servicios de AWS.
Los riesgos de seguridad modernos requieren soluciones modernas
En el caso de las aplicaciones nativas de la nube, el código personalizado ya no representa la mayor parte del SDLC. En cambio, los equipos de desarrollo dependen más que nunca de componentes de código abierto, contenedores, infraestructura como código (IaC) y otras tecnologías. Si la seguridad no se implementa en todo el SDLC, estos componentes adicionales introducirán nuevos vectores de ataque en la carga de trabajo de una aplicación.
Los clientes eligen AWS por sus tecnologías comprobadas, que impulsan la innovación y pueden escalar para satisfacer las necesidades de su negocio. Sin embargo, siguen siendo responsables de la seguridad de sus aplicaciones, incluidos todos estos componentes y más.
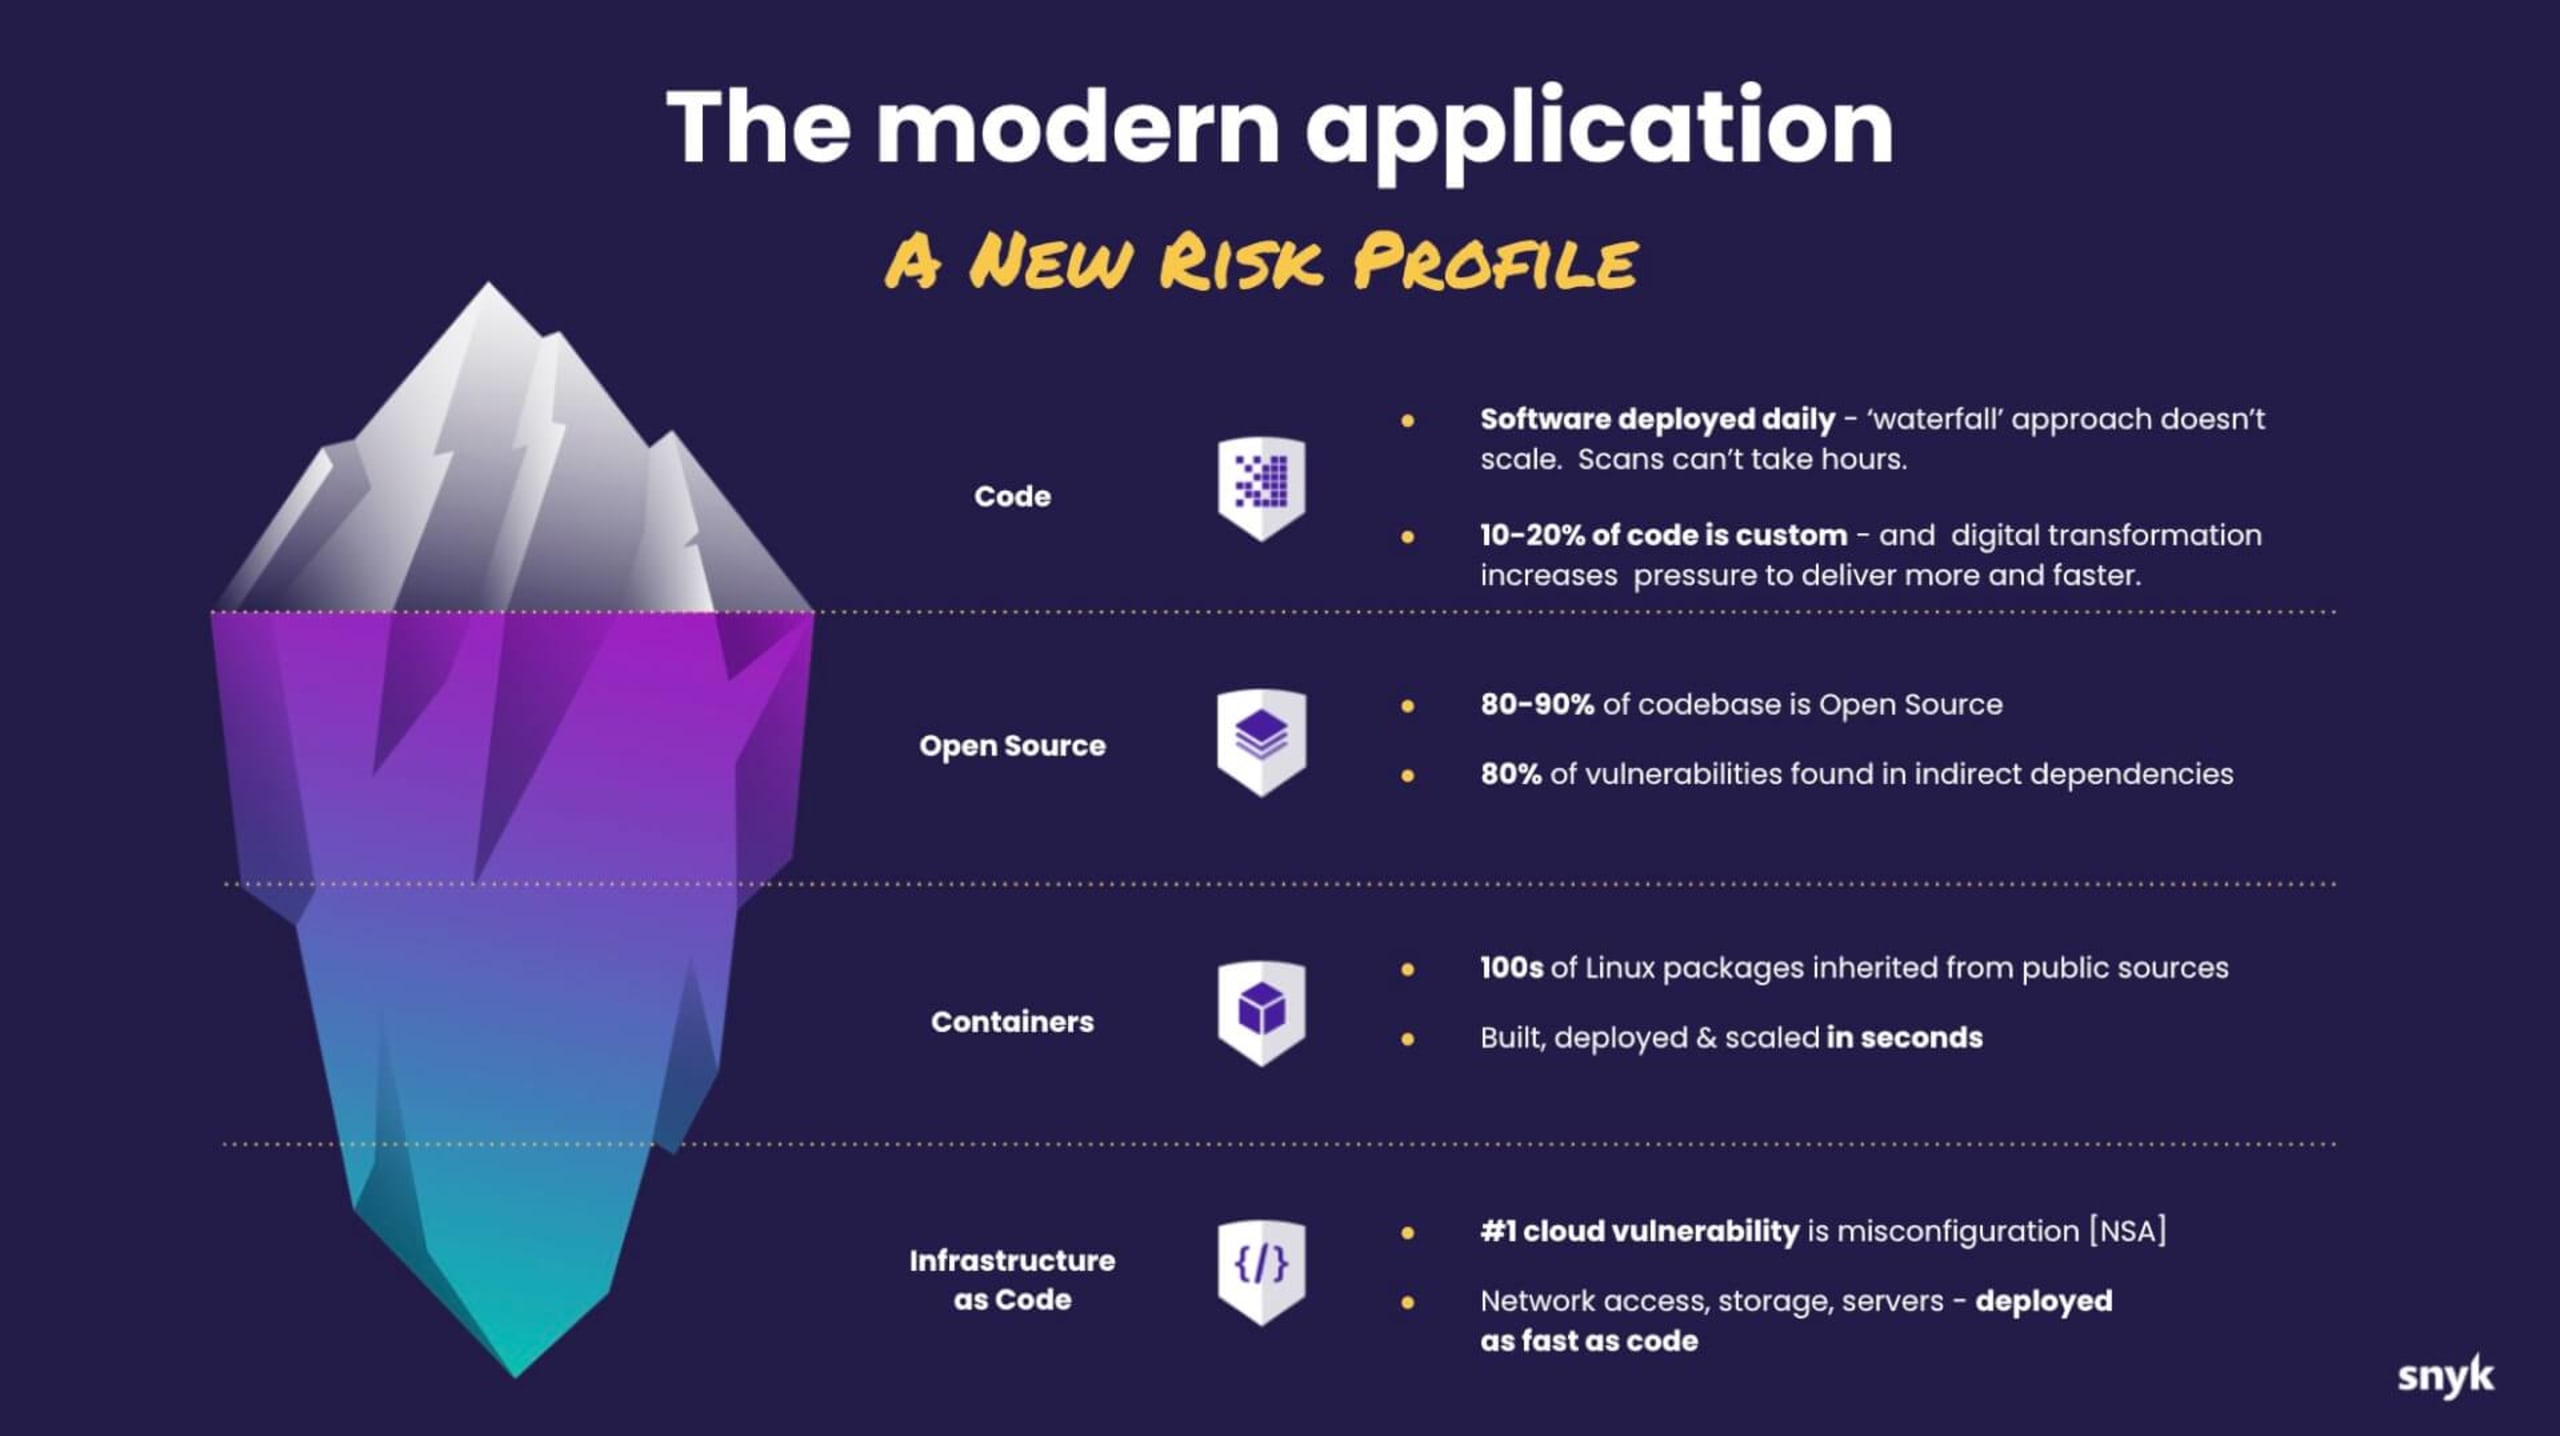
En Snyk, nos gusta pensar en una aplicación como un iceberg: lo que vemos en la superficie, como el código propietario, no es lo único que compone nuestro ciclo de vida de desarrollo de software. Hoy hay varios componentes adicionales que debemos tener en cuenta y proteger durante todo el proceso de desarrollo.
Para proteger estos componentes, Snyk trabaja sin inconvenientes con los servicios de AWS y ofrece una cobertura integral de toda la pila de aplicaciones nativas de la nube. Nuestras integraciones facilitan la identificación de problemas de seguridad en las primeras etapas del proceso de desarrollo y su corrección a escala.
Integraciones de Snyk con servicios de AWS en todo el SDLC
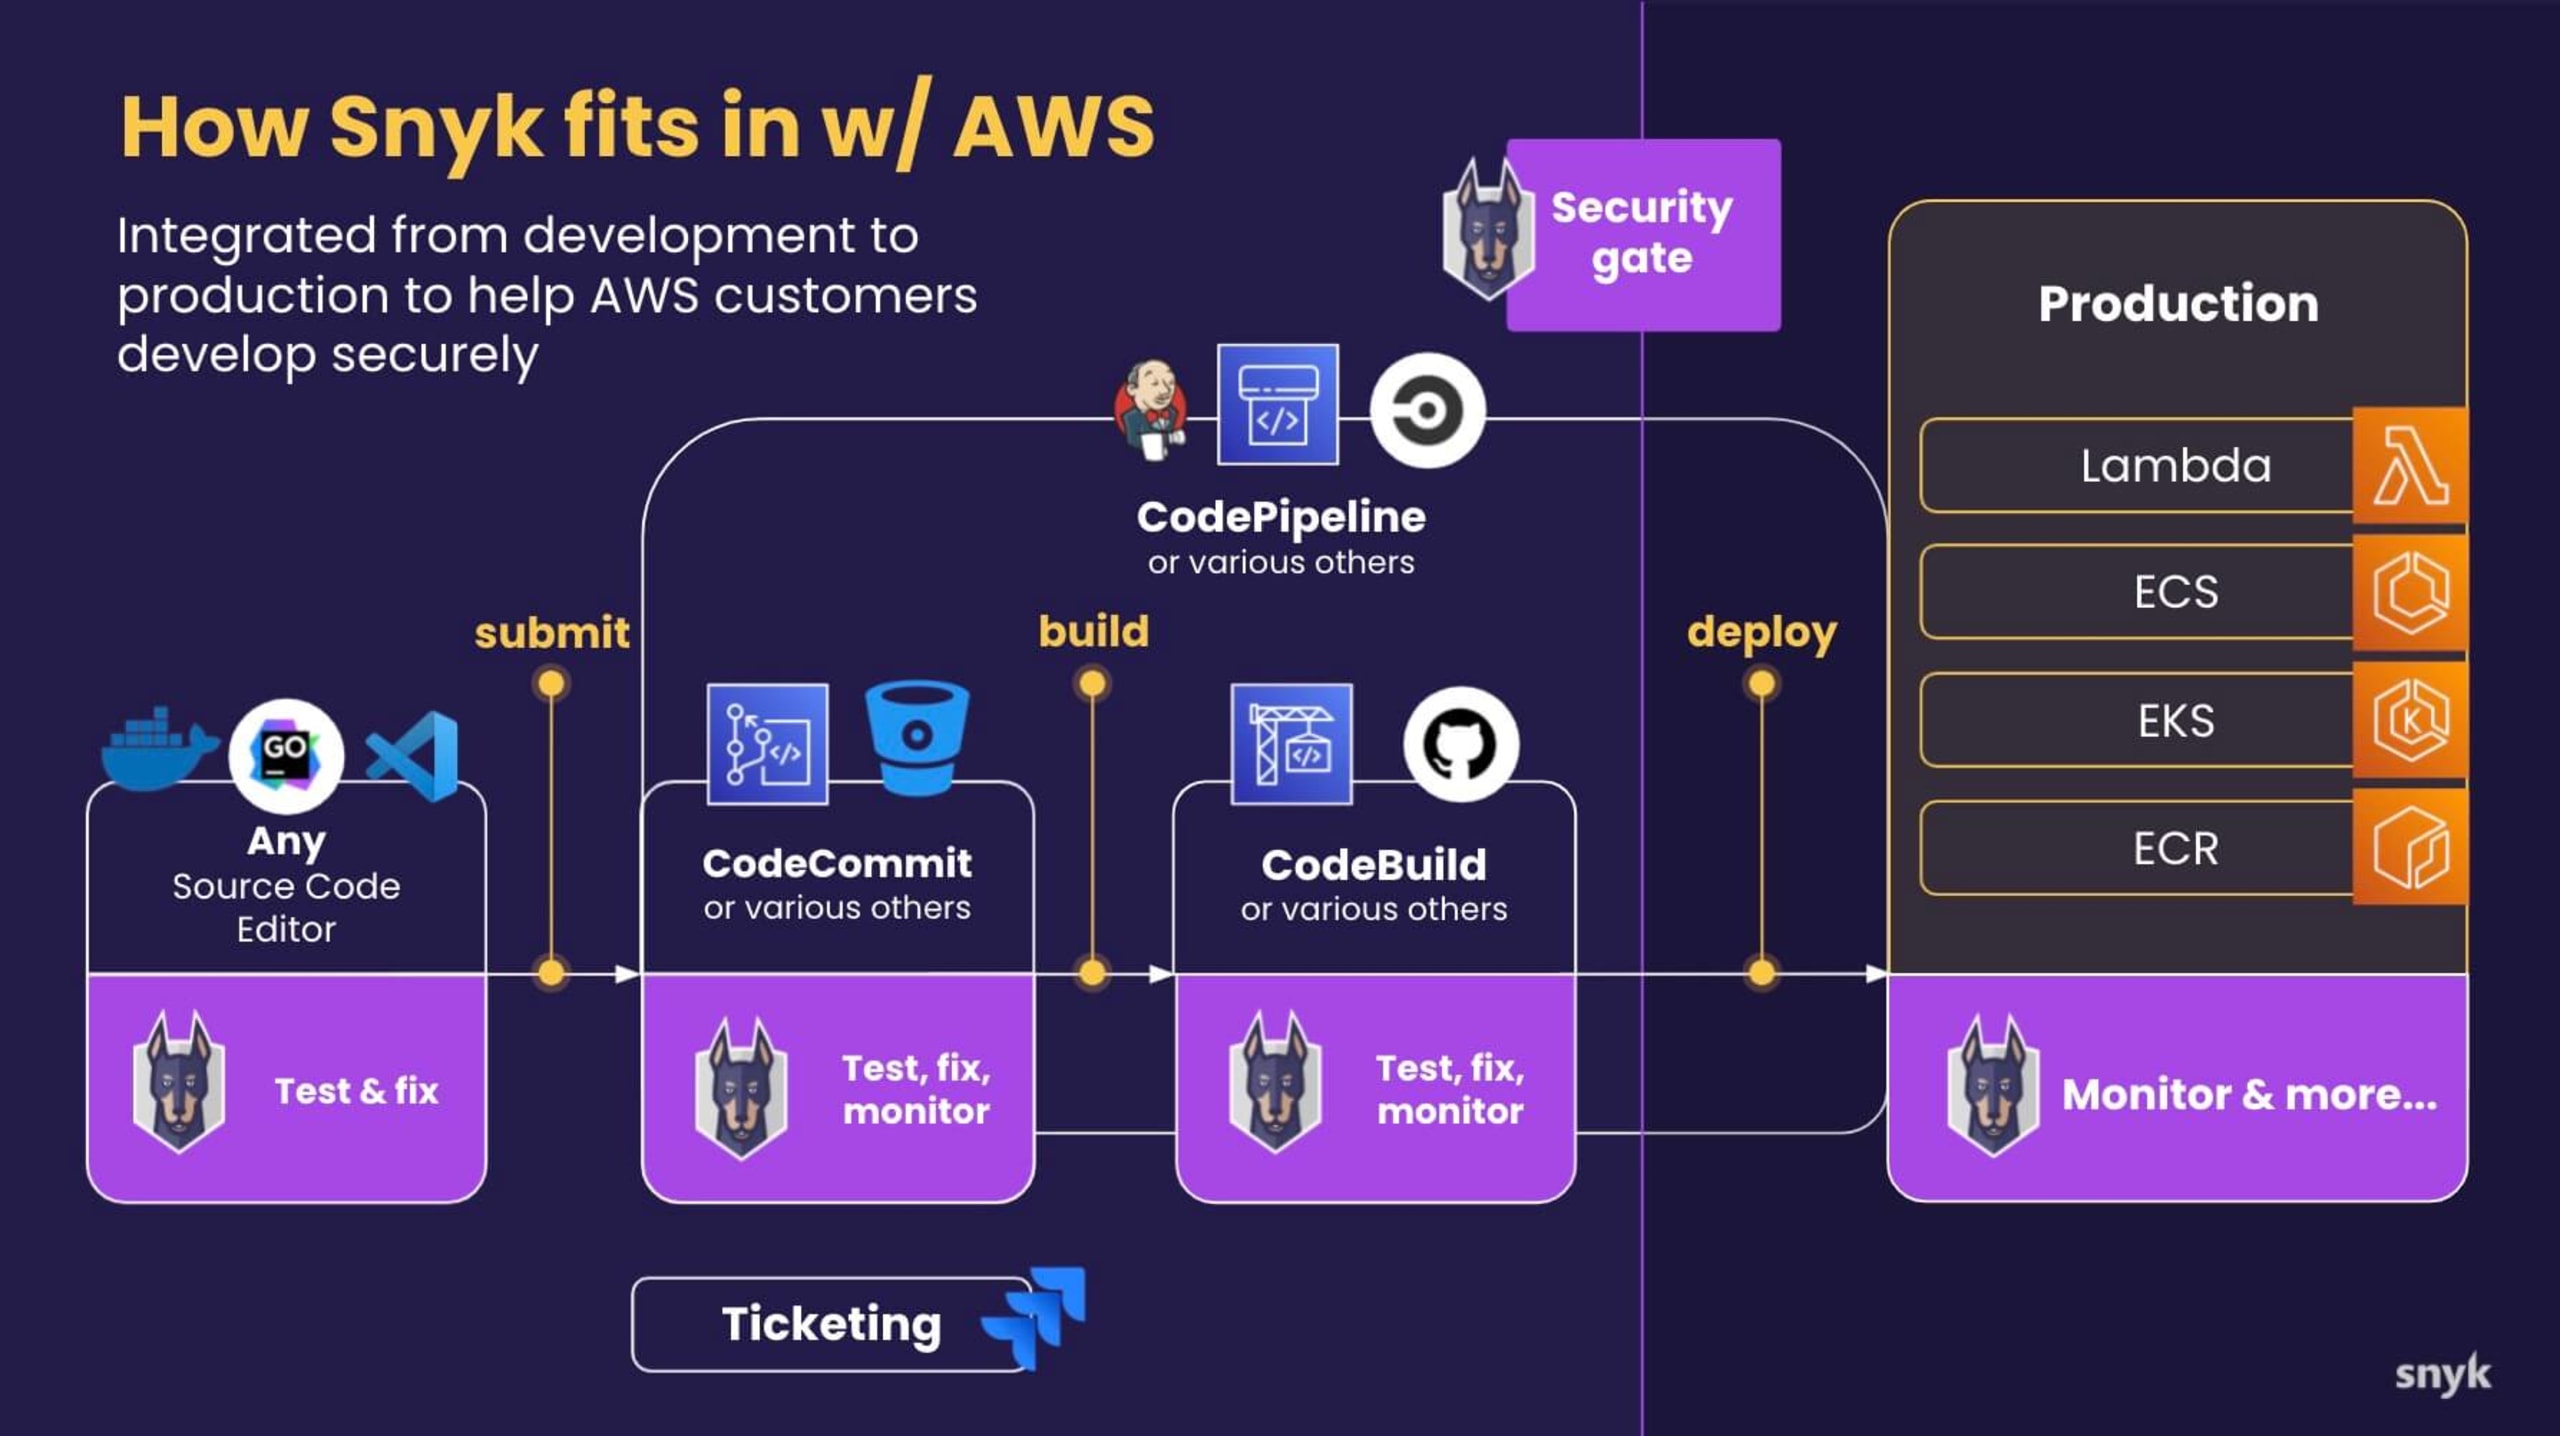
En este mundo nativo de la nube, la seguridad comienza con el desarrollador. Por eso, la misión de Snyk es facilitar la seguridad a los equipos de desarrollo. Snyk ha creado numerosos puntos de integración con las principales herramientas de desarrollo que permiten a los desarrolladores implementar seguridad en todo el SDLC. Además de los complementos para IDE, Snyk ofrece cobertura para repositorios de código, herramientas de CI/CD y varios otros servicios a lo largo del ciclo de vida de las aplicaciones, para garantizar que todos los riesgos de seguridad se mitiguen desde el principio. La plataforma de seguridad para desarrolladores de Snyk se diseñó para que tenga el aspecto y el funcionamiento de las herramientas que los desarrolladores usan hoy. Además, se integró en los servicios de AWS para que los usuarios de AWS puedan automatizar sin inconvenientes los controles de seguridad en todo el SDLC al crear aplicaciones en AWS.
Snyk para usuarios de AWS CodeCommit
AWS CodeCommit es un servicio administrado de control de código fuente para alojar repositorios privados de Git en la nube. La compatibilidad de Snyk con AWS CodeCommit ayuda a los desarrolladores a detectar automáticamente vulnerabilidades antes de fusionar código nuevo en el repositorio central de código fuente. Así, los desarrolladores crean aplicaciones seguras desde el principio. Los usuarios de AWS pueden adquirir experiencia práctica con un taller cuidadosamente seleccionado.
Snyk para usuarios de AWS CodeBuild
AWS CodeBuild es un servicio de integración continua totalmente administrado que facilita la creación y prueba de código. La compatibilidad de Snyk con AWS CodeBuild permite a los equipos de desarrollo automatizar el análisis de vulnerabilidades durante el proceso de compilación. Así, los desarrolladores pueden corregir las vulnerabilidades antes de implementar las aplicaciones.
Snyk para usuarios de AWS CodePipeline
AWS CodePipeline es un servicio automatizado de entrega continua para todas las fases del proceso de desarrollo. Snyk tiene una integración nativa con AWS CodePipeline para que los desarrolladores puedan realizar análisis de vulnerabilidades sin salir de la consola de AWS. Esto permite a los equipos de desarrollo incorporar la seguridad de forma automatizada en las fases de compilación, prueba e implementación sin tener que salir de la consola de AWS.
Snyk para usuarios de AWS Lambda y AWS Fargate
AWS Lambda es un servicio de cómputo sin servidor que permite ejecutar código sin tener que aprovisionar ni administrar recursos en la nube. De manera similar, AWS Fargate es un servicio de cómputo sin servidor diseñado específicamente para contenedores. La compatibilidad de Snyk con estos servicios de AWS simplifica la gestión de vulnerabilidades del código de código abierto del que pueden depender las implementaciones sin servidor.
Snyk para usuarios de Amazon ECR
Amazon ECR es un registro de contenedores administrado para almacenar, compartir e implementar imágenes de contenedor. La integración de Snyk con Amazon ECR permite a los equipos de desarrollo monitorear las imágenes de contenedor almacenadas en el registro administrado para detectar posibles vulnerabilidades. Así, se centraliza el control de la seguridad de los contenedores y se garantiza que los equipos de desarrollo cuenten con una fuente confiable de imágenes para usar en sus aplicaciones.
Snyk para usuarios de Amazon EKS
Amazon EKS es un servicio de contenedores administrado para ejecutar y escalar aplicaciones de Kubernetes en la nube o en las instalaciones. El controlador de Snyk para EKS permite a los equipos identificar vulnerabilidades en imágenes de contenedor y archivos de configuración. Así, se monitorean las cargas de trabajo de EKS para detectar problemas de seguridad cuando se implementan imágenes nuevas o cambian las configuraciones de Kubernetes.
Snyk para usuarios de AWS CloudFormation
AWS CloudFormation es un servicio de IaC para aprovisionar y administrar recursos en la nube de AWS y de terceros. La integración de Snyk con AWS CloudFormation detecta errores de configuración en archivos de plantilla YAML y JSON según un conjunto de reglas de seguridad de AWS. Esto permite a las organizaciones implementar la seguridad desde las primeras etapas —es decir, antes en el proceso de entrega de aplicaciones— en sus implementaciones de AWS CloudFormation.
Snyk también publicó recientemente una extensión con soporte oficial en AWS CloudFormation Registry. El AWS CloudFormation Registry te permite administrar las extensiones disponibles para usar en tu cuenta de CloudFormation. Las extensiones públicas de terceros, como Snyk Container, están disponibles en el registro para que todos los usuarios de CloudFormation las utilicen, junto con las publicadas por Amazon.
Snyk para AWS Control Tower
AWS Control Tower ofrece a los clientes gobernanza a escala y seguridad en entornos con varias cuentas. Snyk ya está disponible como solución para AWS Control Tower. Los clientes pueden obtener más información en nuestra guía de implementación.
Snyk para AWS Service Catalog
AWS Service Catalog ofrece a los clientes un catálogo aprobado y seleccionado de soluciones que su organización autorizó para implementar en AWS. Hoy, las soluciones de Snyk están disponibles en AWS Service Catalog, lo que permite a los clientes analizar y corregir imágenes de contenedor en Amazon ECR, cargas de trabajo de Kubernetes que se ejecutan en Amazon EKS y funciones sin servidor en AWS Lambda. Durante 2022 se agregarán varias soluciones más.
Snyk Security Intelligence en Amazon Inspector
Amazon Inspector es un servicio automatizado de evaluación de seguridad que ayuda a mejorar la seguridad y el cumplimiento de las aplicaciones implementadas en AWS. Una vez habilitado, Amazon Inspector descubre de forma continua y automática todas las instancias de Amazon EC2 en ejecución, así como las imágenes de contenedor almacenadas en Amazon ECR. Luego, genera hallazgos de seguridad que pueden enviarse a AWS Security Hub y Amazon EventBridge, lo que permite a los clientes automatizar aún más los flujos de trabajo de corrección.
Snyk Security Intelligence es ahora la fuente principal de inteligencia de vulnerabilidades para este nuevo servicio de Amazon Inspector. Ayuda a los desarrolladores y equipos de seguridad a mejorar la precisión de los hallazgos sobre vulnerabilidades en dependencias transitorias y permite a los profesionales priorizar la gestión de problemas de seguridad para evitar que afecten sus cargas de trabajo de producción. Desde la interfaz de usuario de Amazon Inspector, pueden hacer clic fácilmente para ir a la página de la vulnerabilidad de Snyk correspondiente y obtener más información sobre el problema, lo que reduce el tiempo medio de corrección (MTTR).
Implementa Snyk en AWS mediante implementaciones de referencia automatizadas
Como las aplicaciones nativas de la nube modernas constan de muchos componentes y servicios diferentes, es fundamental implementar seguridad automatizada en todo el SDLC. Por eso, Snyk creó implementaciones de referencia automatizadas que ayudan a los desarrolladores y equipos de DevOps a implementar productos de Snyk según las prácticas recomendadas de AWS, y reducen los largos procedimientos manuales a solo unos pasos.
Un ejemplo es Snyk Security Quick Start, que te ayuda a implementar Snyk para crear, implementar y mantener de forma segura aplicaciones sin servidor o imágenes de contenedor que usan AWS Lambda o Amazon ECR.
También puedes usar Snyk Controller Quick Start para gestionar los riesgos de seguridad en Amazon EKS. Snyk Controller para Amazon EKS te permite importar y probar tus cargas de trabajo de EKS en ejecución a fin de identificar vulnerabilidades en las imágenes y configuraciones asociadas que podrían reducir su nivel de seguridad. A medida que se implementan imágenes nuevas y cambian las configuraciones de las cargas de trabajo, Snyk las monitorea continuamente para identificar problemas de seguridad.
Visita el catálogo Quick Start de Amazon para descubrir más plantillas de implementación de Snyk.
Innova de forma segura con Snyk y AWS
Snyk se creó específicamente para ayudar a organizaciones de todo el mundo a acelerar su transformación digital e impulsar la innovación de forma segura mediante flujos de trabajo nativos de la nube. Esta AWS Security Competency destaca el valor de la alianza estratégica de Snyk con AWS y es solo una de las muchas validaciones que hemos obtenido para demostrar nuestra estrecha relación técnica con el proveedor de nube líder en el mundo.
Como socio tecnológico avanzado dentro de AWS Partner Network (APN), Snyk también obtuvo validación técnica para alcanzar una AWS DevOps Competency y dos designaciones «Service Ready» para AWS Lambda y Amazon Linux 2.
Snyk también es un vendedor habilitado para ofertas privadas en AWS Marketplace. Esto permite a los clientes usar sus mecanismos de facturación existentes con AWS para comprar nuestro software y, a la vez, consumir el gasto que ya comprometieron con AWS, a veces denominado presupuesto del Enterprise Discount Program (EDP).
Para obtener más información sobre cómo crear aplicaciones de forma segura en toda tu pila de aplicaciones de AWS, visita nuestra página de socios de AWS o regístrate para obtener una cuenta gratuita de Snyk.


