Descubre Snyk y GitHub en acción en GitHub Universe
Sarah Conway

13 de noviembre de 2019
0 minutos de lecturaEn Snyk, nos comprometemos a crear herramientas de seguridad que ayuden a los desarrolladores a integrar la seguridad en las primeras etapas y a adoptar prácticas de seguridad y calidad de la forma más temprana, sencilla y eficiente posible.
Con el reciente lanzamiento de la versión beta de GitHub Actions, decidimos analizar cómo podíamos ayudar a los usuarios de GitHub a adoptar mejores controles de seguridad para los flujos de trabajo de DevOps y CI/CD. Por eso, nos entusiasma anunciar un conjunto de GitHub Actions para comprobar si tus proyectos tienen vulnerabilidades.
Este es un ejemplo de cómo usar Actions para probar un proyecto de Node.js:
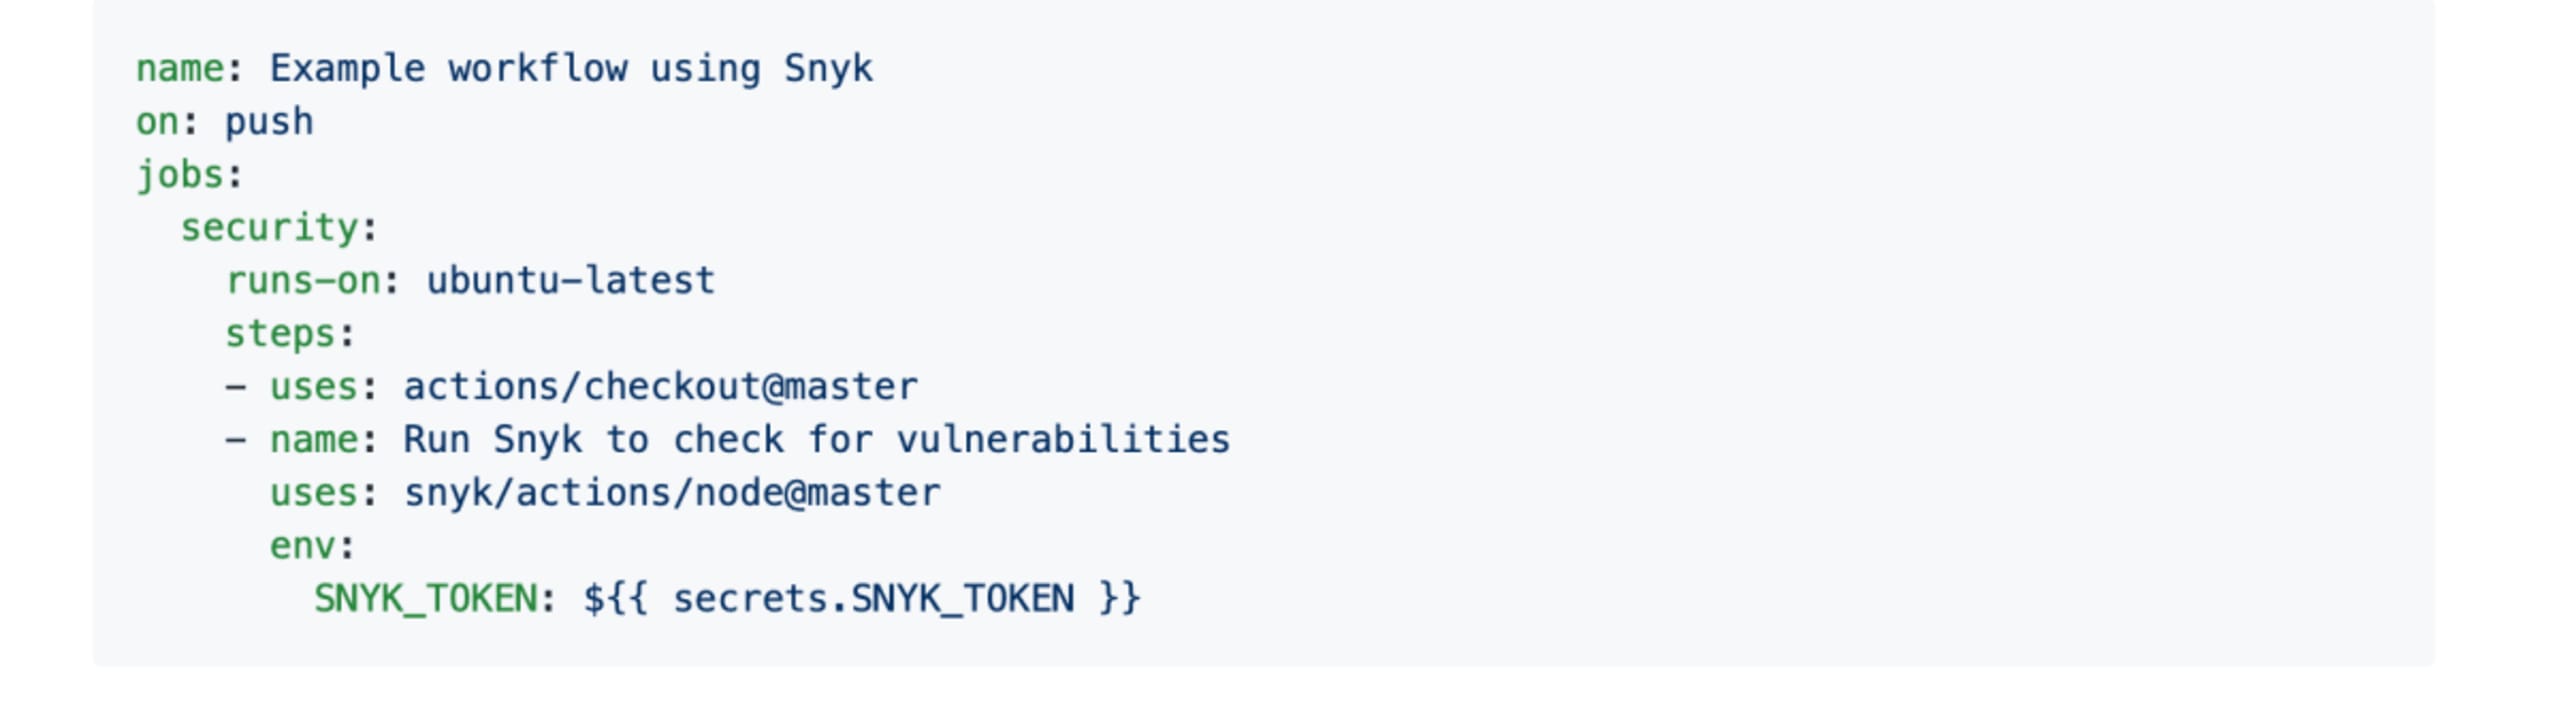
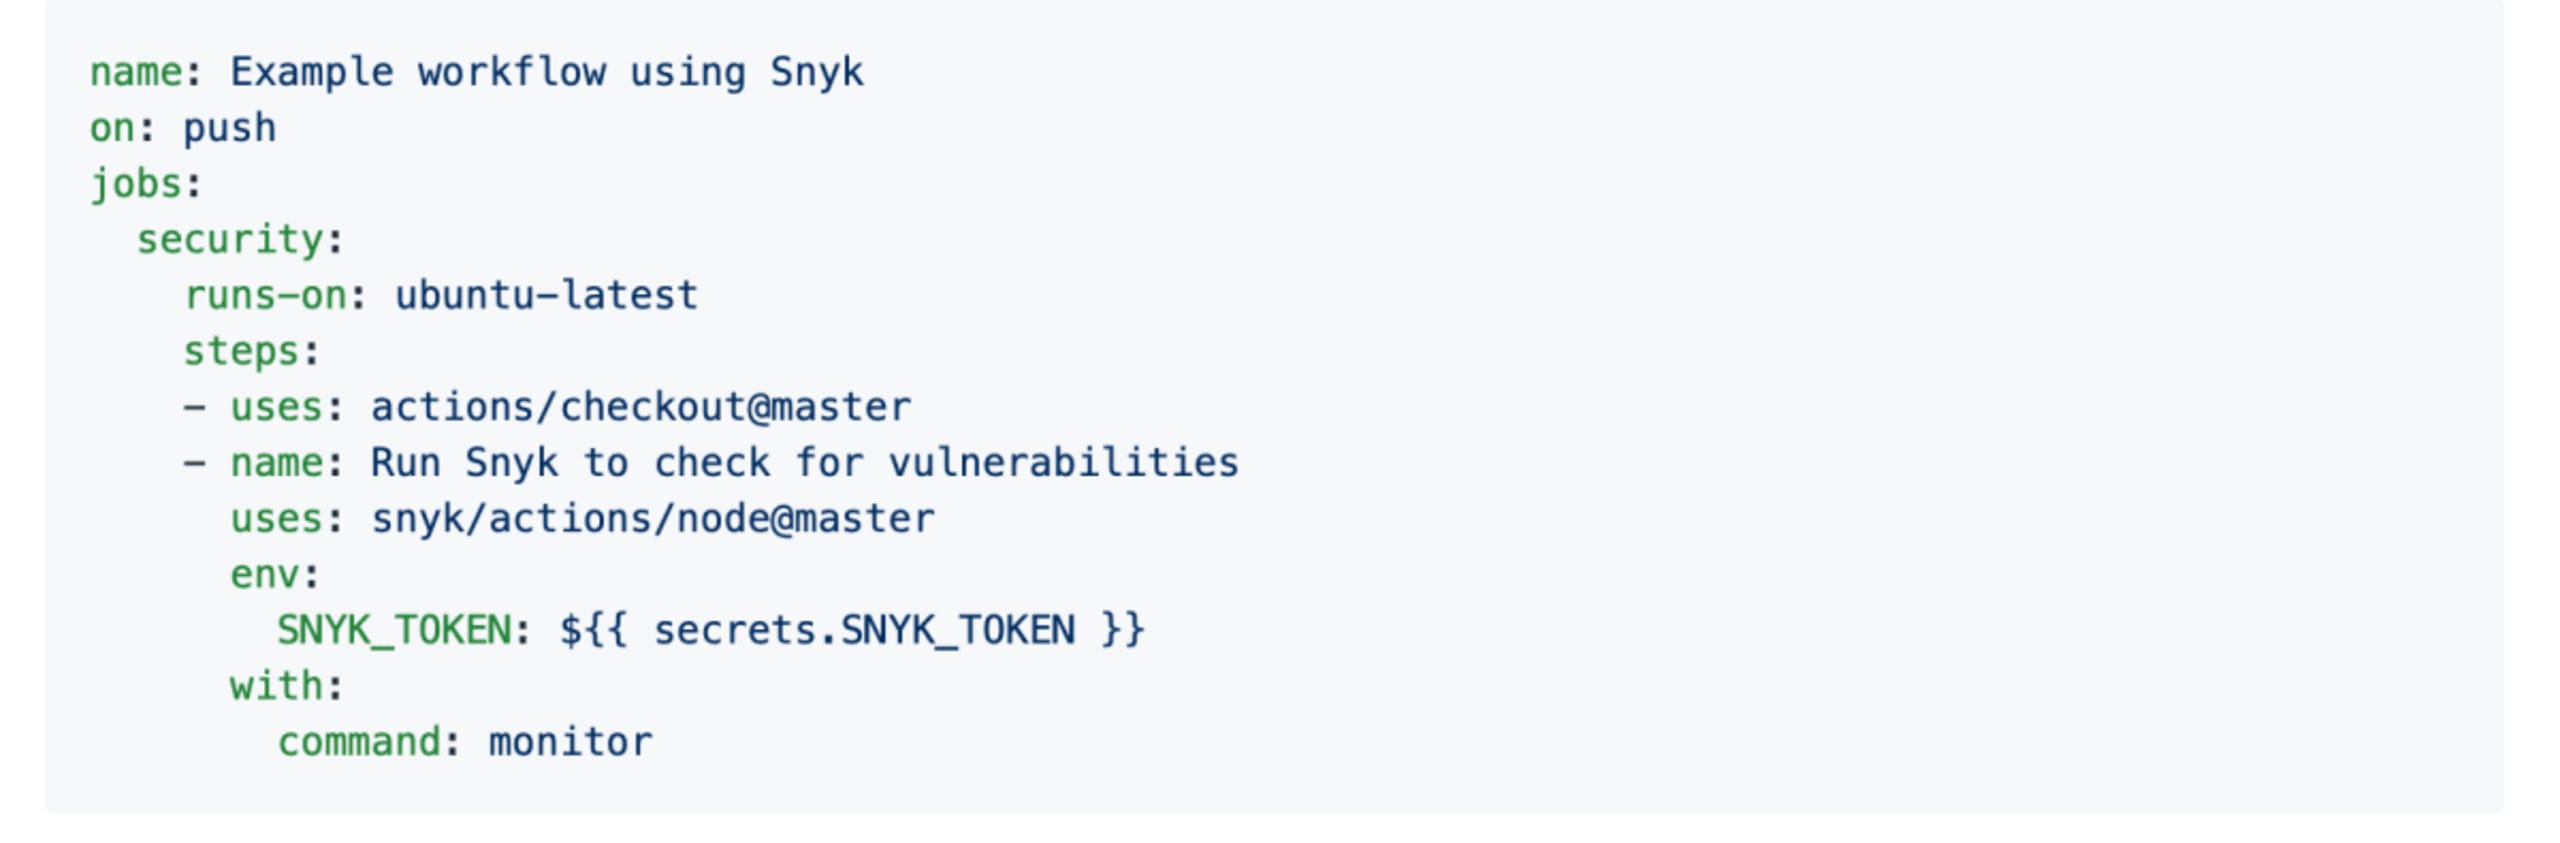
Las Actions anteriores ejecutan una prueba de vulnerabilidades por única vez en tu proyecto de Node.js. Si quieres monitorear tu código de forma continua, puedes usar el comando monitor, que crea una instantánea de las dependencias actuales, carga los resultados en la interfaz de Snyk y habilita el monitoreo continuo.
Además de Node.js, actualmente contamos con Actions para ayudarte a probar tus aplicaciones con:
Snyk en GitHub Universe Esperamos que puedas conocer al equipo de Snyk en GitHub Universe, en San Francisco (13 y 14 de noviembre). Ven a descubrir lo fácil que es encontrar y corregir vulnerabilidades conocidas en todo el ciclo de vida del desarrollo de software (SDLC), directamente en tu repositorio de GitHub, tanto en los flujos de trabajo como en las compilaciones de CI/CD. Nos encantaría conocer tus comentarios sobre GitHub Actions durante el evento o en contact@snyk.io.
Si todavía no tienes una cuenta gratuita de Snyk, te invitamos a registrarte ahora.
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


