Gestión segura de contenedores

Tales Casagrande
22 de junio de 2022
0 minutos de lecturaEsta publicación fue escrita por Tales Casagrande, Snyk Ambassador. A los Snyk Ambassadors les apasiona compartir su experiencia en seguridad. ¡Conviértete en uno hoy mismo y regístrate!
En la industria naviera, el formato de los contenedores sigue la norma ISO 668, que establece un formato estándar para apilar contenedores de forma segura.
Imagina tus aplicaciones con varios contenedores que ejecutan diferentes aplicaciones y cumplen distintas funciones para personas de todo el mundo.
Seguridad de los contenedores de software
El software moderno no es muy distinto de un barco. «Apilamos» varios microservicios dentro de los proyectos, hay equipos responsables del desarrollo y la seguridad del entorno, y un error crítico puede echarlo todo a perder. Veamos los contenedores desde la perspectiva del desarrollo y la seguridad.
¿Confías en la imagen que estás llevando a producción? ¿Su origen es confiable?
¿Realizas pruebas de seguridad para detectar posibles problemas?
¿Cómo priorizas las correcciones?
¿Tu imagen base incluye solo lo mínimo necesario para ejecutar tu aplicación?
¿El equipo de desarrollo se mantiene al día con las prácticas recomendadas?
¿Tu equipo de seguridad ayuda durante el desarrollo o solo busca culpables cuando detecta una vulnerabilidad?
Si no puedes responder todas las preguntas, ¡no pasa nada! Sigue leyendo y te daré algunos consejos.
Comienza tu análisis con Snyk Container
La idea es derribar las barreras entre los equipos de seguridad y desarrollo, y ayudar a ambos a priorizar las vulnerabilidades en los contenedores con criterios claros, en lugar de generar informes enormes.
Como ejemplo, usemos el repositorio snyk-goof, que contiene una aplicación intencionalmente vulnerable para realizar pruebas (no se recomienda usarla en entornos de producción). Analizaremos esta aplicación con Snyk Container, que ofrece una forma sencilla y eficaz de automatizar la corrección de vulnerabilidades y ayuda a los desarrolladores a enfocarse en los problemas.
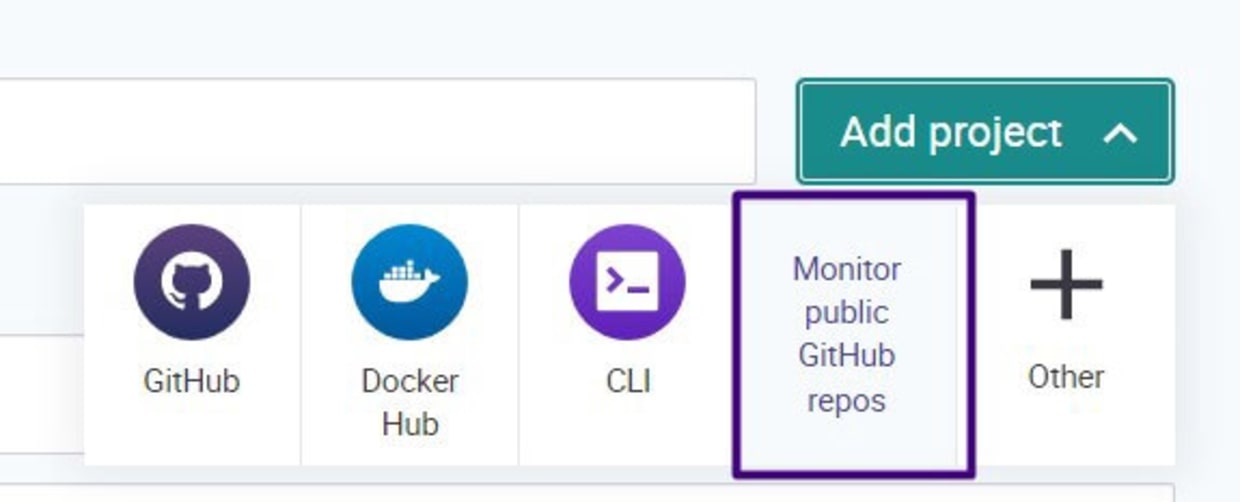
Primero, crea una cuenta (¡es gratis!). Si ya tienes una, solo inicia sesión. Ve a Proyectos > Agregar proyecto.
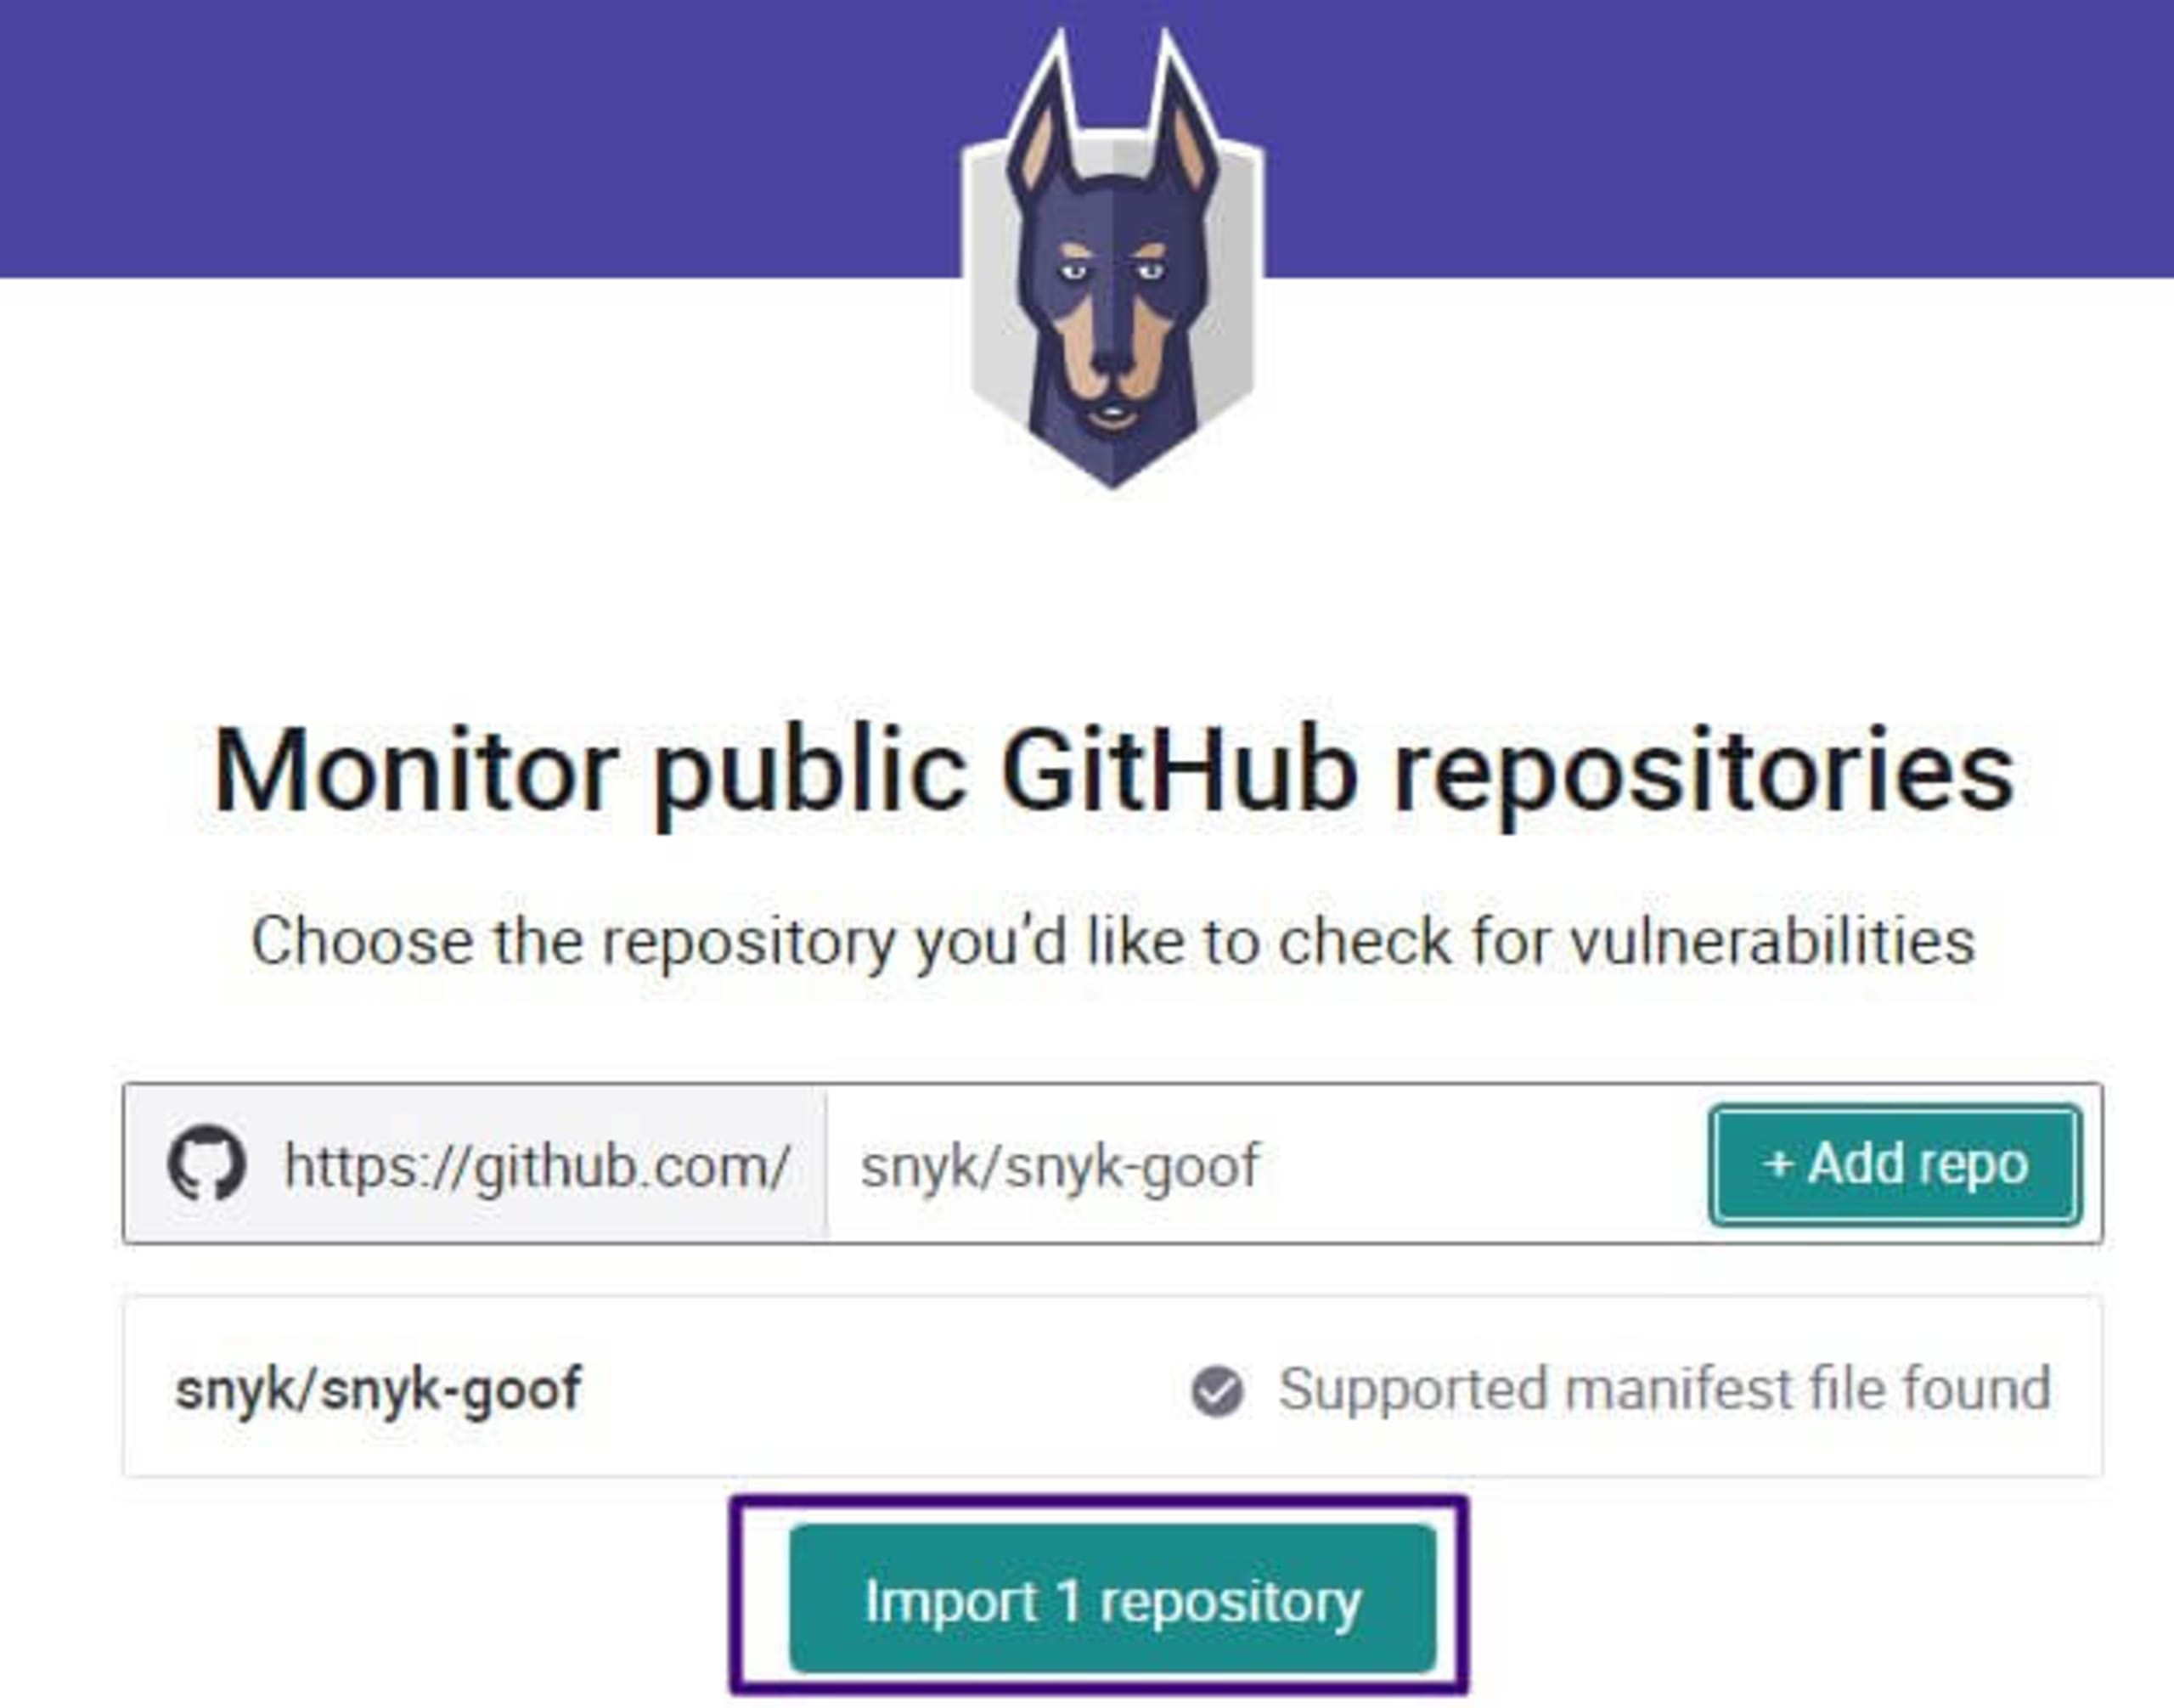
Ten en cuenta que los resultados del análisis pueden tardar unos minutos en aparecer en el proyecto que acabas de importar. Snyk puede analizar código, bibliotecas y contenedores. Hoy nos enfocaremos en los contenedores.
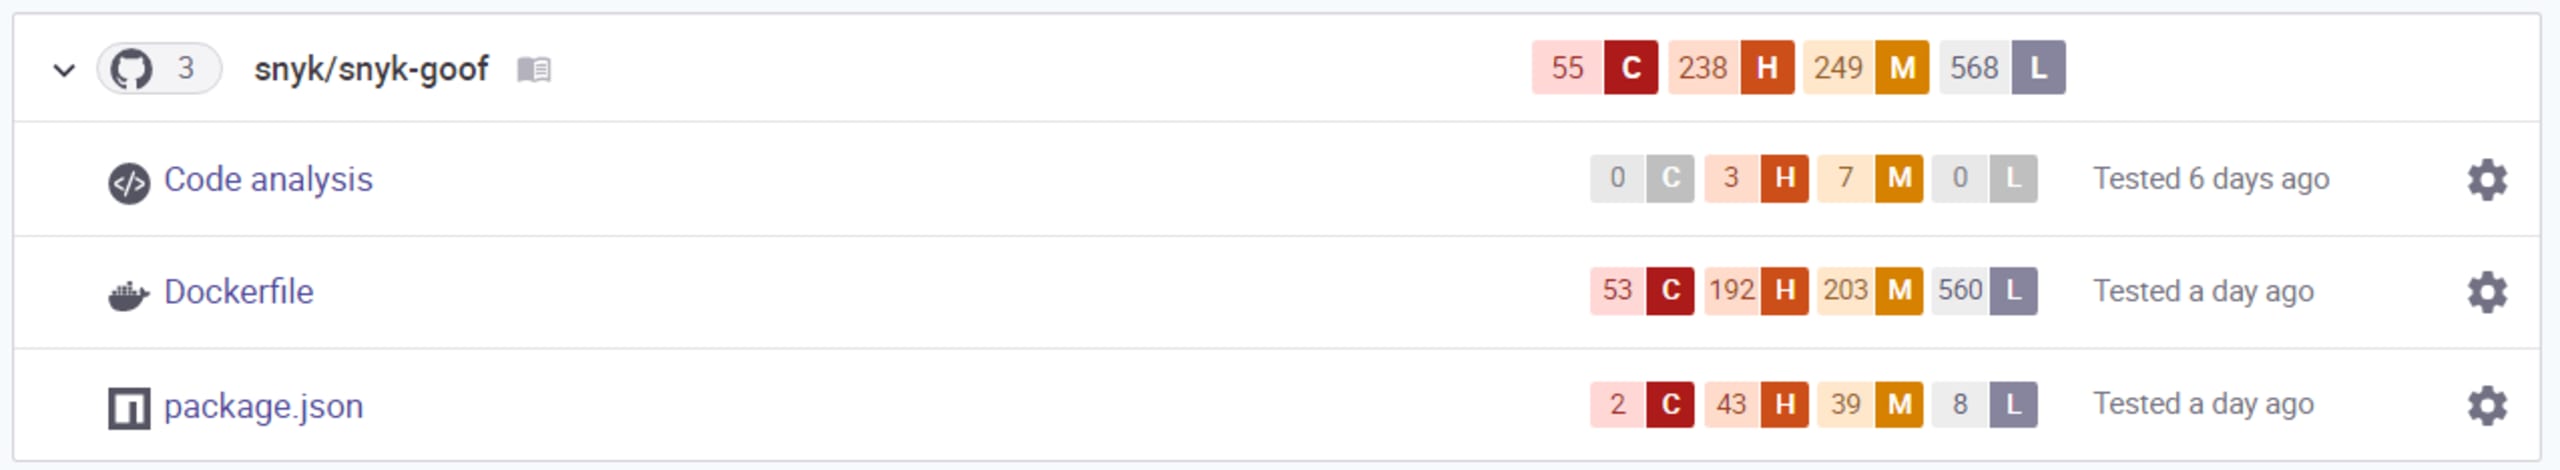
Revisa el Dockerfile. ¿Transportarías mar adentro un contenedor con problemas críticos de infraestructura? ¡No lo creo! Hagamos algunas preguntas:
¿Por dónde empezamos?
¿Qué prioridad tiene cada uno de estos problemas?
Ahora, para crear tu plan, considera lo siguiente:
¿Alguien podría aprovecharse de estas fallas?
¿Ya hay código malicioso (un exploit existente) en Internet que pueda aprovechar esta falla?
¿Alguien está hablando de esta falla en las redes sociales?
¿Hay una solución disponible?
Cada vulnerabilidad recibe una puntuación del Sistema de puntuación de vulnerabilidades comunes (CVSS). Para calcularla, se consideran criterios como la superficie de ataque, la complejidad del ataque, la interacción del usuario y los privilegios necesarios.

Snyk Container ofrece mucha información útil sobre cada vulnerabilidad.

En este ejemplo hablamos de una sola imagen, pero imagina lo que pasaría a gran escala. ¿Cómo se vería? Podemos establecer una línea de base a partir de las preguntas anteriores.
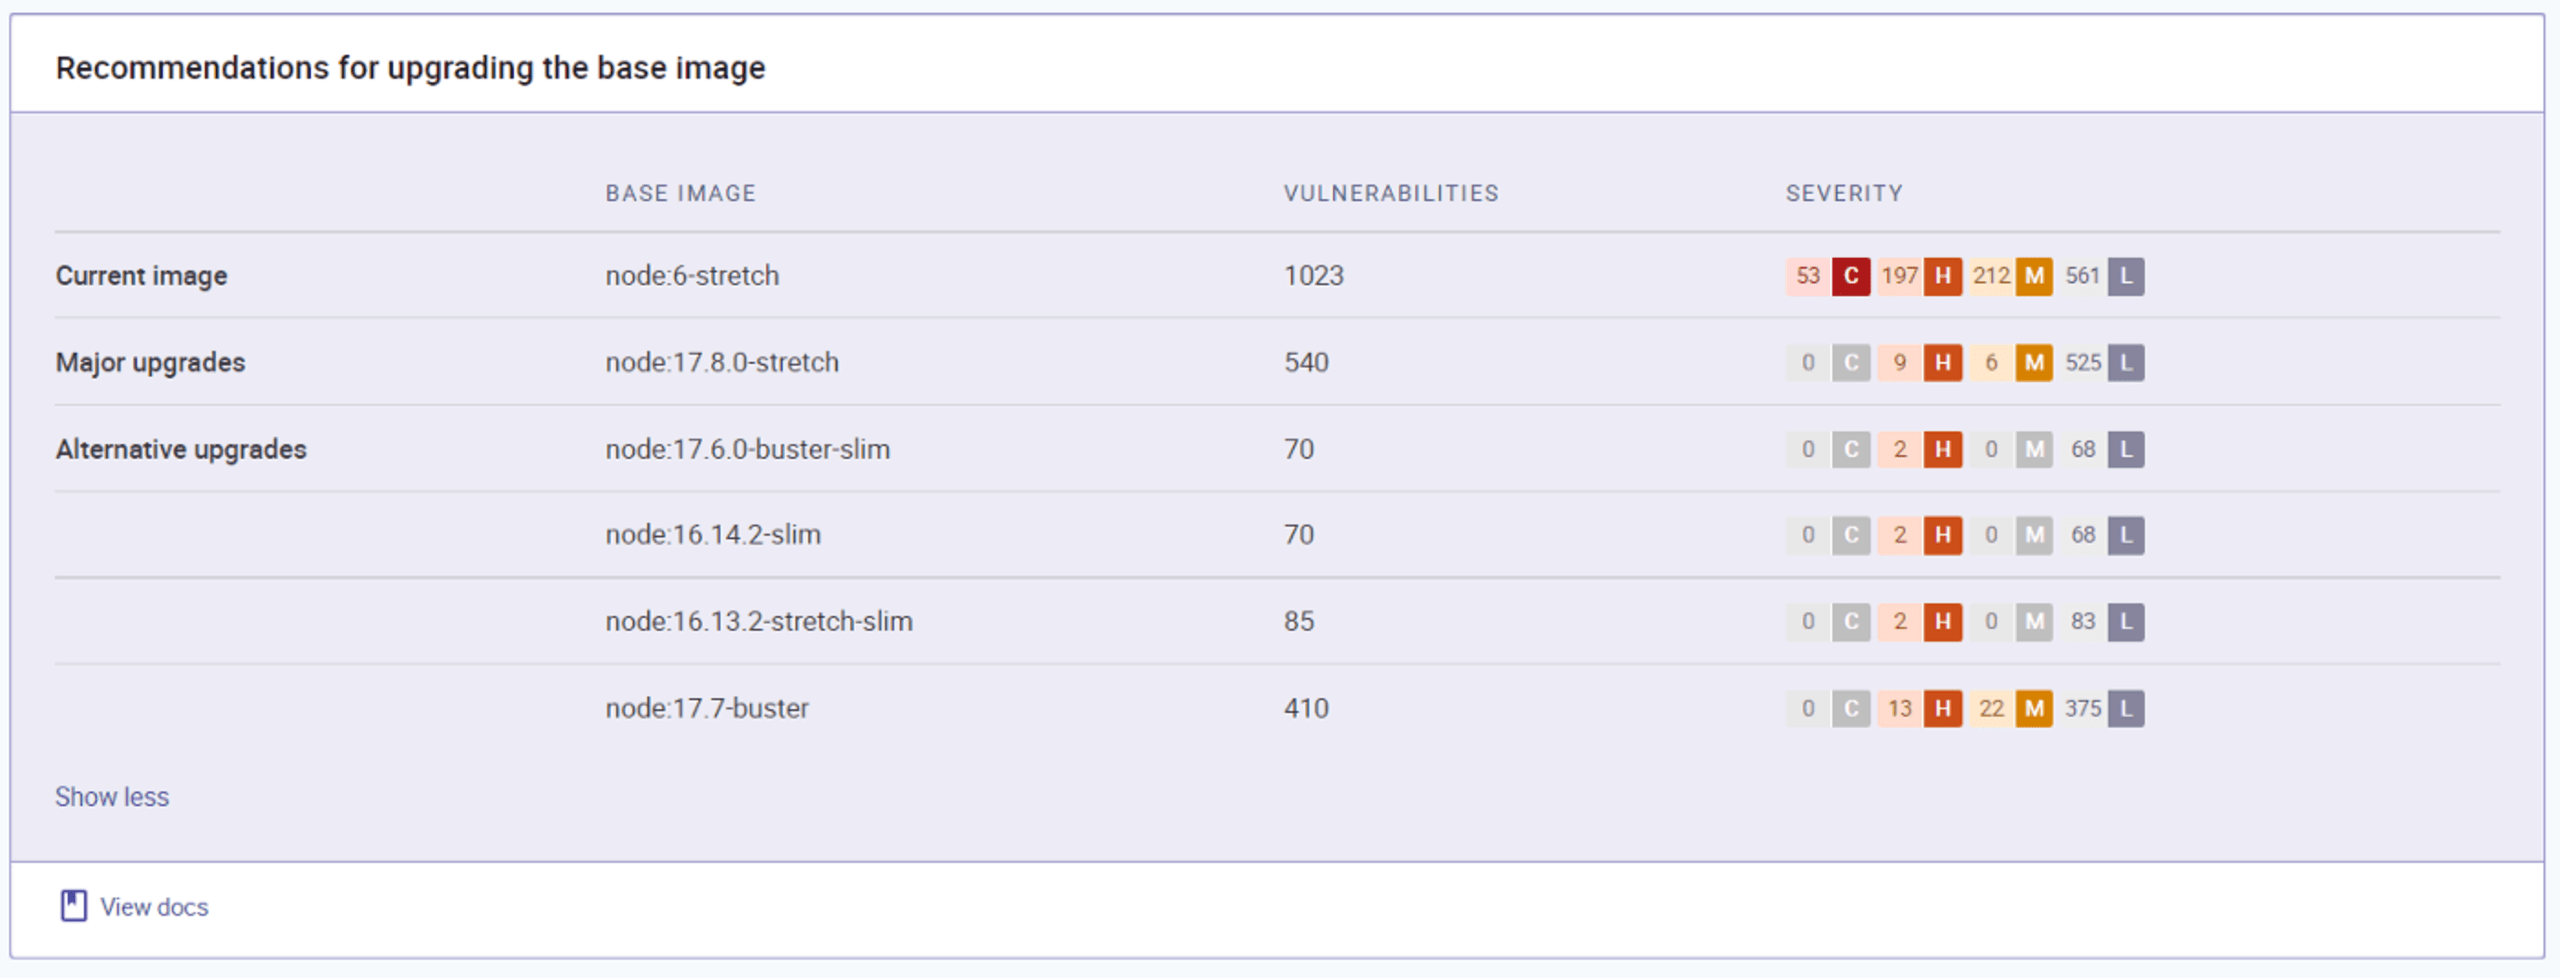
Esta imagen muestra las recomendaciones de Snyk Code para actualizar la imagen base. Estas actualizaciones reducen el riesgo y nos ahorran el tiempo que podríamos invertir en buscar otra imagen base (o intentar actualizarla).
Ejecuta el mismo análisis con la CLI de Snyk
Hice el análisis con la interfaz gráfica. Pero los equipos de desarrollo suelen trabajar en la línea de comandos o en su IDE, así que eliminemos la barrera de tener que iniciar sesión en otra herramienta y hagamos el mismo análisis con la CLI de Snyk.
En la consola de Snyk, ve a Integraciones > CLI y sigue los pasos correspondientes a tu entorno. Usemos el mismo proyecto: snyk-goof.

Ahora, creemos la imagen.
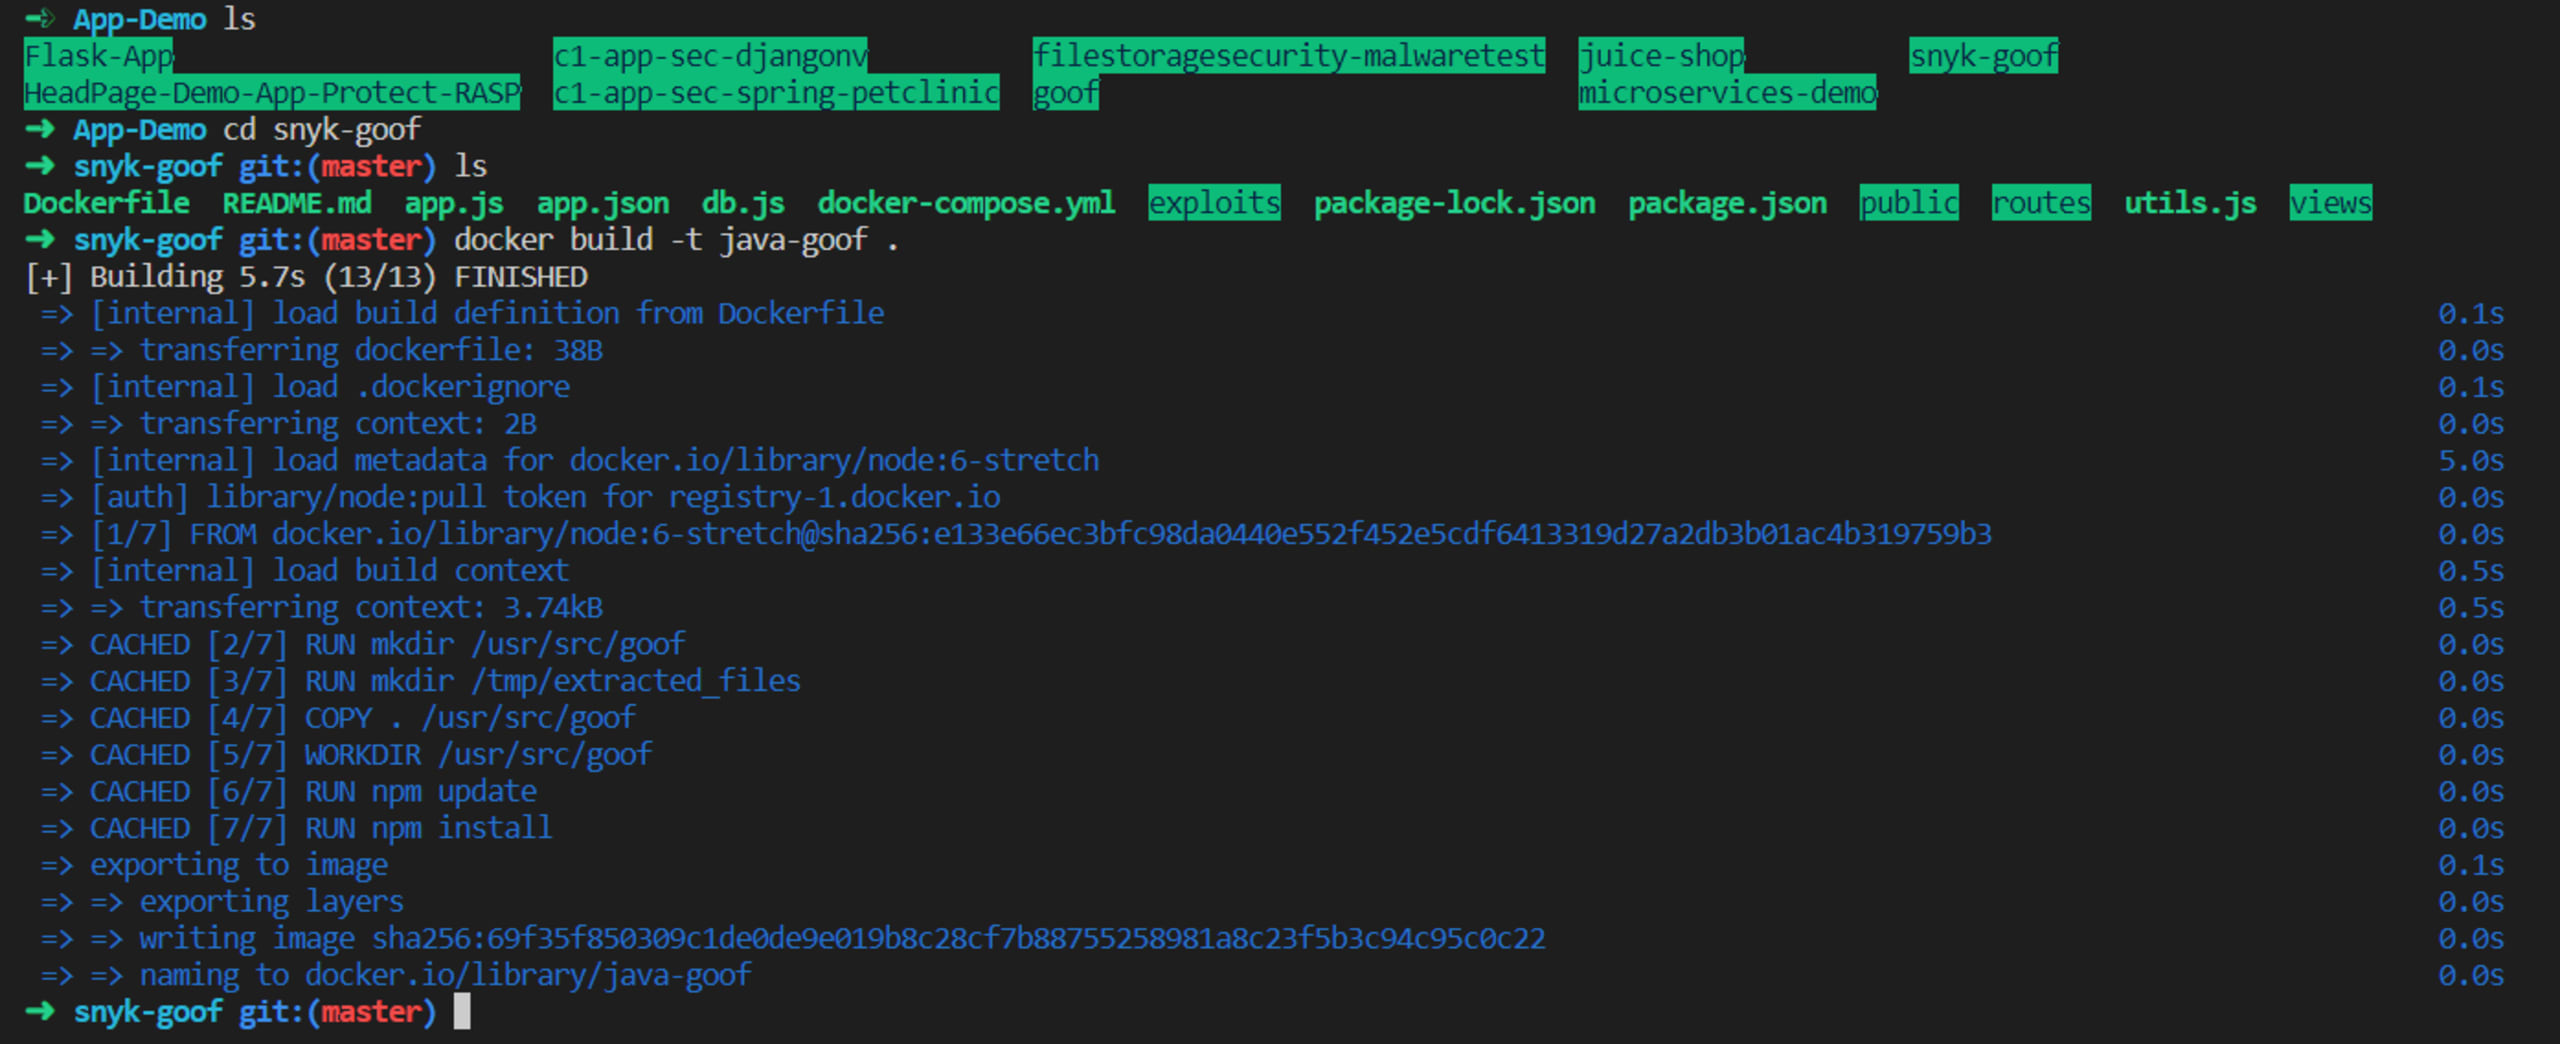
¡Ahora viene lo bueno! Empecemos el análisis con la CLI.

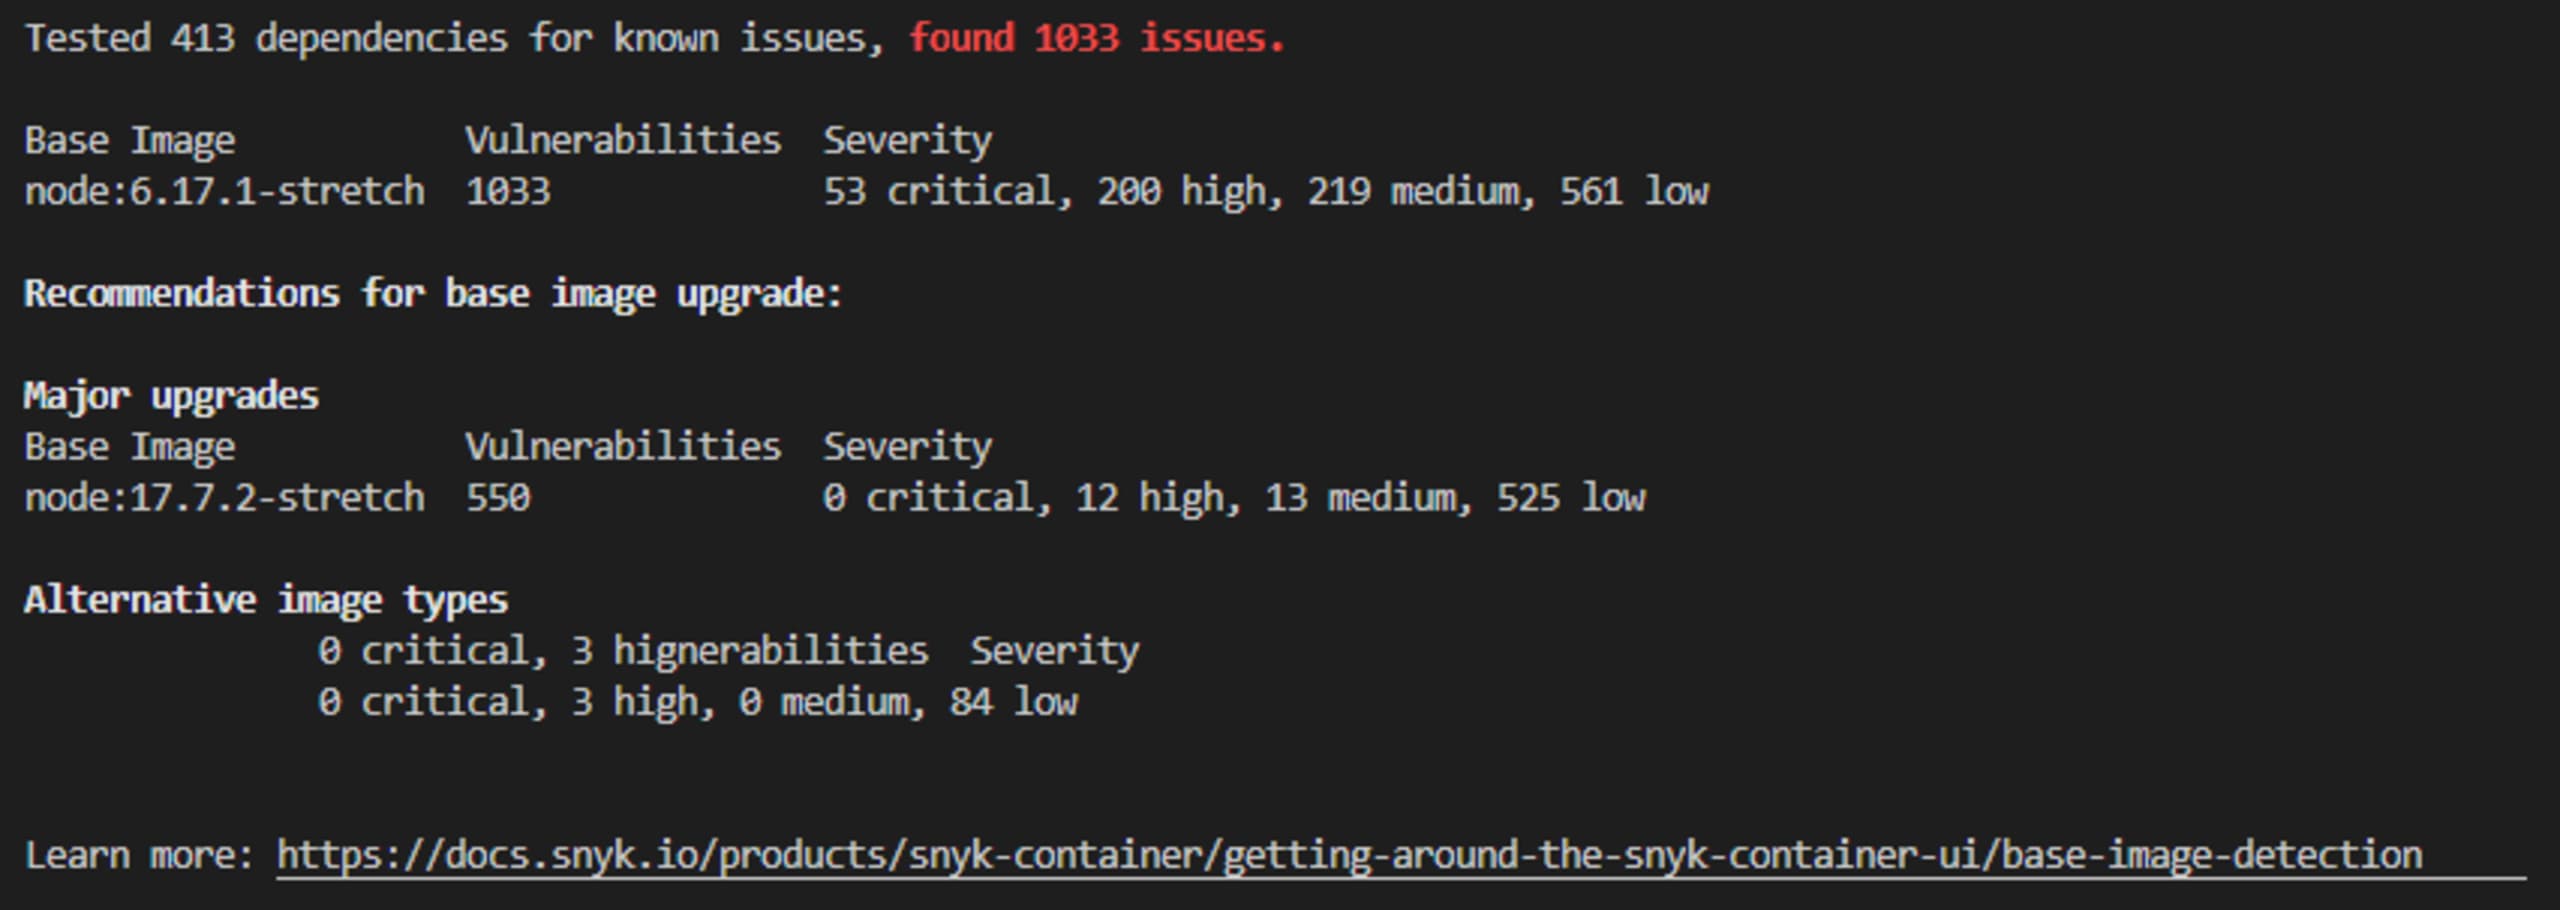
Los resultados de las pruebas en la consola y en la CLI son un poco distintos porque las hice en días diferentes, pero el análisis con la CLI de Snyk sigue ofreciendo las mismas recomendaciones para actualizar la imagen base.
La ventaja del análisis basado en métricas
Surgen nuevas vulnerabilidades todo el tiempo. No podemos detenernos a corregir cada problema. Debemos priorizar, automatizar y enfocar nuestros esfuerzos donde el impacto podría ser más grave. Un análisis basado en métricas reduce el ruido entre los equipos y te ayuda a encontrar rápidamente formas de gestionar tus contenedores de manera segura.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.

