Snyk obtiene la certificación de escáner de vulnerabilidades de Red Hat


3 de abril de 2023
0 minutos de lecturaNos complace anunciar que Snyk obtuvo la certificación de escáner de vulnerabilidades de Red Hat, lo que la convierte en una de las pocas plataformas de seguridad en recibir esta certificación de Red Hat. Este logro demuestra el compromiso continuo de Snyk con brindar a nuestros clientes el máximo nivel de garantía de seguridad para sus aplicaciones.
La certificación de escáner de vulnerabilidades de Red Hat
Lanzada en 2021, la certificación de escáner de vulnerabilidades de Red Hat es un proceso riguroso que requiere una revisión exhaustiva de las capacidades y la eficacia de escaneo de una herramienta de seguridad. La plataforma de Snyk se sometió a pruebas exhaustivas por parte de ingenieros de Red Hat para garantizar que cumpliera con los más altos estándares de seguridad. Estas pruebas validaron la capacidad de nuestra plataforma para detectar con precisión las vulnerabilidades en los componentes de Red Hat que se utilizan en varias capas, incluido el sistema operativo y la propia aplicación.
Para obtener esta certificación, Snyk integró el flujo OVAL v2 de Red Hat y otros datos de seguridad publicados por Red Hat. Luego, demostró al equipo de Red Hat el uso correcto de estos datos para convertirse en un escáner de vulnerabilidades certificado. Gracias a esta certificación, nuestros clientes en común pueden confiar en que Snyk ofrece un análisis de seguridad integral y preciso para sus productos de Red Hat, como Red Hat Enterprise Linux (RHEL), Red Hat OpenShift, JBoss y otros. Así, pueden anticiparse a posibles amenazas de seguridad y reducir los falsos positivos.
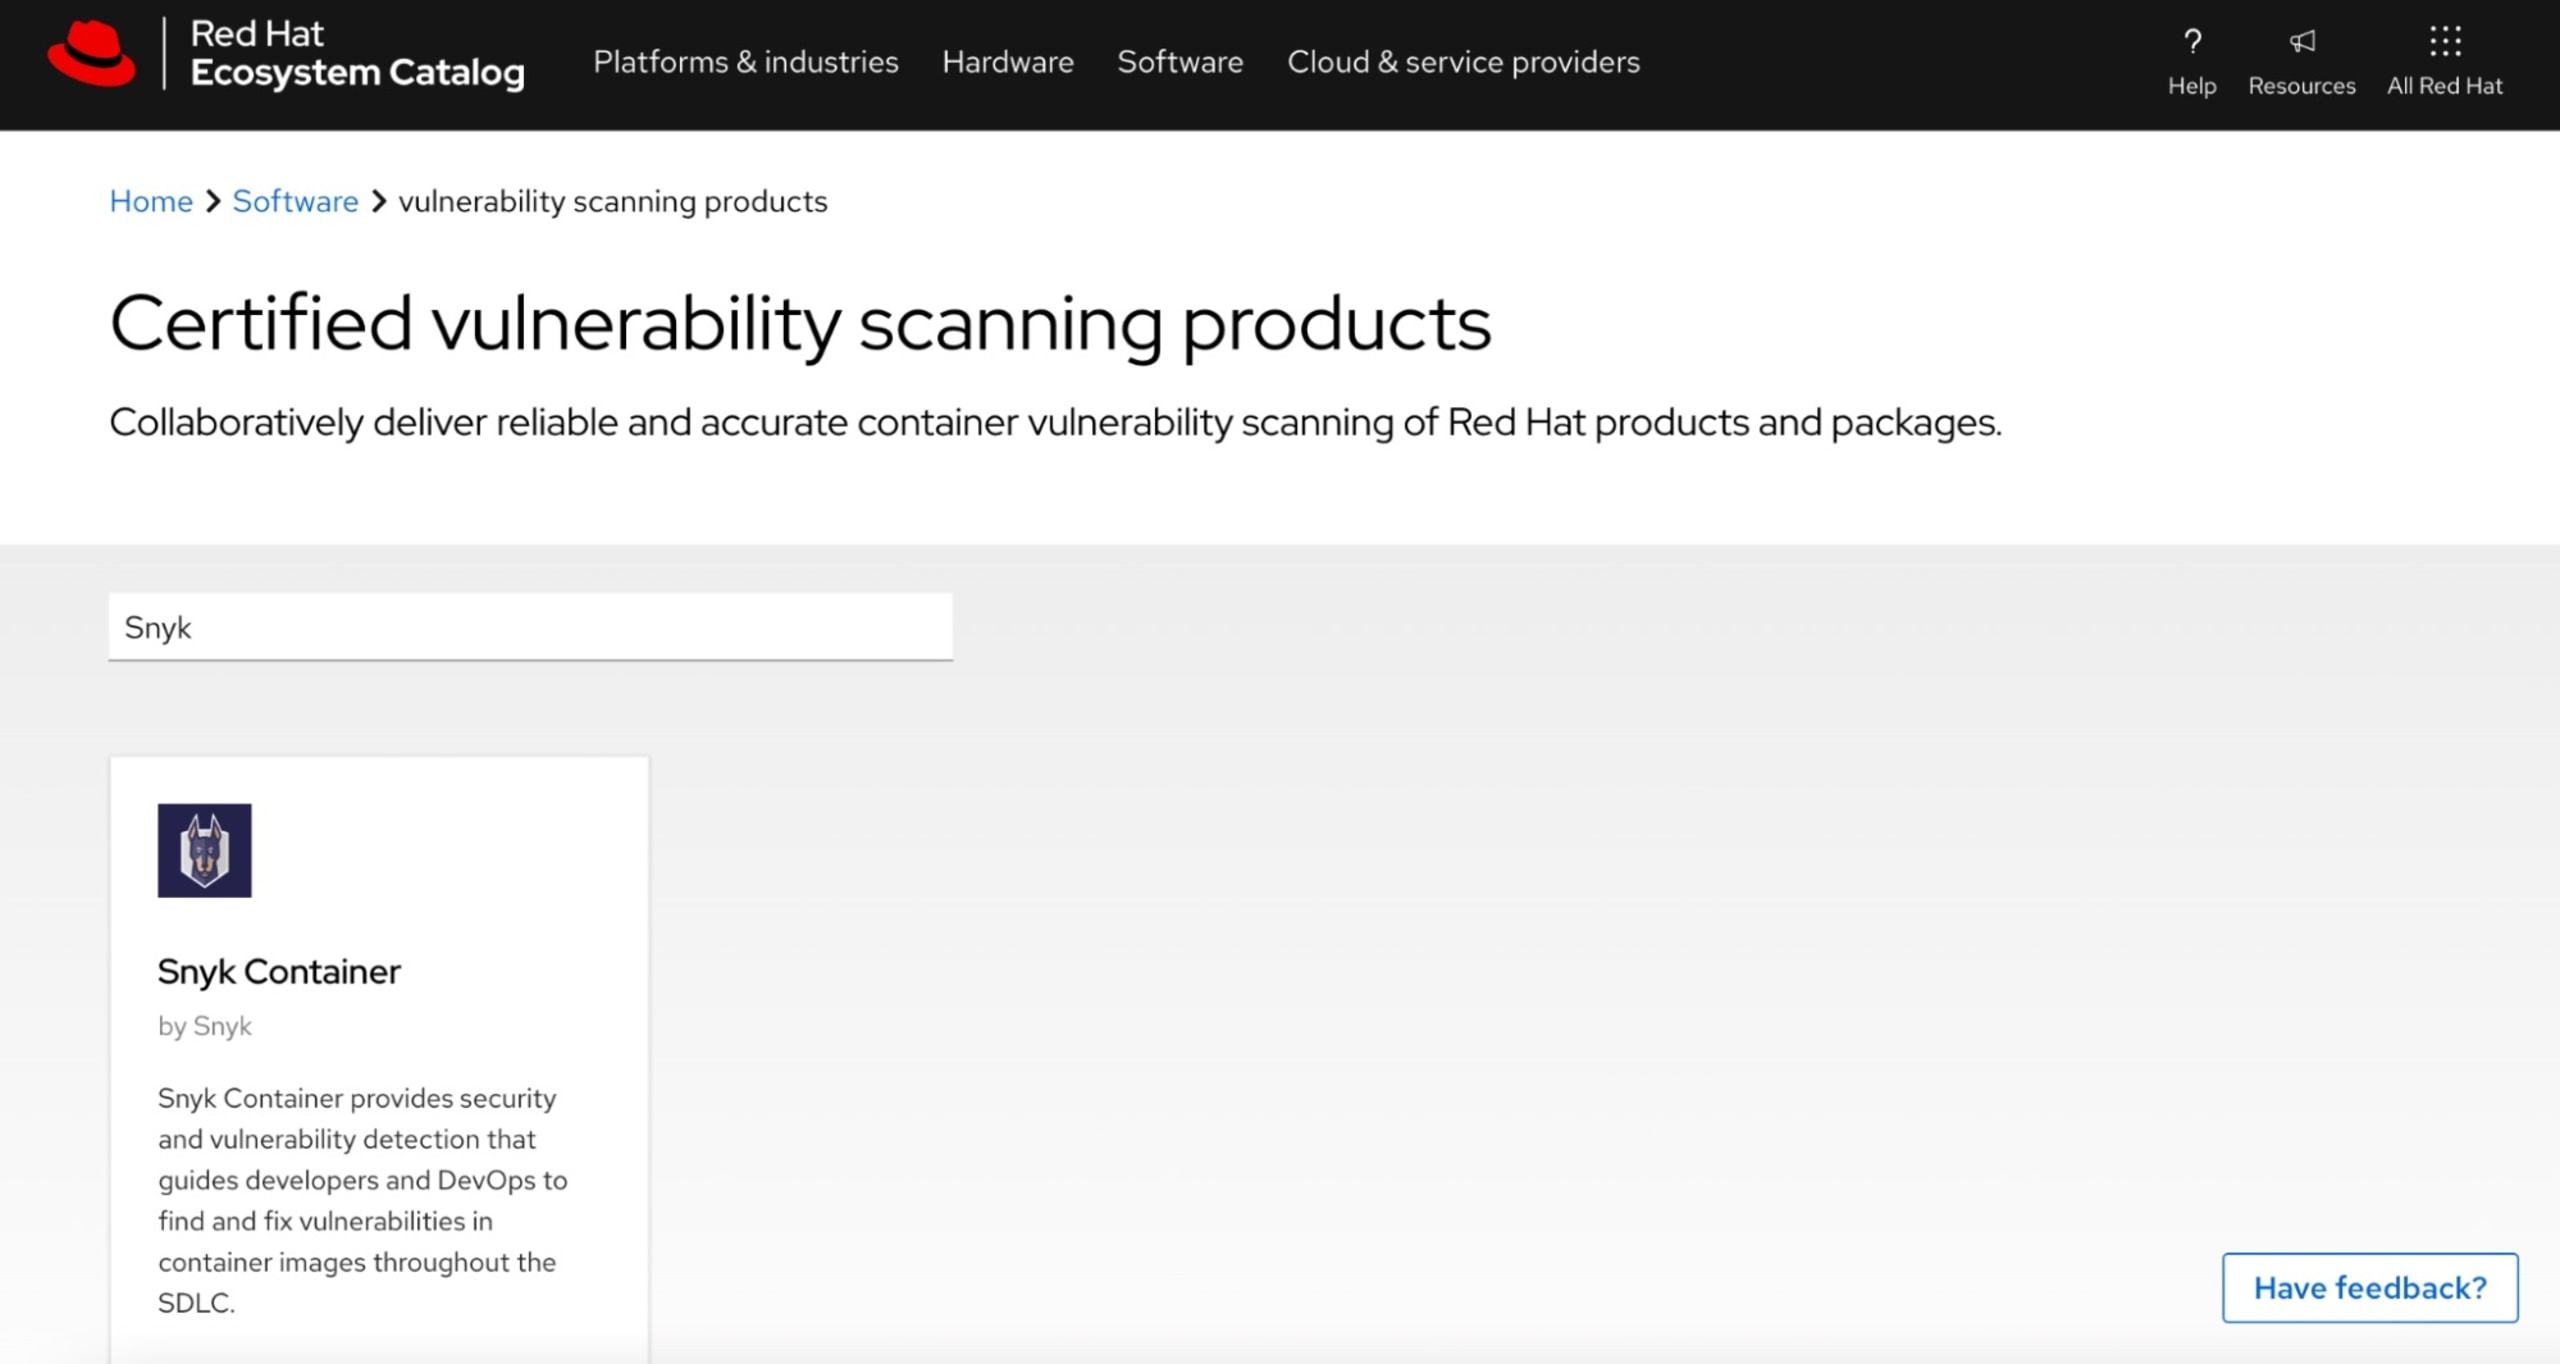
En Snyk, nos enorgullece haber obtenido la certificación de escáner de vulnerabilidades de Red Hat y nos entusiasma ofrecer a nuestros clientes capacidades de seguridad mejoradas para sus transformaciones digitales.
La alianza entre Snyk y Red Hat
Desde que Snyk y Red Hat comenzaron a colaborar en 2020, hemos facilitado que los desarrolladores creen aplicaciones seguras en la plataforma OpenShift de Red Hat. OpenShift Monitor de Snyk, un operador certificado por Red Hat, analiza las cargas de trabajo de OpenShift para detectar bibliotecas de código abierto vulnerables y configuraciones inseguras, y ofrece a los desarrolladores la información que necesitan para corregir esos problemas. Red Hat también colaboró con Snyk en el complemento Dependency Analytics para IDE, que permite a los desarrolladores encontrar y corregir fácilmente vulnerabilidades de código abierto desde sus IDE antes de implementar en producción.
Con esta certificación, nuestros clientes pueden tener la tranquilidad de que sus entornos basados en Red Hat están protegidos frente a posibles amenazas de seguridad. Los clientes de Snyk, OpenShift Monitor y Dependency Analytics ahora tienen acceso en tiempo real a los datos más recientes publicados por Red Hat desde cualquiera de estos puntos de integración.


