Refleja tu modelo mental con Project Collections

27 de junio de 2023
0 minutos de lecturaEn Snyk, buscamos constantemente mejorar la forma de trabajar con Projects a gran escala. Hace poco, implementamos lo siguiente:
Paginación en la página de listado de Projects para mejorar el rendimiento y la facilidad de uso
Agrupar, explorar y eliminar Targets fácilmente
Para seguir avanzando, hemos ampliado las opciones para organizar tus Projects.
Hay muchísimas formas de organizar proyectos fuera de Snyk, porque no existe un modelo mental estándar que todos usen. Por ejemplo, algunos organizan sus proyectos como monorepos y otros, como componentes de aplicaciones.
La mayoría quiere que la forma de organizar sus proyectos fuera de Snyk también se refleje en Snyk, porque así sabe dónde está todo lo que necesita para trabajar y ahorra mucho tiempo.
Por eso, nos enorgullece anunciar la disponibilidad general de Project Collections. Project Collections te permite crear colecciones de Projects según las necesidades y prioridades de tu equipo, y realizar acciones sobre cada colección.
Mejora la eficiencia y mantén el enfoque al trabajar con Projects
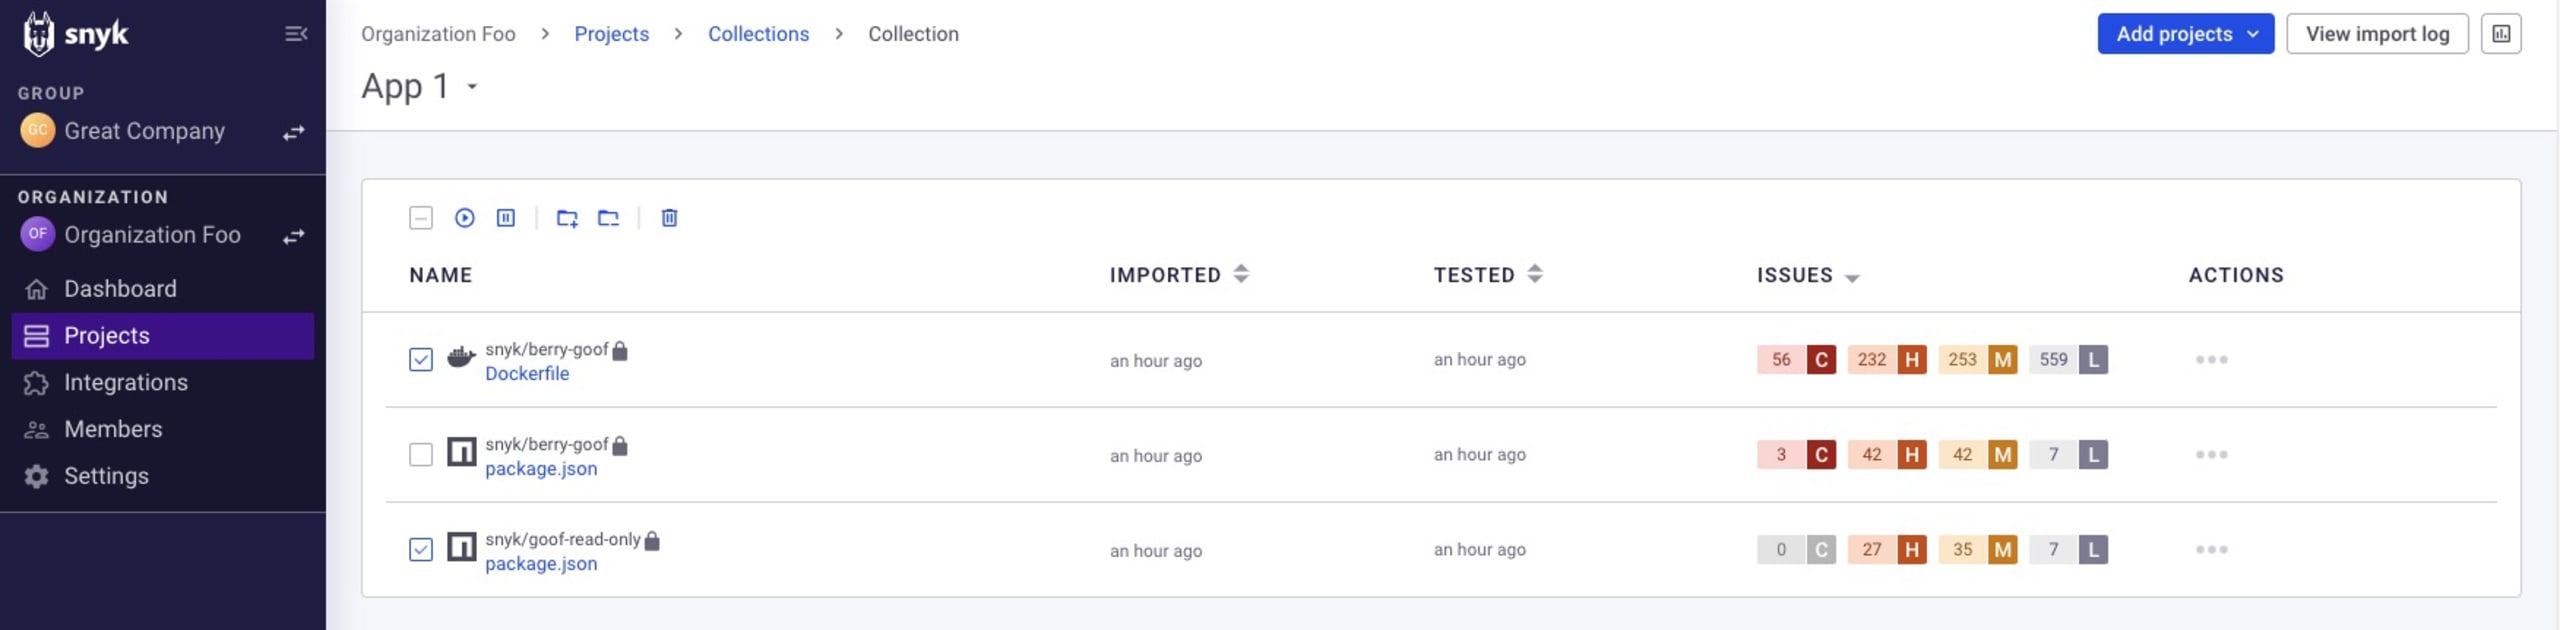
Crear y configurar Project Collections debe ser sencillo incluso con muchos Projects, así que creamos una API para estas acciones, además de la interfaz web. Las acciones escalables son importantes al administrar cientos o miles de Projects, por eso habilitamos la eliminación, desactivación y activación de Projects en una colección de forma masiva. Cabe destacar que esta funcionalidad también estará disponible en la página de listado de Projects.
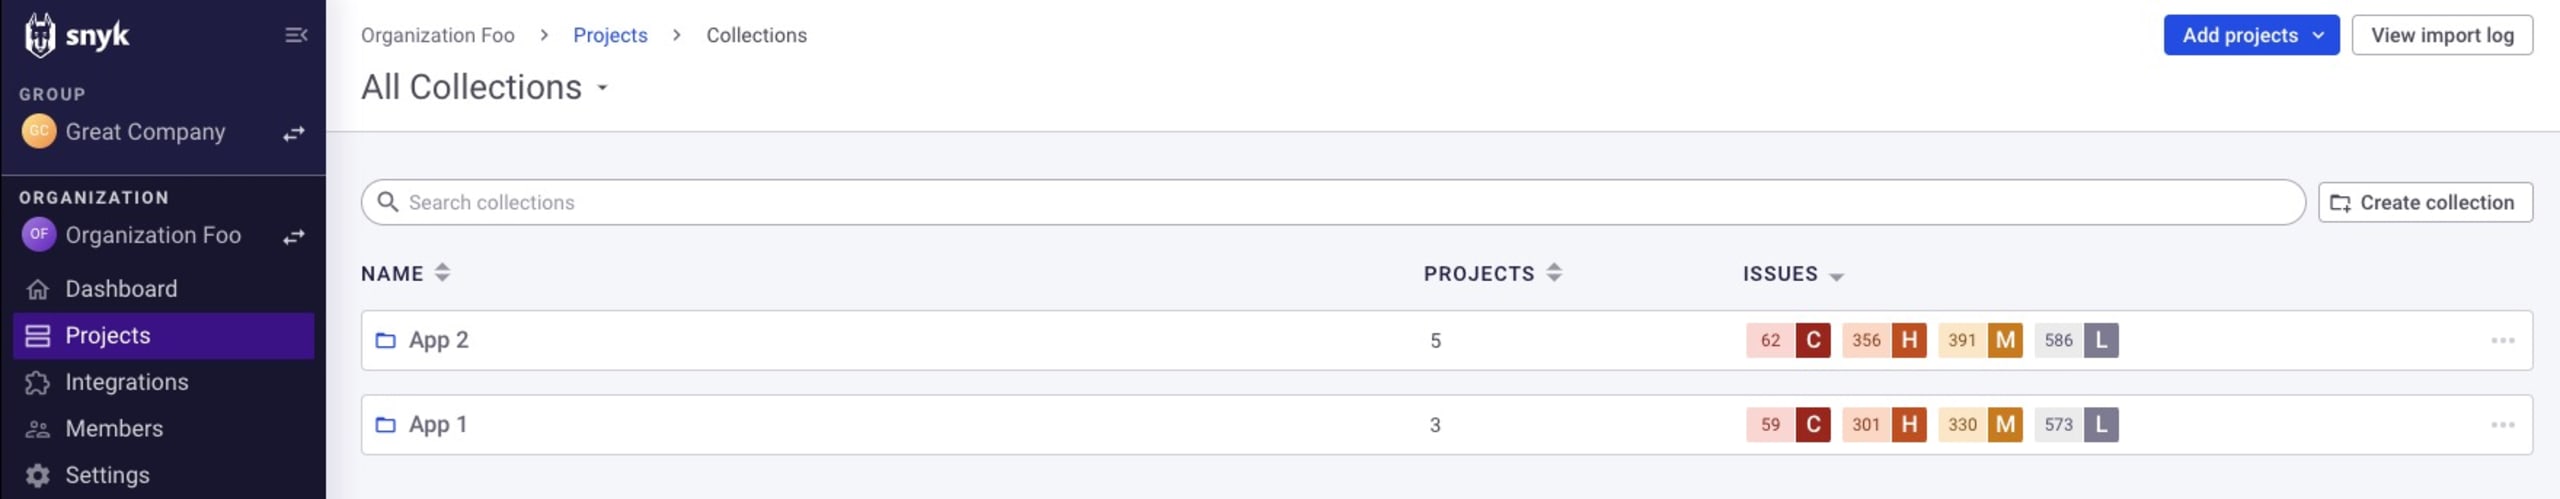
Como quizá trabajes con muchas colecciones, estamos creando una página de listado de Collections con una experiencia similar a la página de listado de Projects actual, que te ofrecerá una vista general de tus colecciones. Puedes nombrar las Collections con tu propia nomenclatura y usar la búsqueda para encontrarlas y navegar por ellas más fácilmente.
Tranquilidad con Reporting
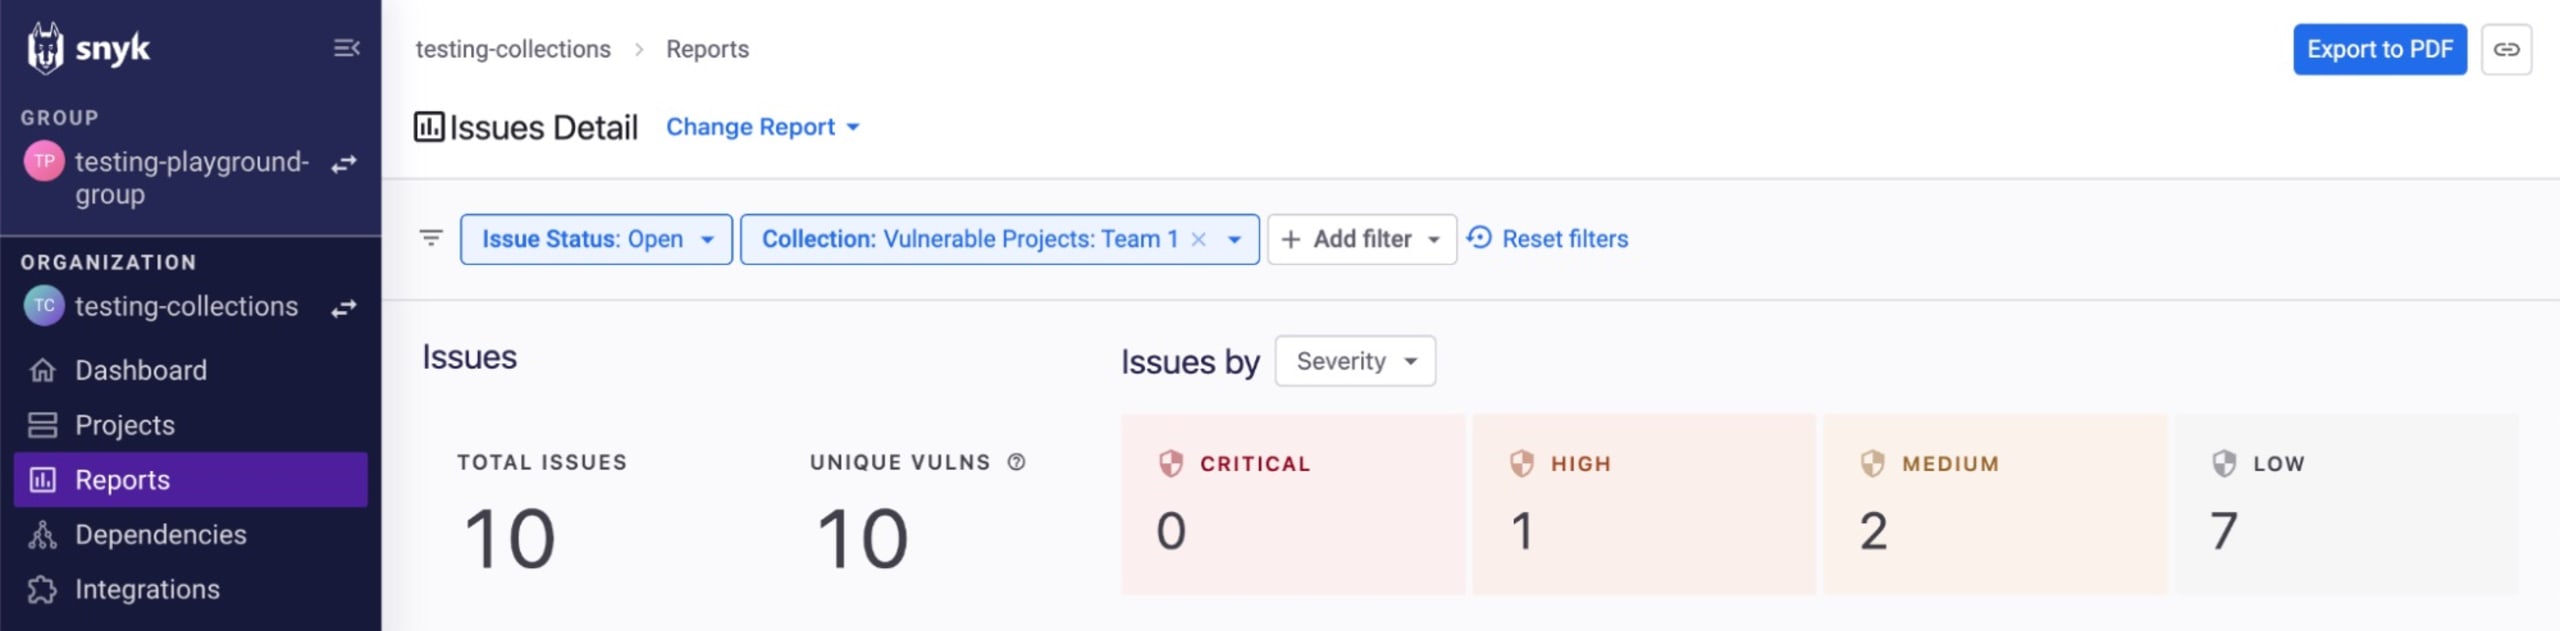
La creación y configuración de Collections estará restringida a los administradores de la organización, porque una Collection podría representar distintos elementos, como componentes de aplicaciones para los que quieras crear informes. Así se evita que otras personas modifiquen tus informes (aunque todos pueden ver y generar informes a partir de una Collection). Cualquier persona de una organización puede ver una Collection.
Project Collections te permite ver y administrar tus Projects de una forma más similar a cómo trabajas con ellos fuera de Snyk, realizar acciones clave en bloque y enfocar mejor los informes para ayudarte a trabajar con mayor eficacia a escala.
¿Cómo trabajas con Project Collections?
Hay innumerables formas de organizar tus Projects. Un caso de uso común que hemos encontrado es querer conocer la postura de seguridad de un componente de aplicación que desarrolla tu equipo. Tus Projects forman parte del monorepo de la organización, por lo que no es fácil encontrarlos ni trabajar con ellos, y generar informes de forma repetible también resulta complicado. Project Collections puede ayudarte con estos pasos:
1. Identifica tus Projects
Los filtros de la página de listado de Projects son completos y se amplían con regularidad, así que puedes crear fácilmente una vista de tus Projects. Si no bastan para identificarlos, te recomendamos usar Project Tags. Hoy en día, la función Tags se usa ampliamente para ayudar a los usuarios a filtrar y ver sus Projects según criterios personalizados y flexibles, como equipos, aplicaciones, componentes, versiones y más. En este caso, te convendría etiquetar tus Projects con el nombre de tu equipo como clave y el nombre del componente como valor.
2. Crea y asigna un nombre a tu Collection
Una vez creada la vista de Projects mediante filtros o tags, puedes guardar la Collection y asignarle un nombre para encontrarla rápidamente en la página de listado de Collections. En esa página, la Collection mostrará un recuento total de problemas.
3. Ajusta la Collection
Después de crear la Collection, puedes identificar qué Projects deben incluirse y cuáles no, y luego activar, desactivar o incluso eliminar Projects en bloque. También puedes realizar acciones en bloque desde la página de listado de Projects.
4. Genera informes
Desde la Collection, solo tienes que hacer clic en “View report on this Collection” para ir directamente a la página Reporting. Se generará un informe basado en la Collection que estás viendo.
Para obtener más información sobre cómo usar Project Collections, consulta la documentación.
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.


