No pases por GO: alerta de paquete malicioso

12 de febrero de 2025
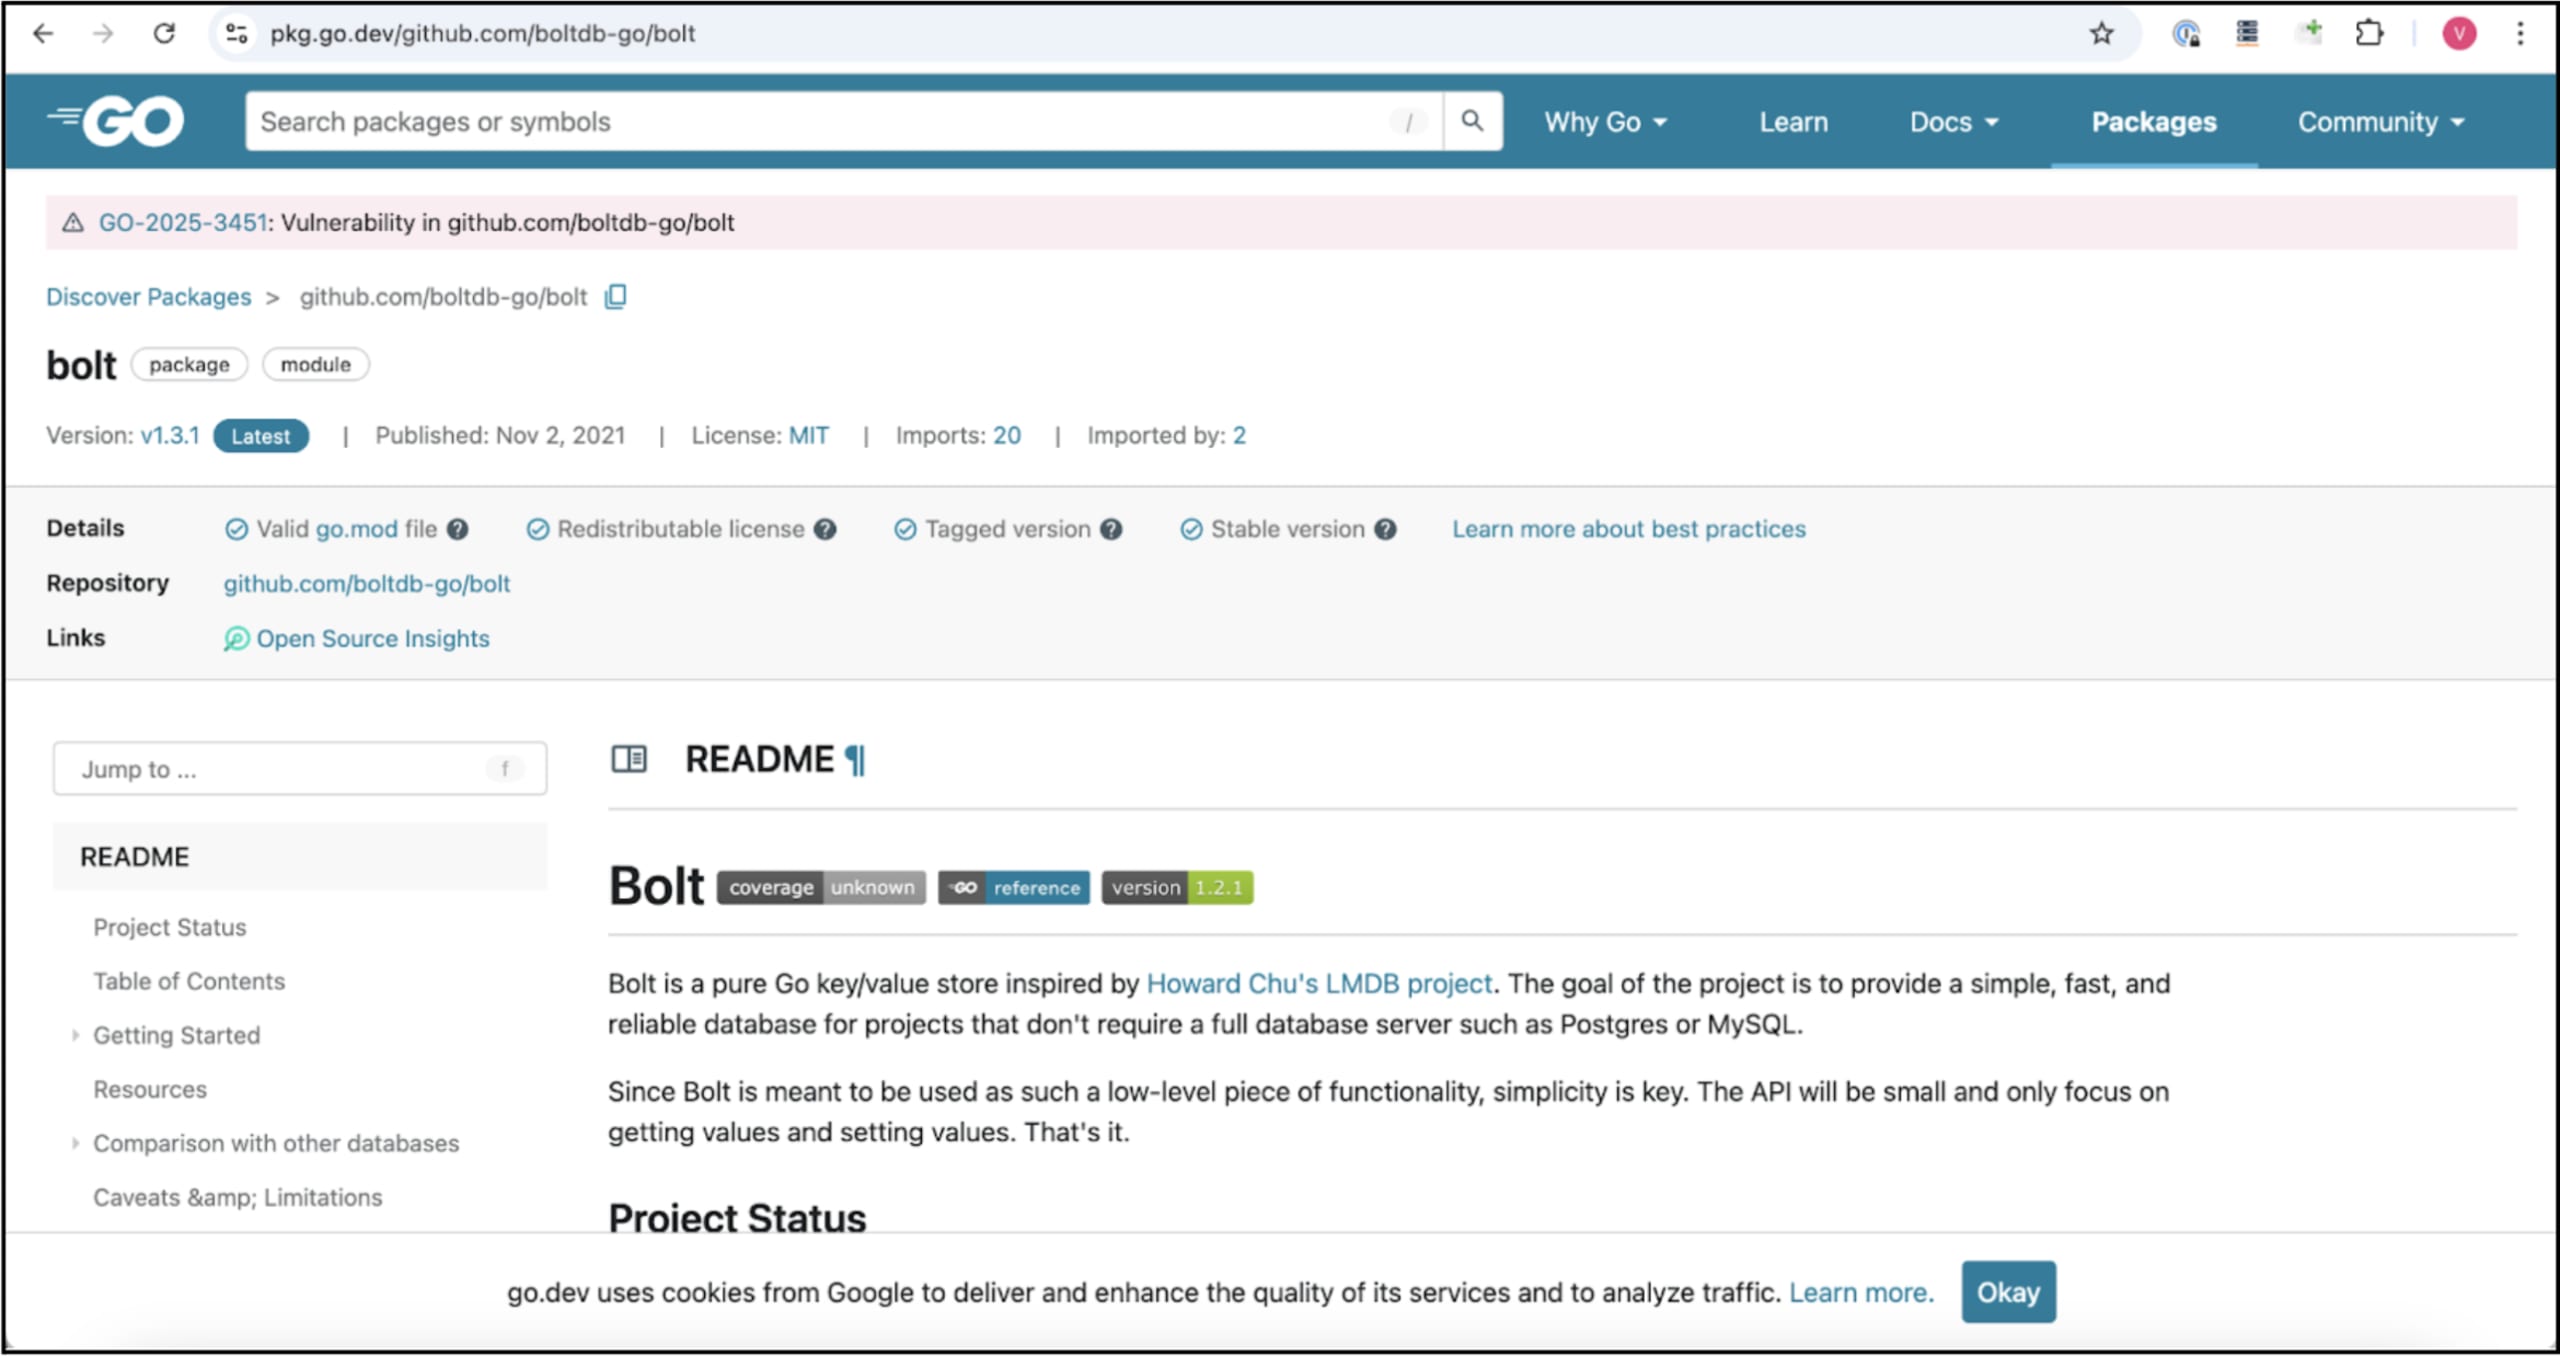
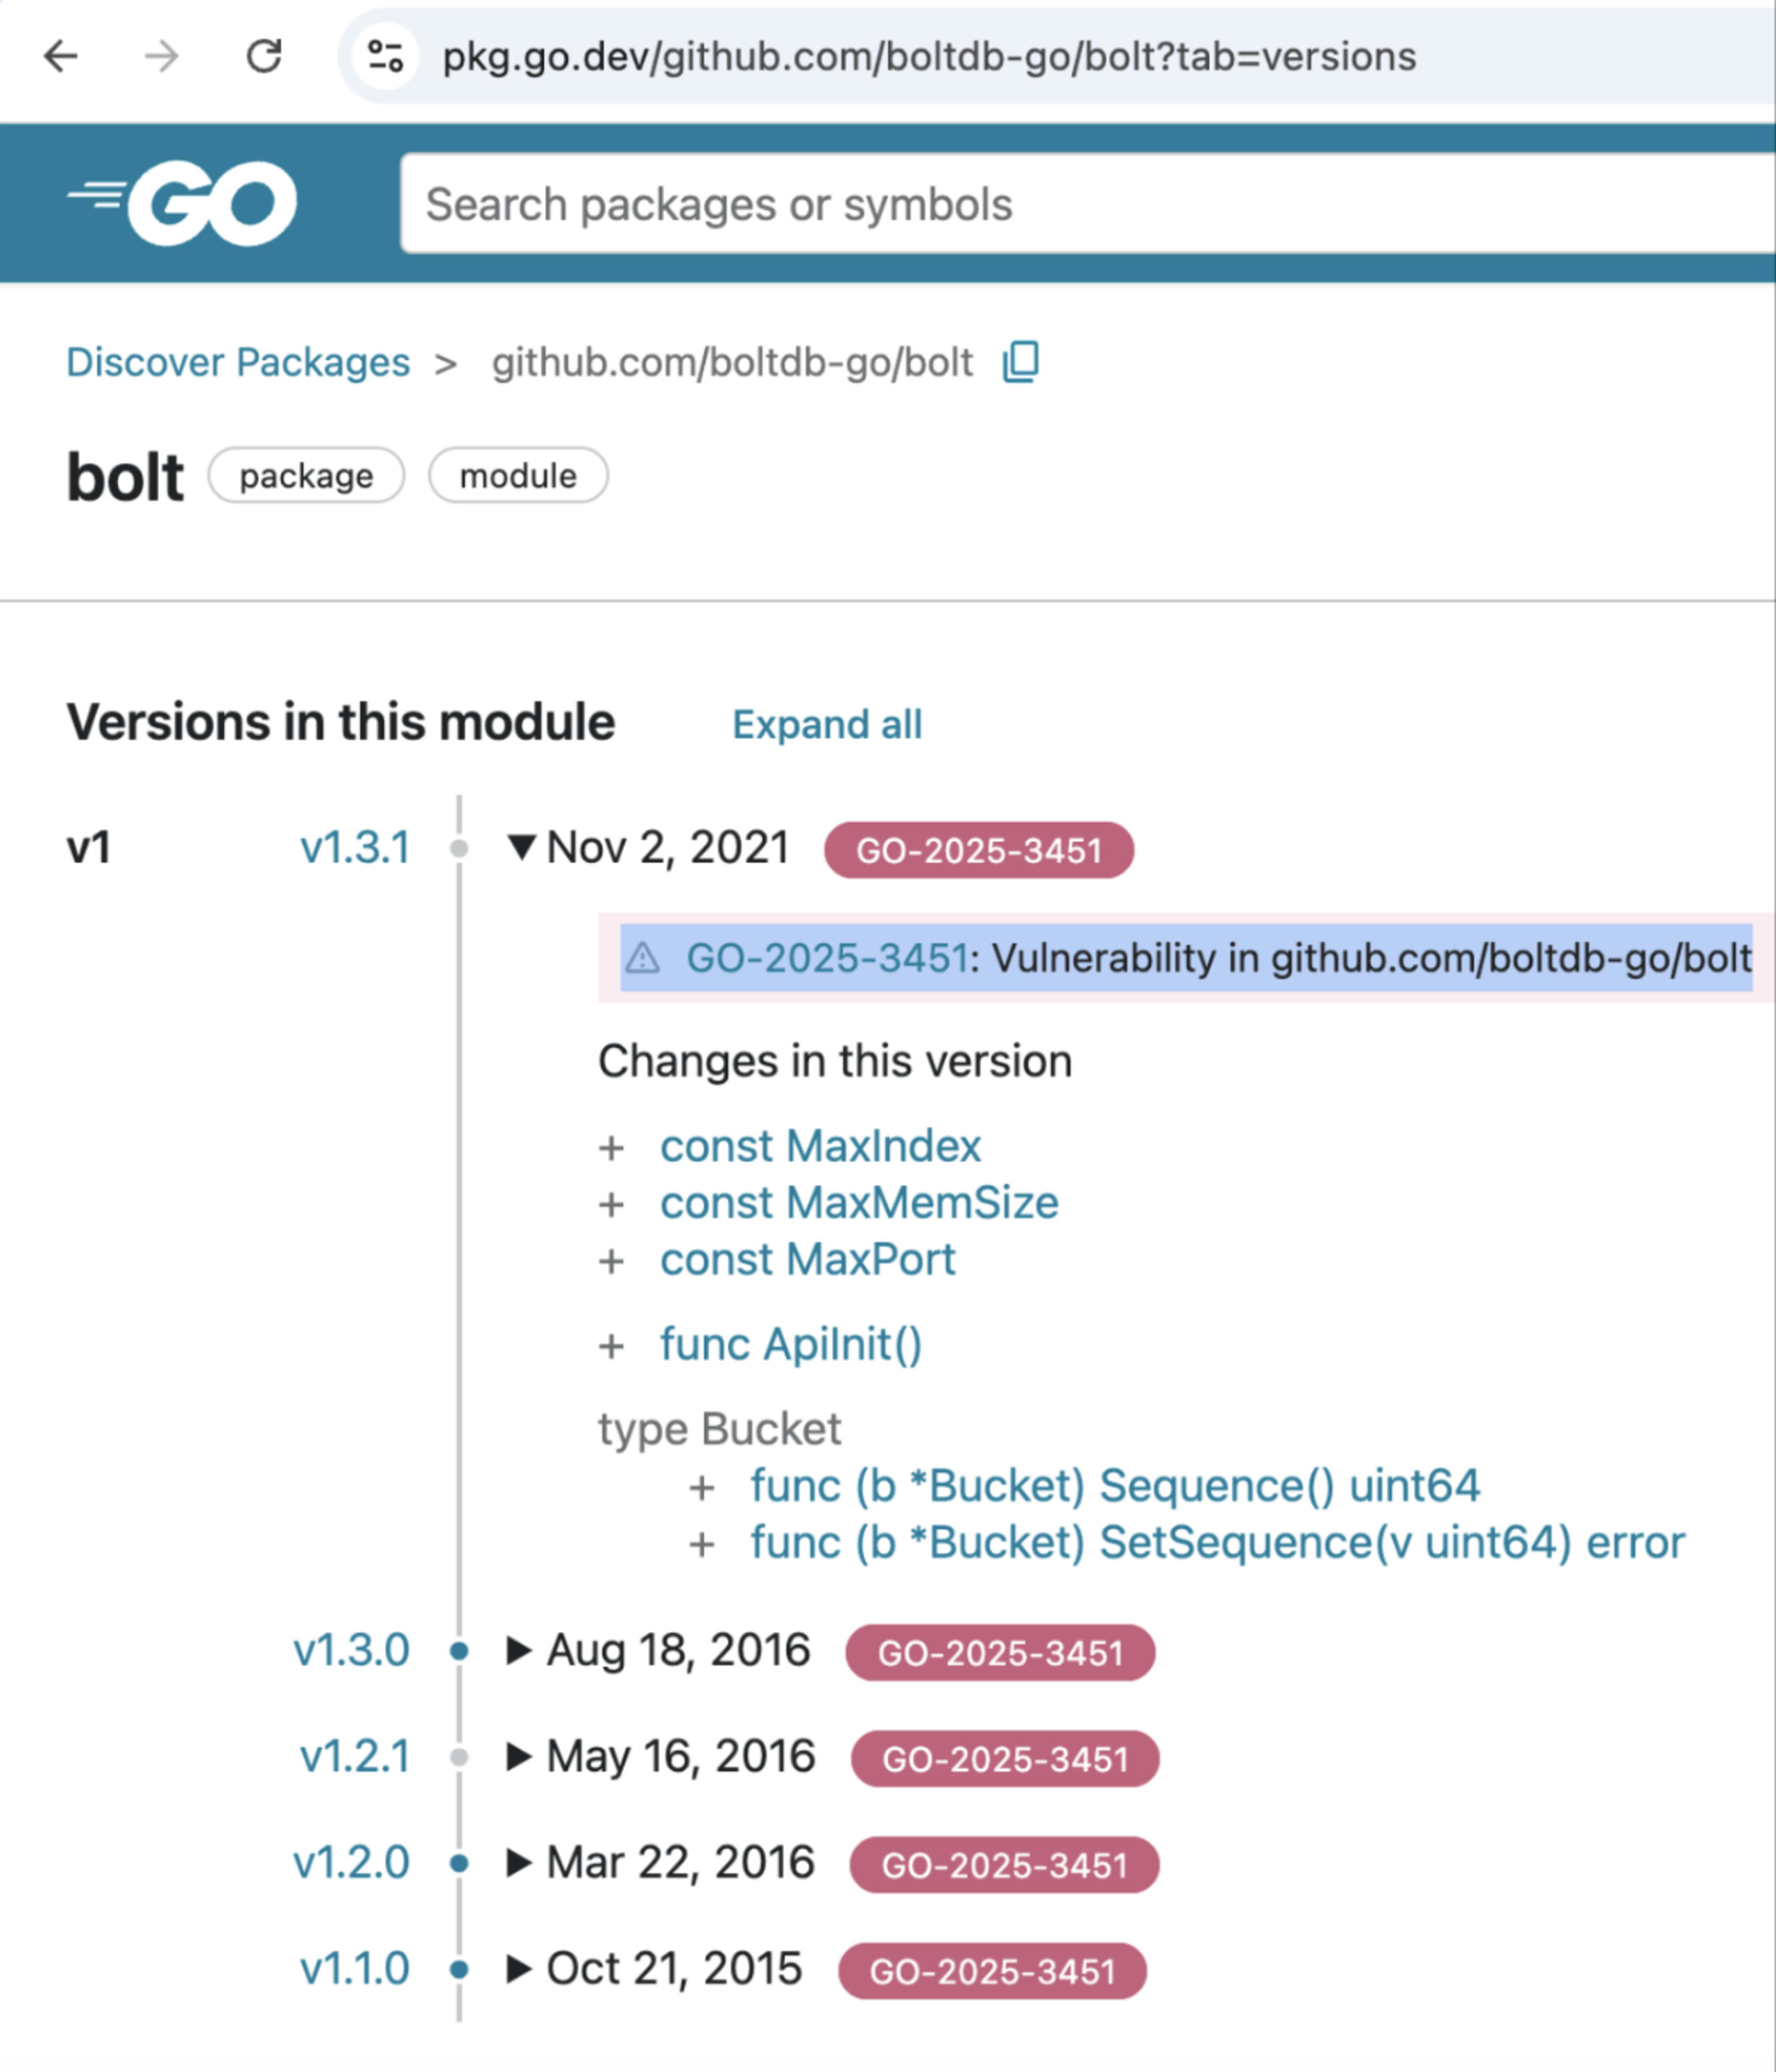
0 minutos de lecturaRecientemente, investigadores encontraron otro problema en la cadena de suministro de software de BoltDB, una popular herramienta de base de datos del entorno de programación Go. Se descubrió que el módulo Go de BoltDB tenía una puerta trasera y contenía código malicioso oculto. Esta versión aprovechó la forma en que Go administra y almacena en caché sus módulos, lo que le permitió pasar desapercibida durante varios años. Esta puerta trasera permite a los hackers controlar de forma remota las computadoras infectadas mediante un servidor que les envía comandos, es decir, a través de un servidor de comando y control. La versión dañina (1.3.1) se publicó en GitHub en noviembre de 2021. Después de su lanzamiento, el servicio Go Module Mirror la almacenó de forma permanente.
¿Qué es un ataque de typosquatting?
Los ataques de typosquatting ocurren cuando actores maliciosos crean y suben paquetes de software dañinos a bibliotecas en línea, usando nombres muy parecidos a los de paquetes populares. Esperan que las personas descarguen e instalen por error estas versiones peligrosas en lugar del software legítimo que buscaban.
Lee más aquí: https://snyk.io/blog/typosquatting-attacks/
El Go Module Mirror malicioso se llamaba github.com/botdb-go/bolt, un nombre similar al original, es decir, github.com/boltdb/bolt. Cuando se detectó, el paquete malicioso se revirtió a la versión legítima, pero entró en juego el almacenamiento en caché indefinido de módulos de Go Module Mirror, que guardó en caché el módulo con puerta trasera. Otro factor importante fue que ahora queremos actualizar nuestros sistemas a las dependencias más recientes, lo que llevó a los desarrolladores a actualizar la versión que había permanecido en el sistema durante tres años. Investigadores de Socket reportaron Go Module Mirror a GitHub y Google el 30 de enero de 2025. El módulo se almacenó en caché en Go Module Proxy, que siguió distribuyéndolo a los clientes.
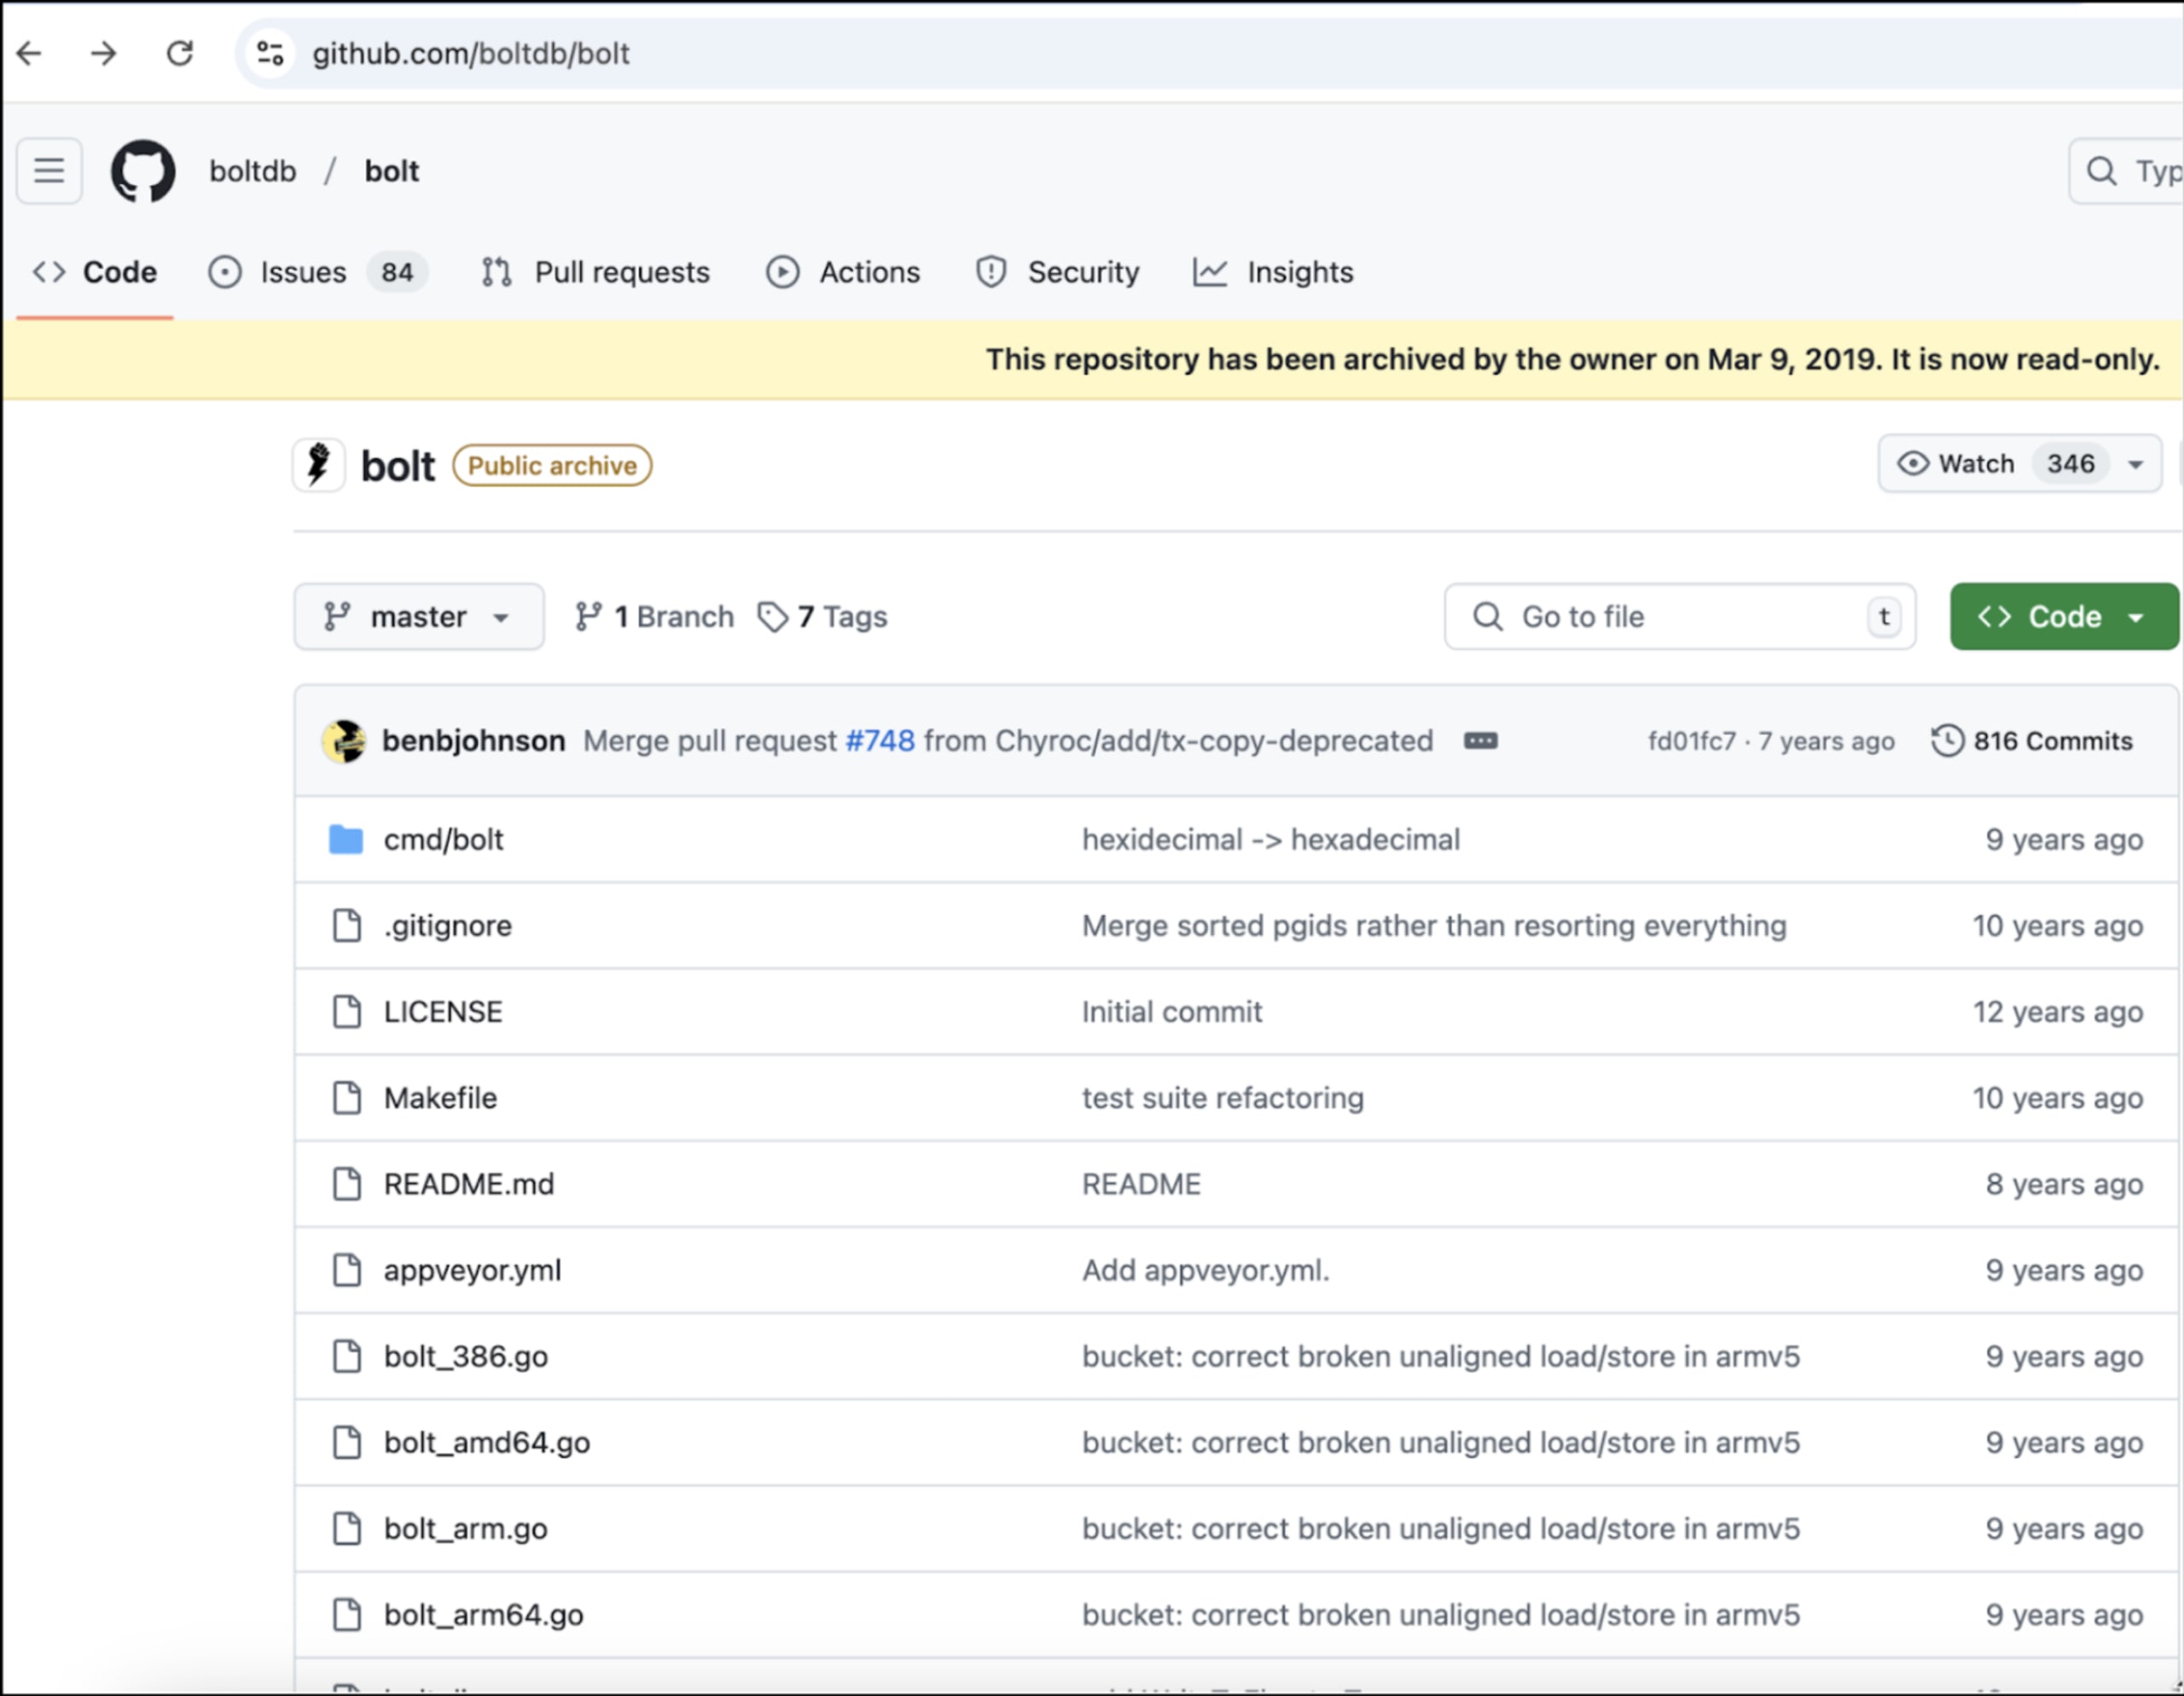
Desde 2015, hay más de 80 problemas sin resolver en el repositorio original.
Impacto
Afectó a miles de organizaciones durante más de tres años
Una falla grave en el ecosistema de la cadena de suministro
Los paquetes maliciosos aún se pueden encontrar en Go Module Proxy
Medidas tomadas
Según una actualización de Arstechnia del 7 de febrero de 2025, un representante de Google hizo la siguiente declaración:
“El módulo se eliminó tanto del proxy de módulos de Go como de GitHub, y lo agregamos a la base de datos de vulnerabilidades de Go para quienes crean que podrían haber sido afectados. Estamos abordando esto con medidas como el análisis de capacidades mediante Capslock y comparaciones con deps.dev. Queremos agradecer a Socket y a los colaboradores del equipo de Go que detectaron el módulo y están trabajando en las correcciones. Seguiremos colaborando con la industria en general para crear conciencia sobre problemas comunes de seguridad de código abierto como estos y sobre el trabajo que se lleva a cabo mediante iniciativas como SLSA y OpenSSF.”
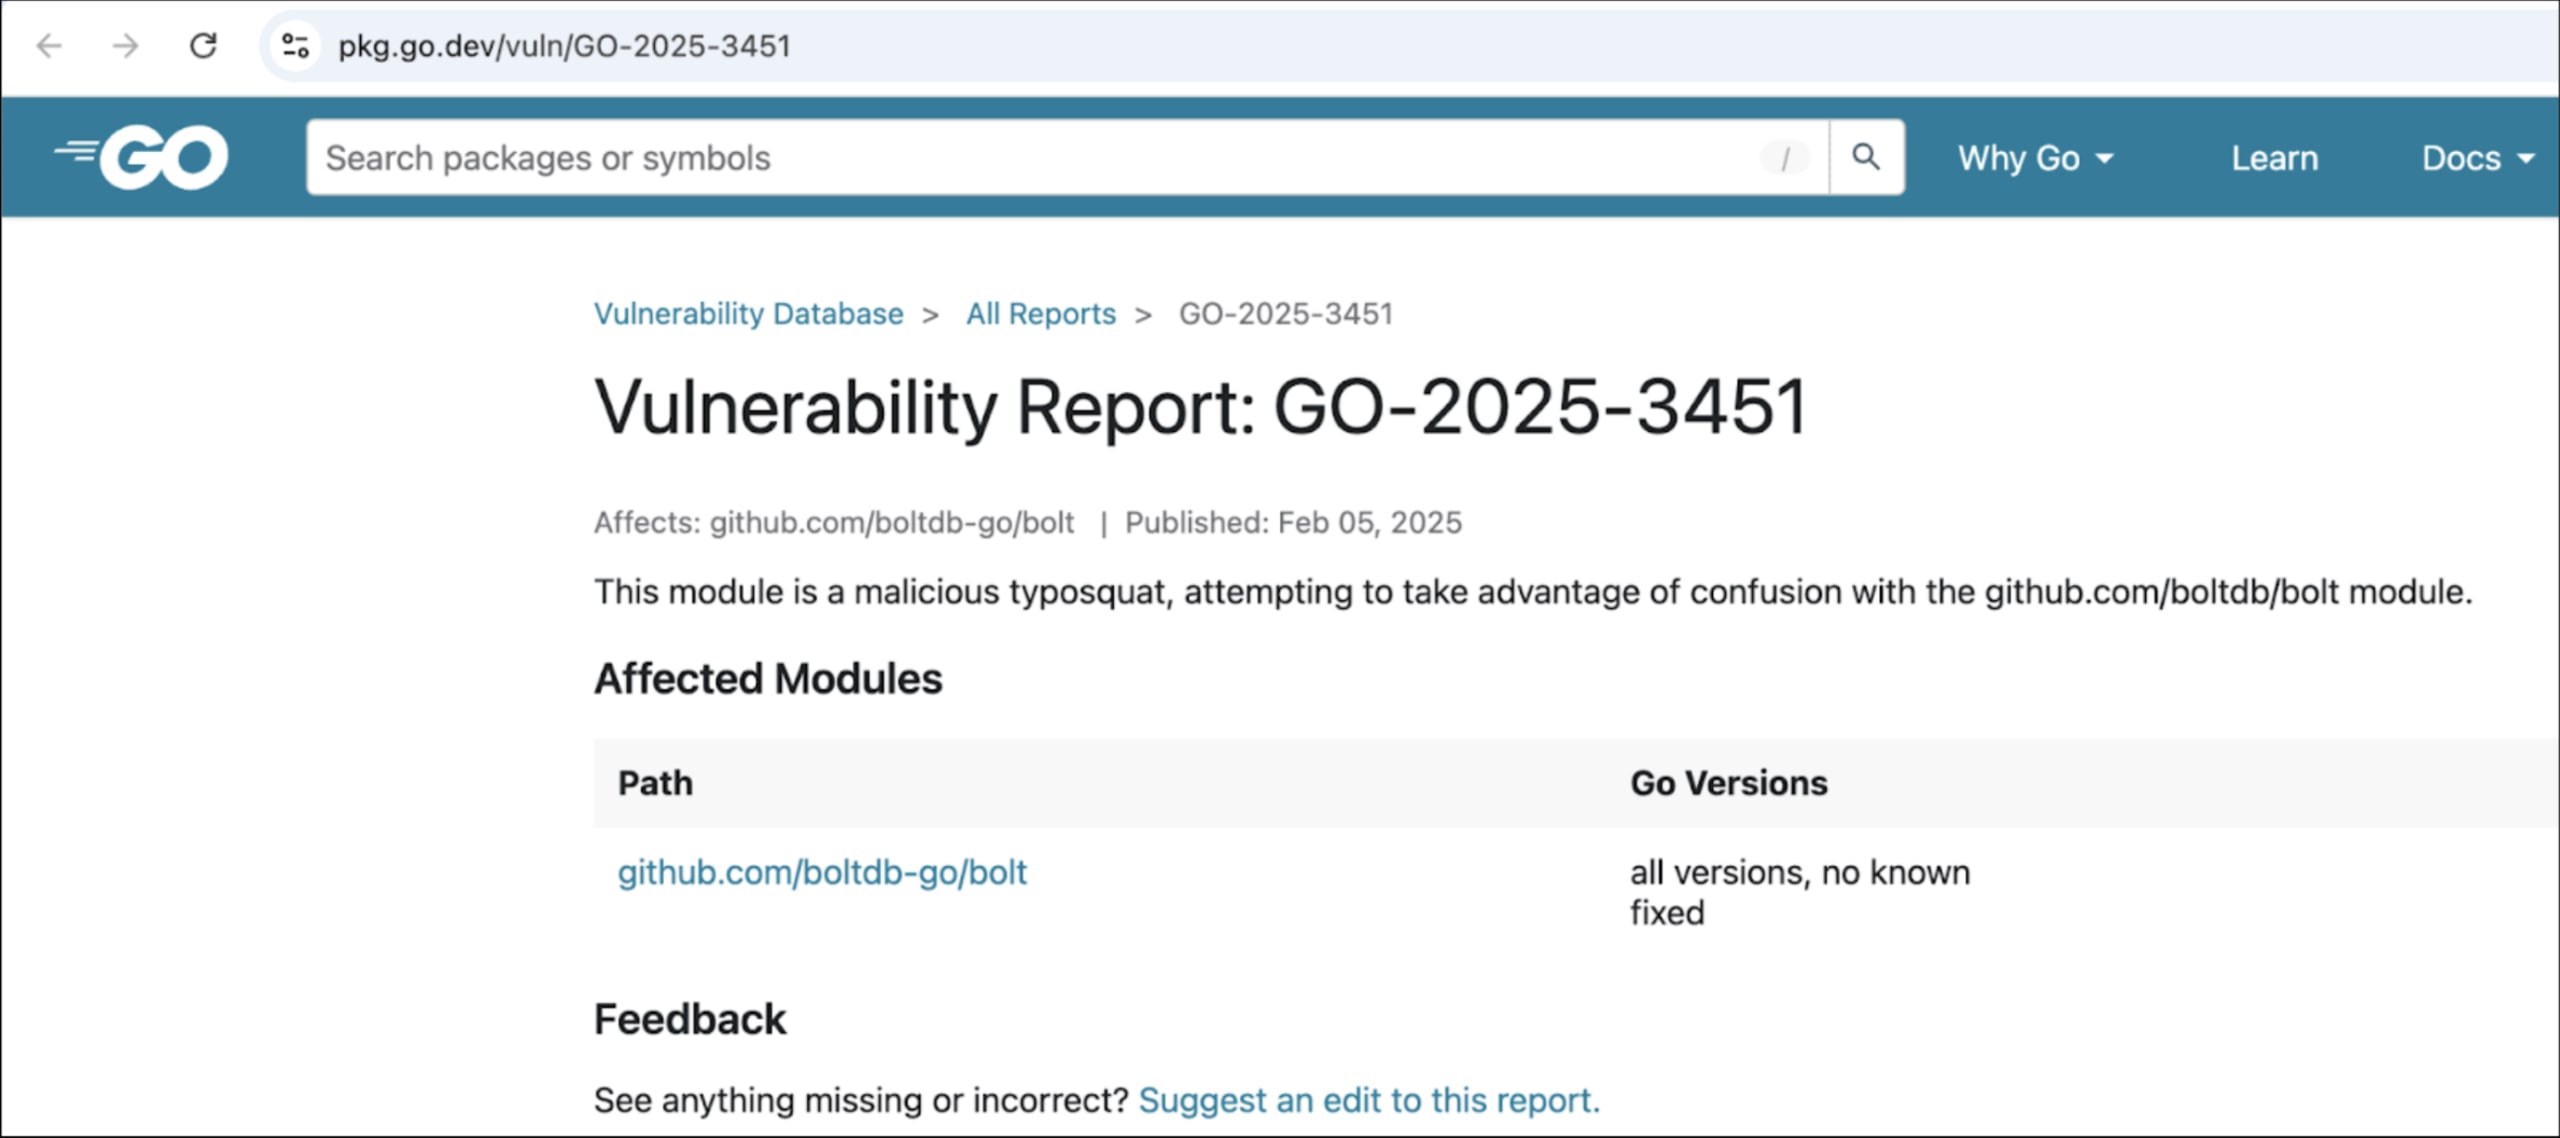
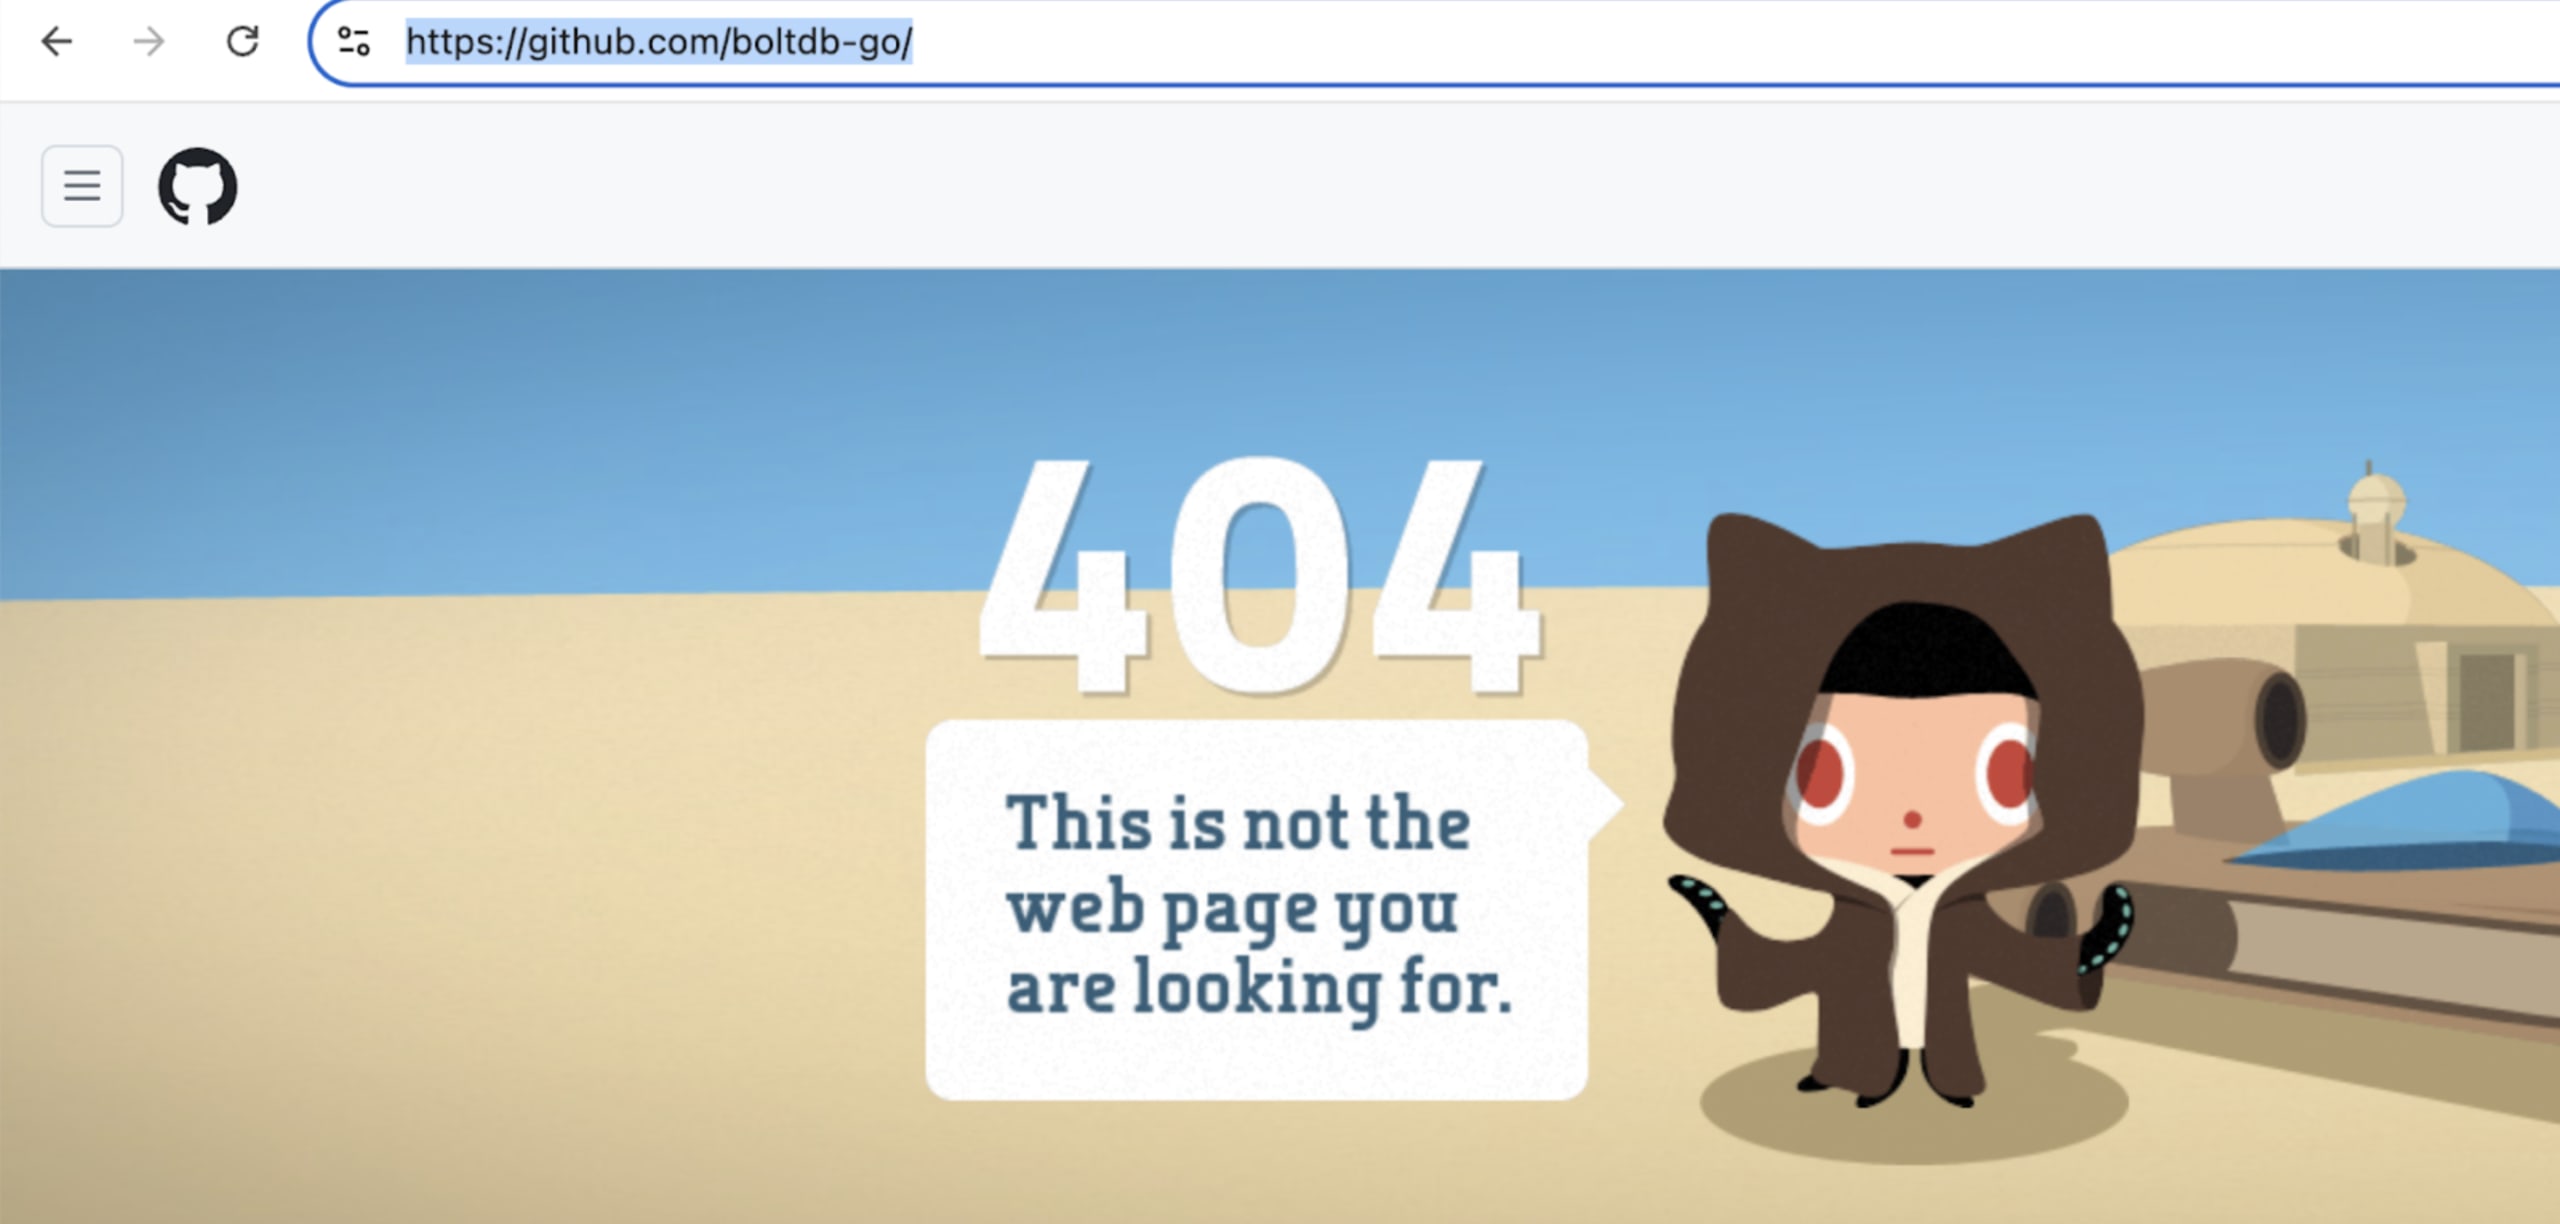
El paquete vulnerable de Go Module Mirror se eliminó de Github.
Mitigación
Sigue las prácticas recomendadas y mantente al tanto de los riesgos de la cadena de suministro:
https://snyk.io/blog/supply-chain-risks-and-best-practices/
Conoce las 4 prácticas recomendadas para mitigar los ataques a la cadena de suministro de software
https://snyk.io/articles/software-supply-chain-security/#best
Usa Snyk para proteger la cadena de suministro de software https://snyk.io/solutions/software-supply-chain-security/
Referencias:
Aviso de Snyk Open Source: https://security.snyk.io/vuln/SNYK-GOLANG-GITHUBCOMBOLTDBGOBOLT-868841
https://socket.dev/blog/malicious-package-exploits-go-module-proxy-caching-for-persistence
https://thehackernews.com/2025/02/malicious-go-package-exploits-module.html
¡Compite en Fetch the Flag 2026!
Pon a prueba tus habilidades de seguridad en nuestro evento Capture the Flag, del 12 al 13 de febrero, de 12 p. m. ET a 12 p. m. ET.


