Contenido enriquecido en la base de datos de vulnerabilidades pública de Snyk

Dan Mckean
8 de abril de 2019
0 minutos de lecturaEn Snyk, nos enfocamos en la seguridad y, en particular, en hacer que el software de código abierto sea más seguro. Como también usamos software de código abierto, nos interesa contribuir a la comunidad cuando podemos y aumentar la disponibilidad de información sobre bibliotecas de código abierto para todos, sean usuarios de Snyk o no.
Nuestra base de datos pública de vulnerabilidades es un ejemplo de ello y recientemente recibió algunas mejoras que la hacen aún más útil para la seguridad.
Desglose completo de versiones
Para empezar, agregamos una tabla en cada página de paquete que muestra todas sus versiones. Junto a cada versión, indicamos cuántas vulnerabilidades tiene, desglosadas por nivel de gravedad. Así puedes revisar una versión específica o simplemente encontrar una versión sin vulnerabilidades conocidas que se ajuste a tus necesidades.
Por ahora, esta nueva tabla de versiones solo aparece en paquetes de npm, como jquery, bootstrap o angular, pero pronto agregaremos compatibilidad con otros administradores de paquetes.
También incluimos etiquetas útiles para que puedas identificar fácilmente la versión más reciente, las versiones obsoletas o las versiones preliminares (alfa, beta o candidatas a lanzamiento). También se muestran las licencias, para que puedas ver en qué versión se modificó una licencia.
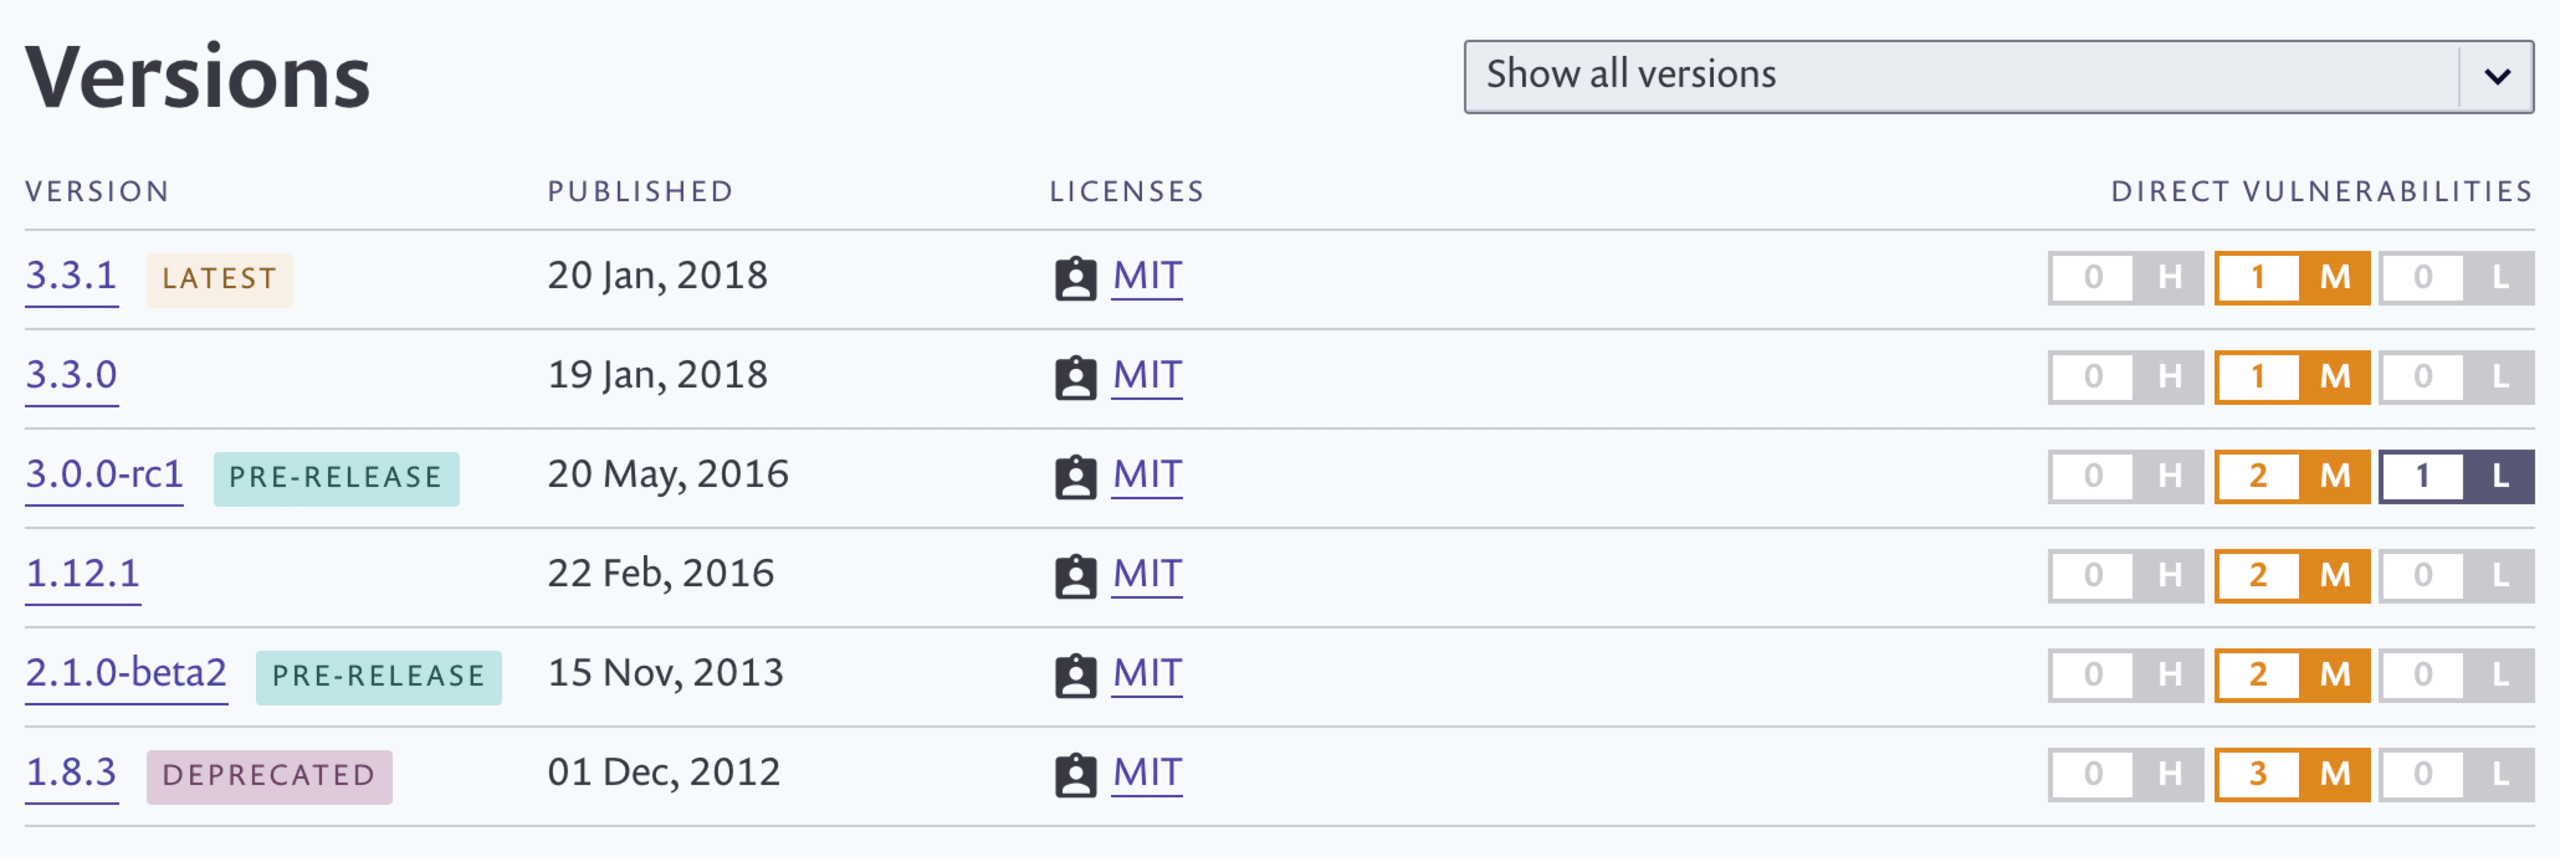
Por el momento, solo mostramos vulnerabilidades directas, es decir, las que están en el paquete en sí y no en alguna de sus dependencias. Pronto incluiremos aquí las vulnerabilidades indirectas o transitivas (las que corresponden a las dependencias del paquete).
De todos modos, por supuesto, también puedes registrarte en Snyk para analizar todo tu código, incluidas todas sus dependencias.
Advertencias de obsolescencia
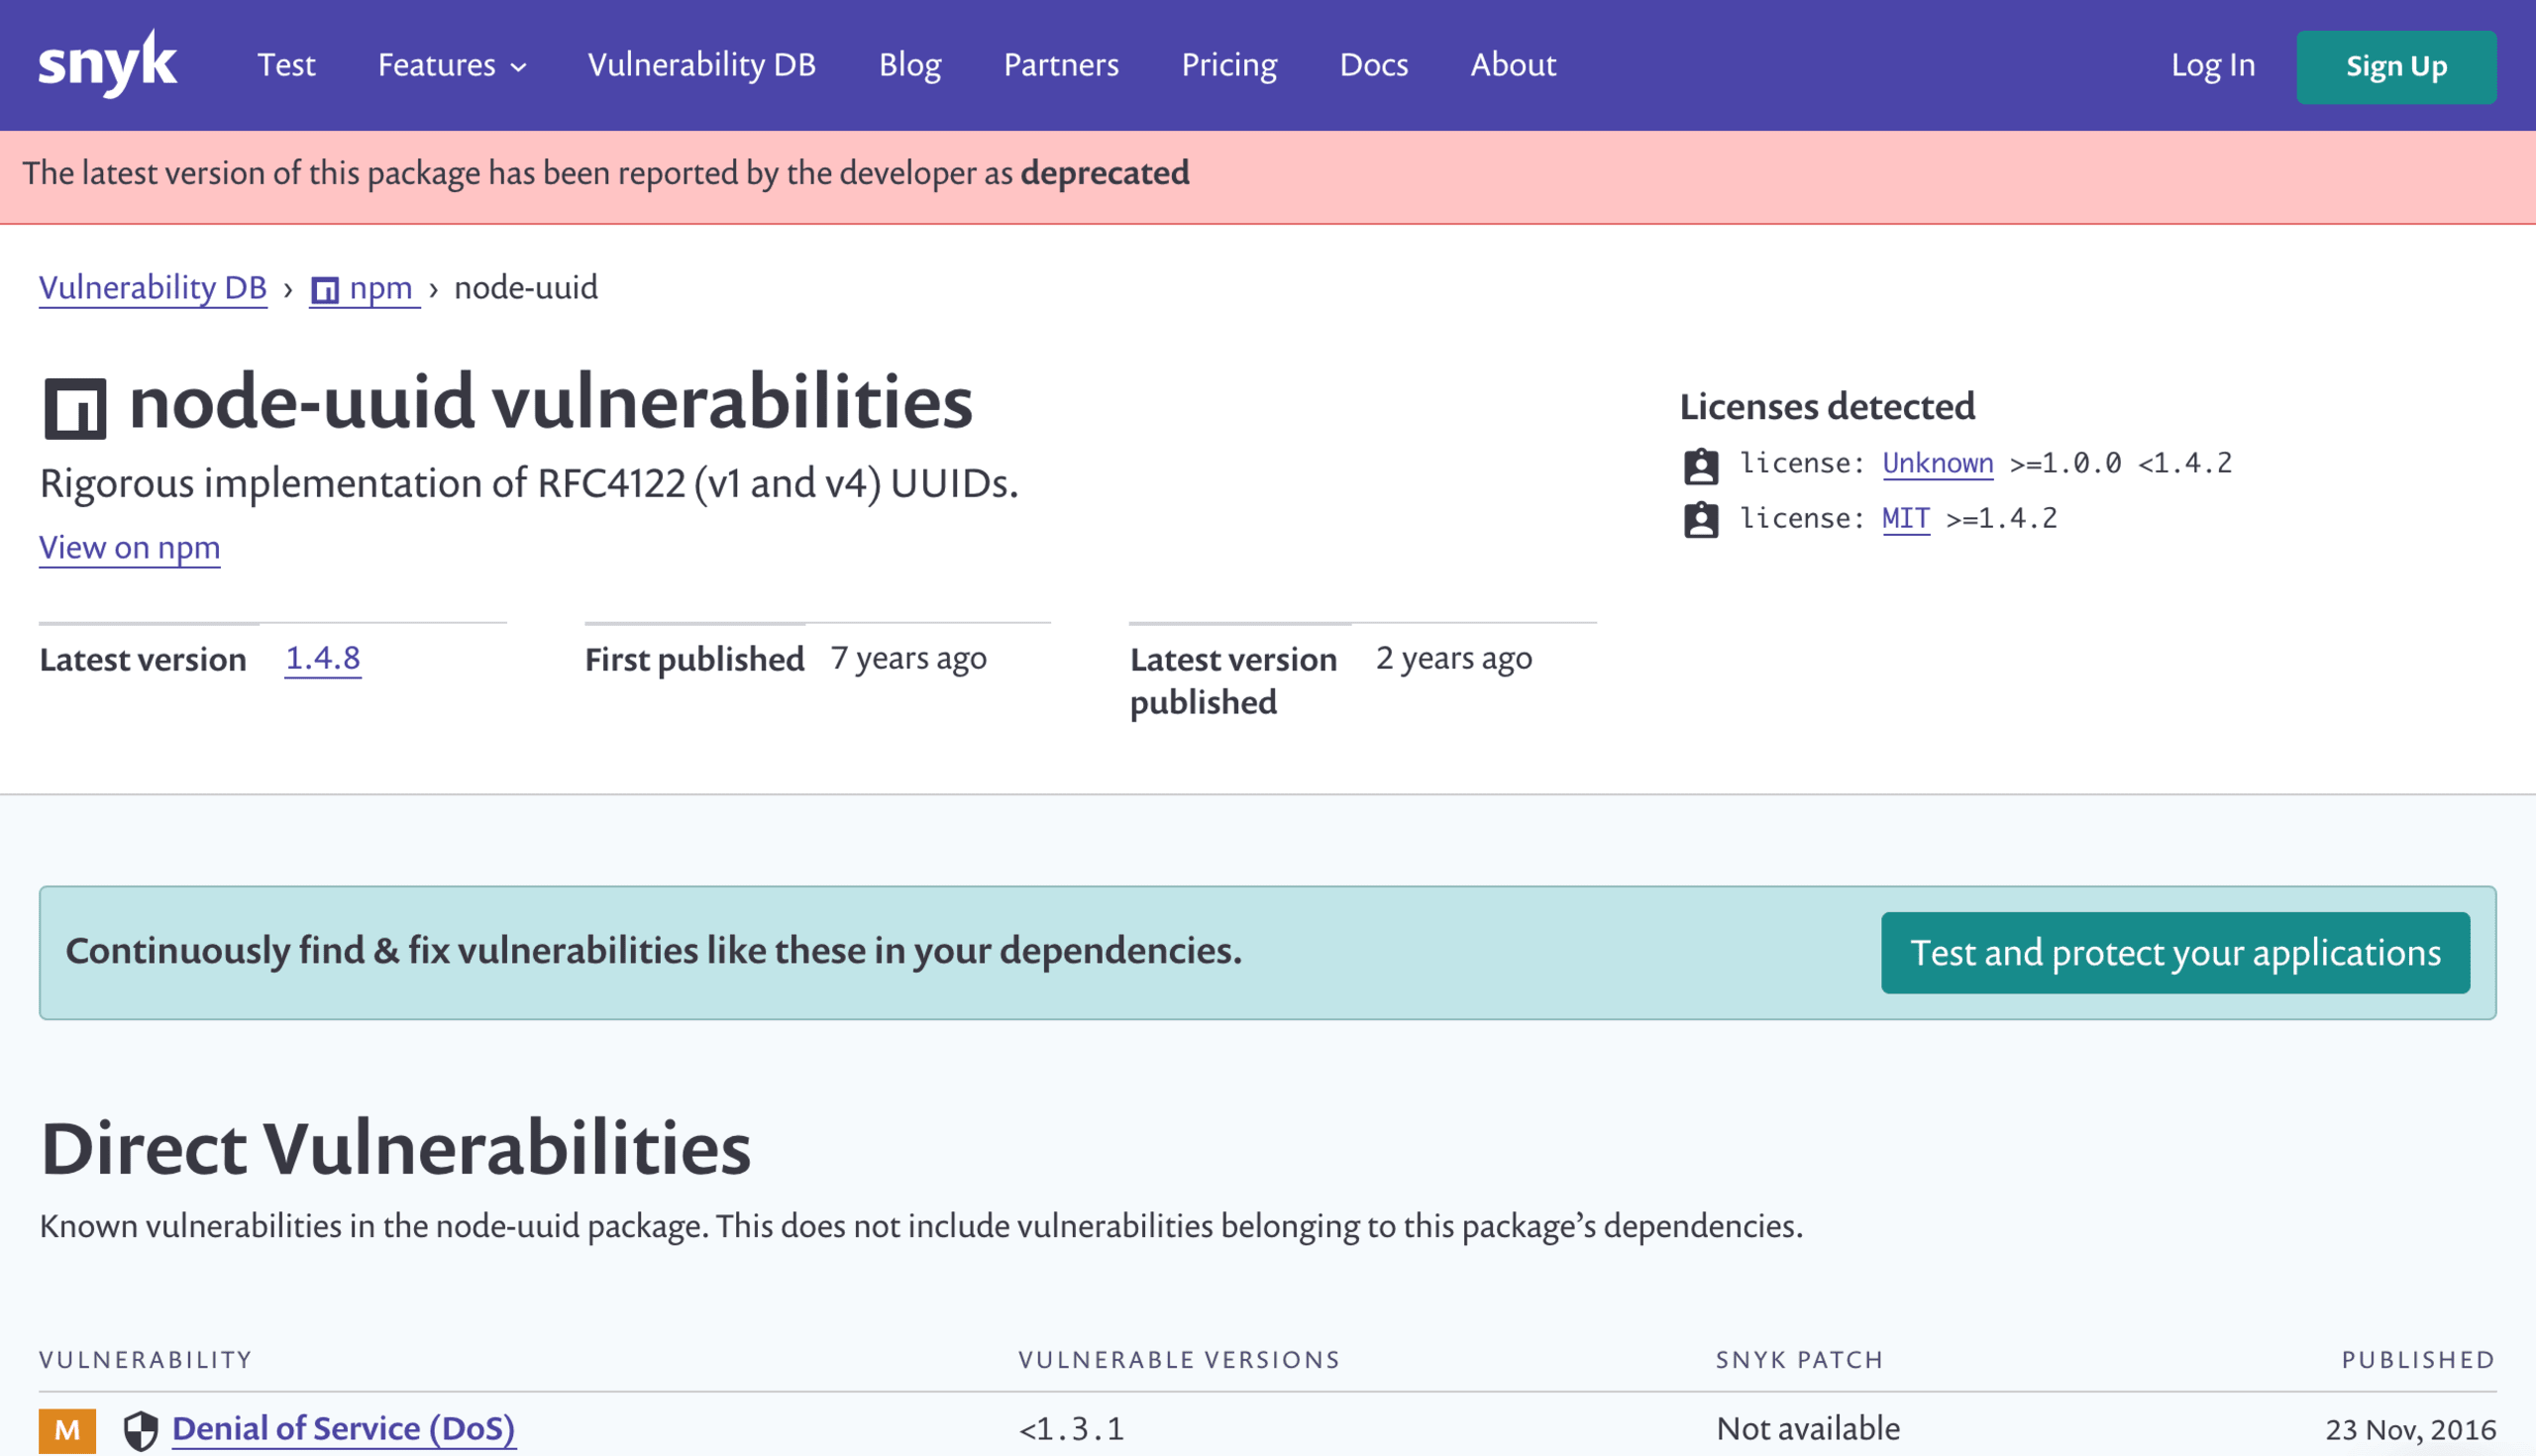
Además de los cambios en las versiones de los paquetes, también agregamos una advertencia para los paquetes cuya versión más reciente está marcada como obsoleta, para que sepas cuáles ya no tienen soporte. Por ahora, esto también está disponible solo para npm, pero pronto agregaremos compatibilidad con otros administradores de paquetes.
También notarás algunos encabezados nuevos que muestran las fechas de la primera y la última publicación. En conjunto, pueden ayudarte a determinar qué tan consolidado y bien mantenido está un paquete antes de decidirte a usarlo.
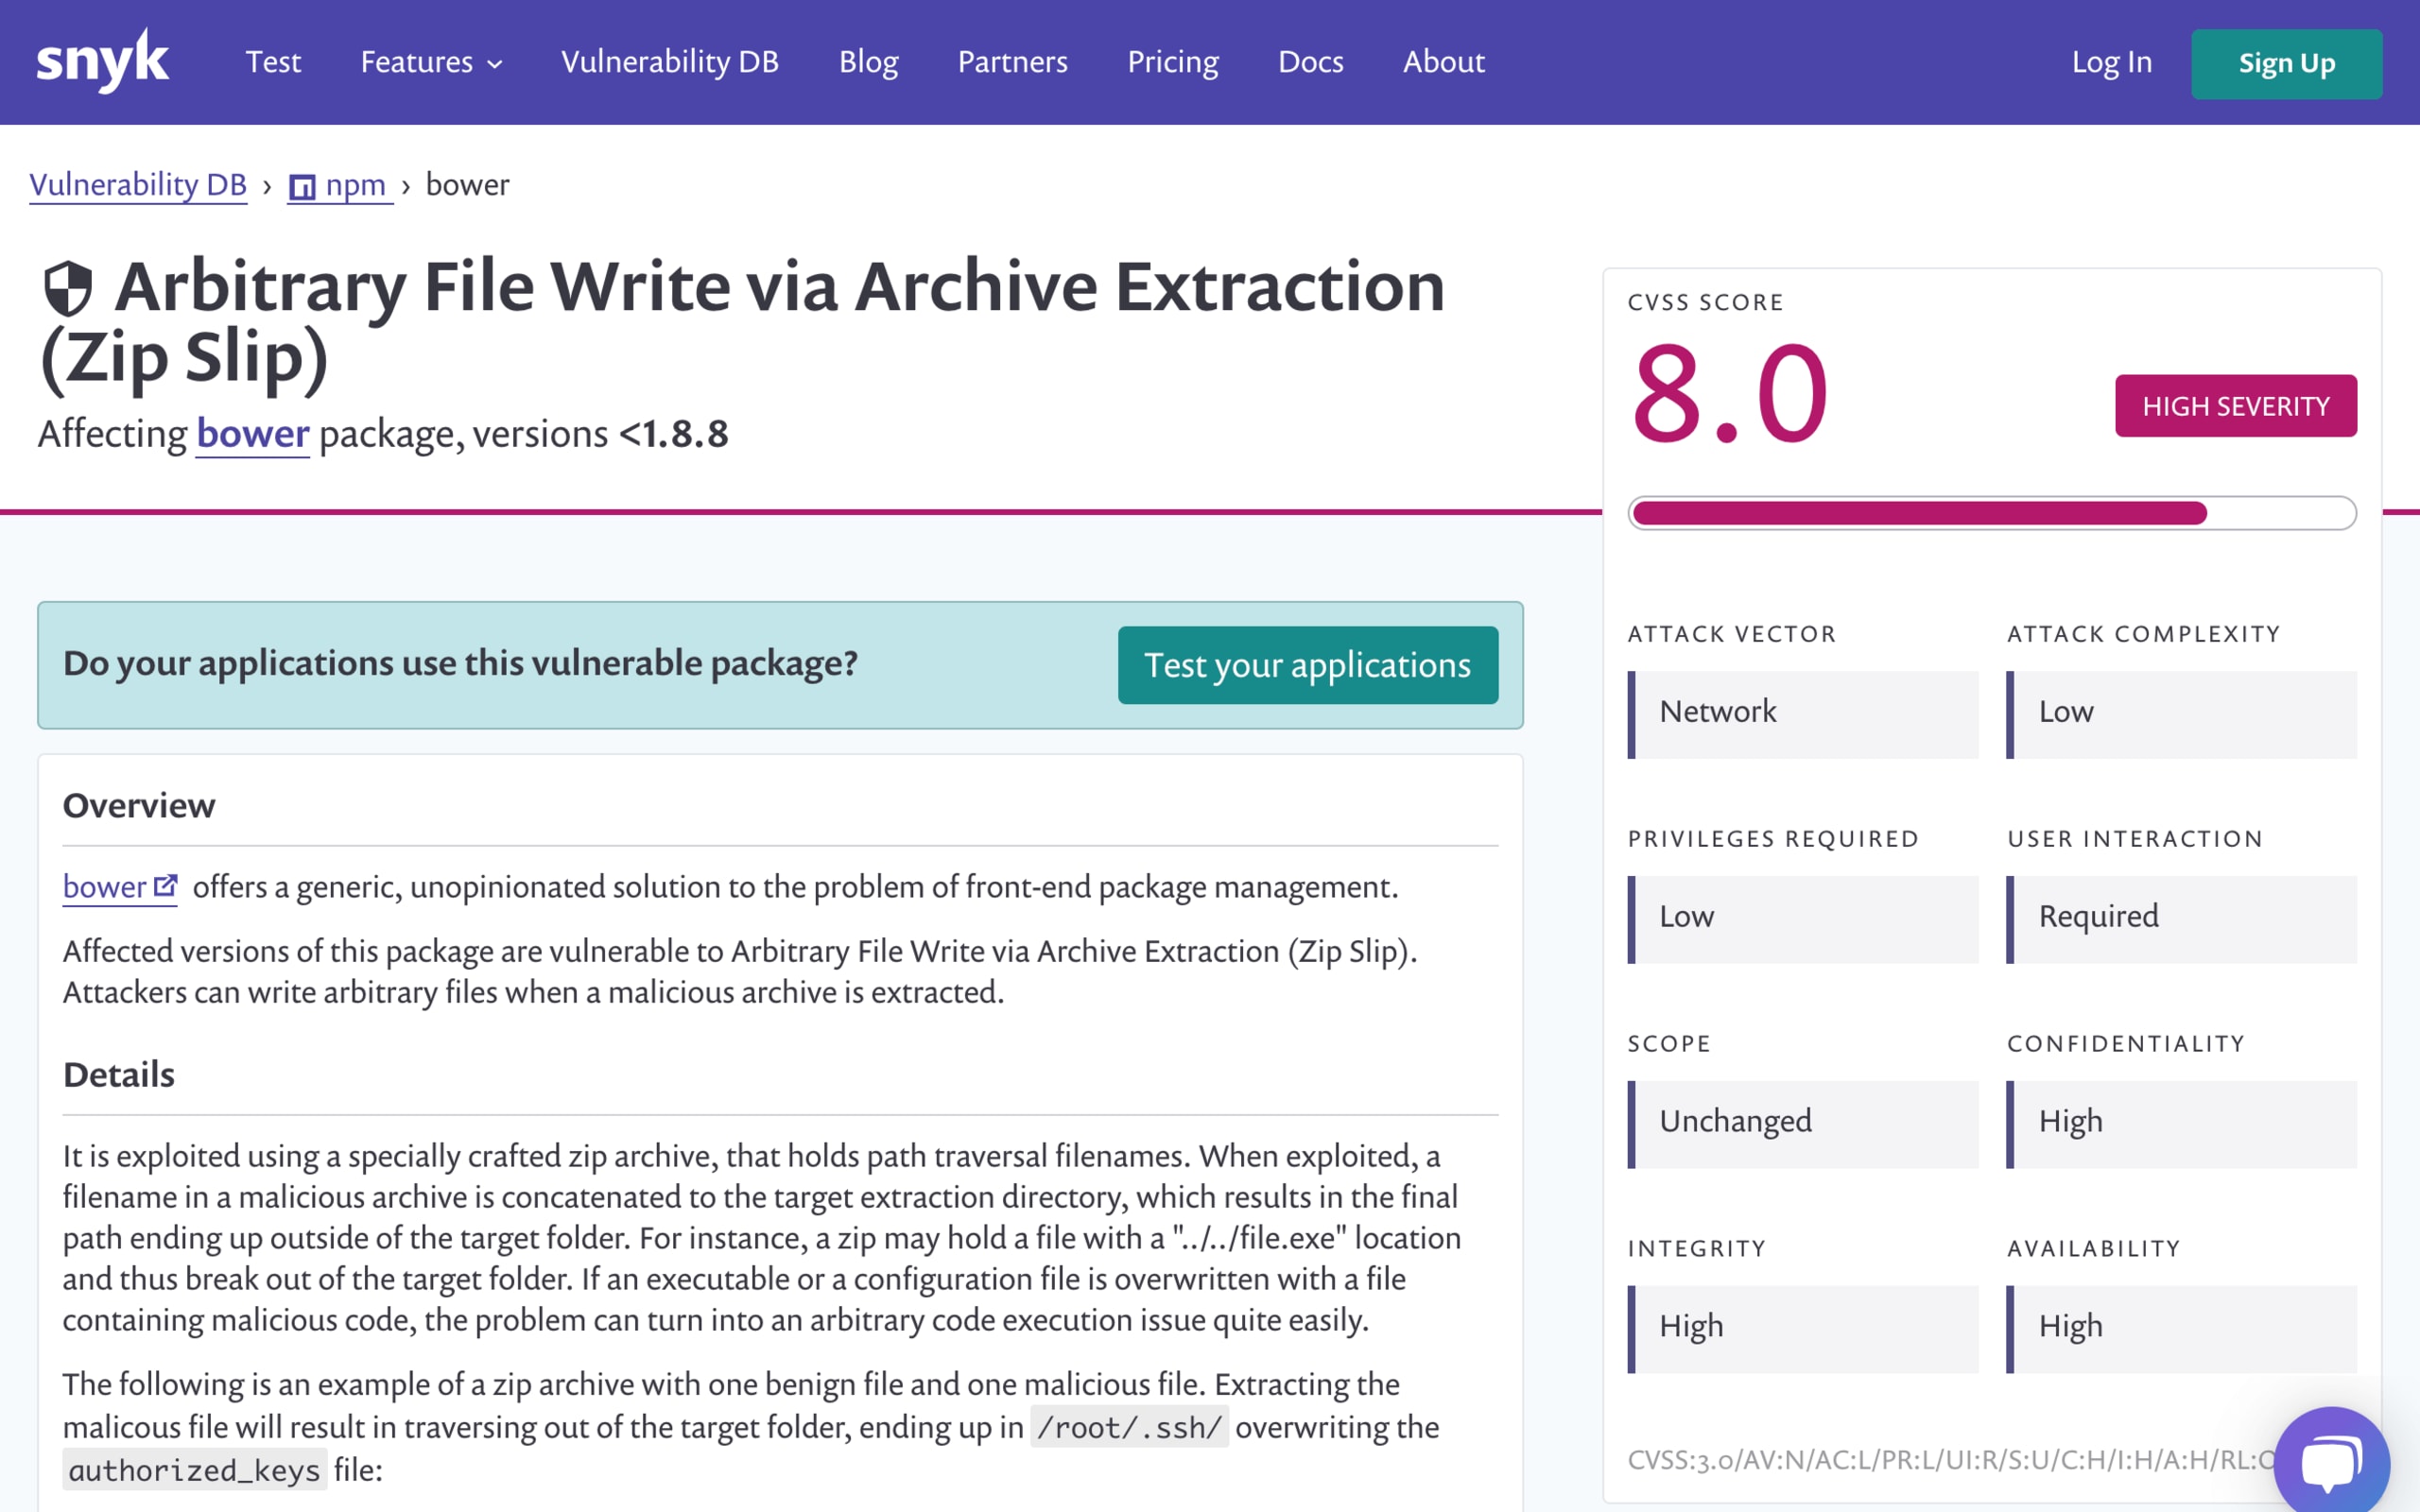
Desglose de CVSS
Por último, agregamos un desglose detallado de la puntuación CVSS de cada vulnerabilidad, para todos los administradores de paquetes compatibles. Esto te ayudará a determinar cuánto debes preocuparte por una vulnerabilidad según los factores que influyen en la puntuación. Además, los detalles existentes y las indicaciones para corregirla te ayudarán a mantenerte libre de vulnerabilidades.
Toda esta información (y más) está disponible a través de nuestra API como parte de nuestra base de datos completa de vulnerabilidades de productos.
Con los cambios que incorporamos a la base de datos de vulnerabilidades pública, esperamos que el código abierto sea más seguro, accesible y fácil de implementar para todos. Para obtener más información sobre la seguridad del código abierto, puedes suscribirte a nuestro blog, unirte a la Secure Developer Community o leer nuestro informe recién publicado sobre el estado de la seguridad del código abierto.
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.


