Descubre las vulnerabilidades de los paquetes con la integración de Snyk para JSDelivr

8 de junio de 2020
0 minutos de lectura¡Nos alegra anunciar que impulsamos el distintivo de seguridad de JSDelivr.com!
JSDelivr es uno de los principales CDN para paquetes de código abierto y npm. La nueva integración de Snyk con JSDelivr muestra un distintivo de seguridad en la página de búsqueda de una biblioteca específica.
En Snyk, creemos firmemente que es importante que los desarrolladores elijan con cuidado los paquetes de los que depende su código, sin sacrificar el ritmo de entrega. La integración con JSDelivr hace precisamente eso: ayuda a los desarrolladores a entregar software más rápido, de mejor calidad y más seguro desde el principio.
Descubre al instante si una versión específica de un paquete tiene un problema de seguridad mientras buscas en el sitio web de JSDelivr. La integración de Snyk enlaza a la página de la vulnerabilidad correspondiente en el sitio web de Snyk, donde puedes obtener más información sobre el problema o los problemas.
Cómo funciona
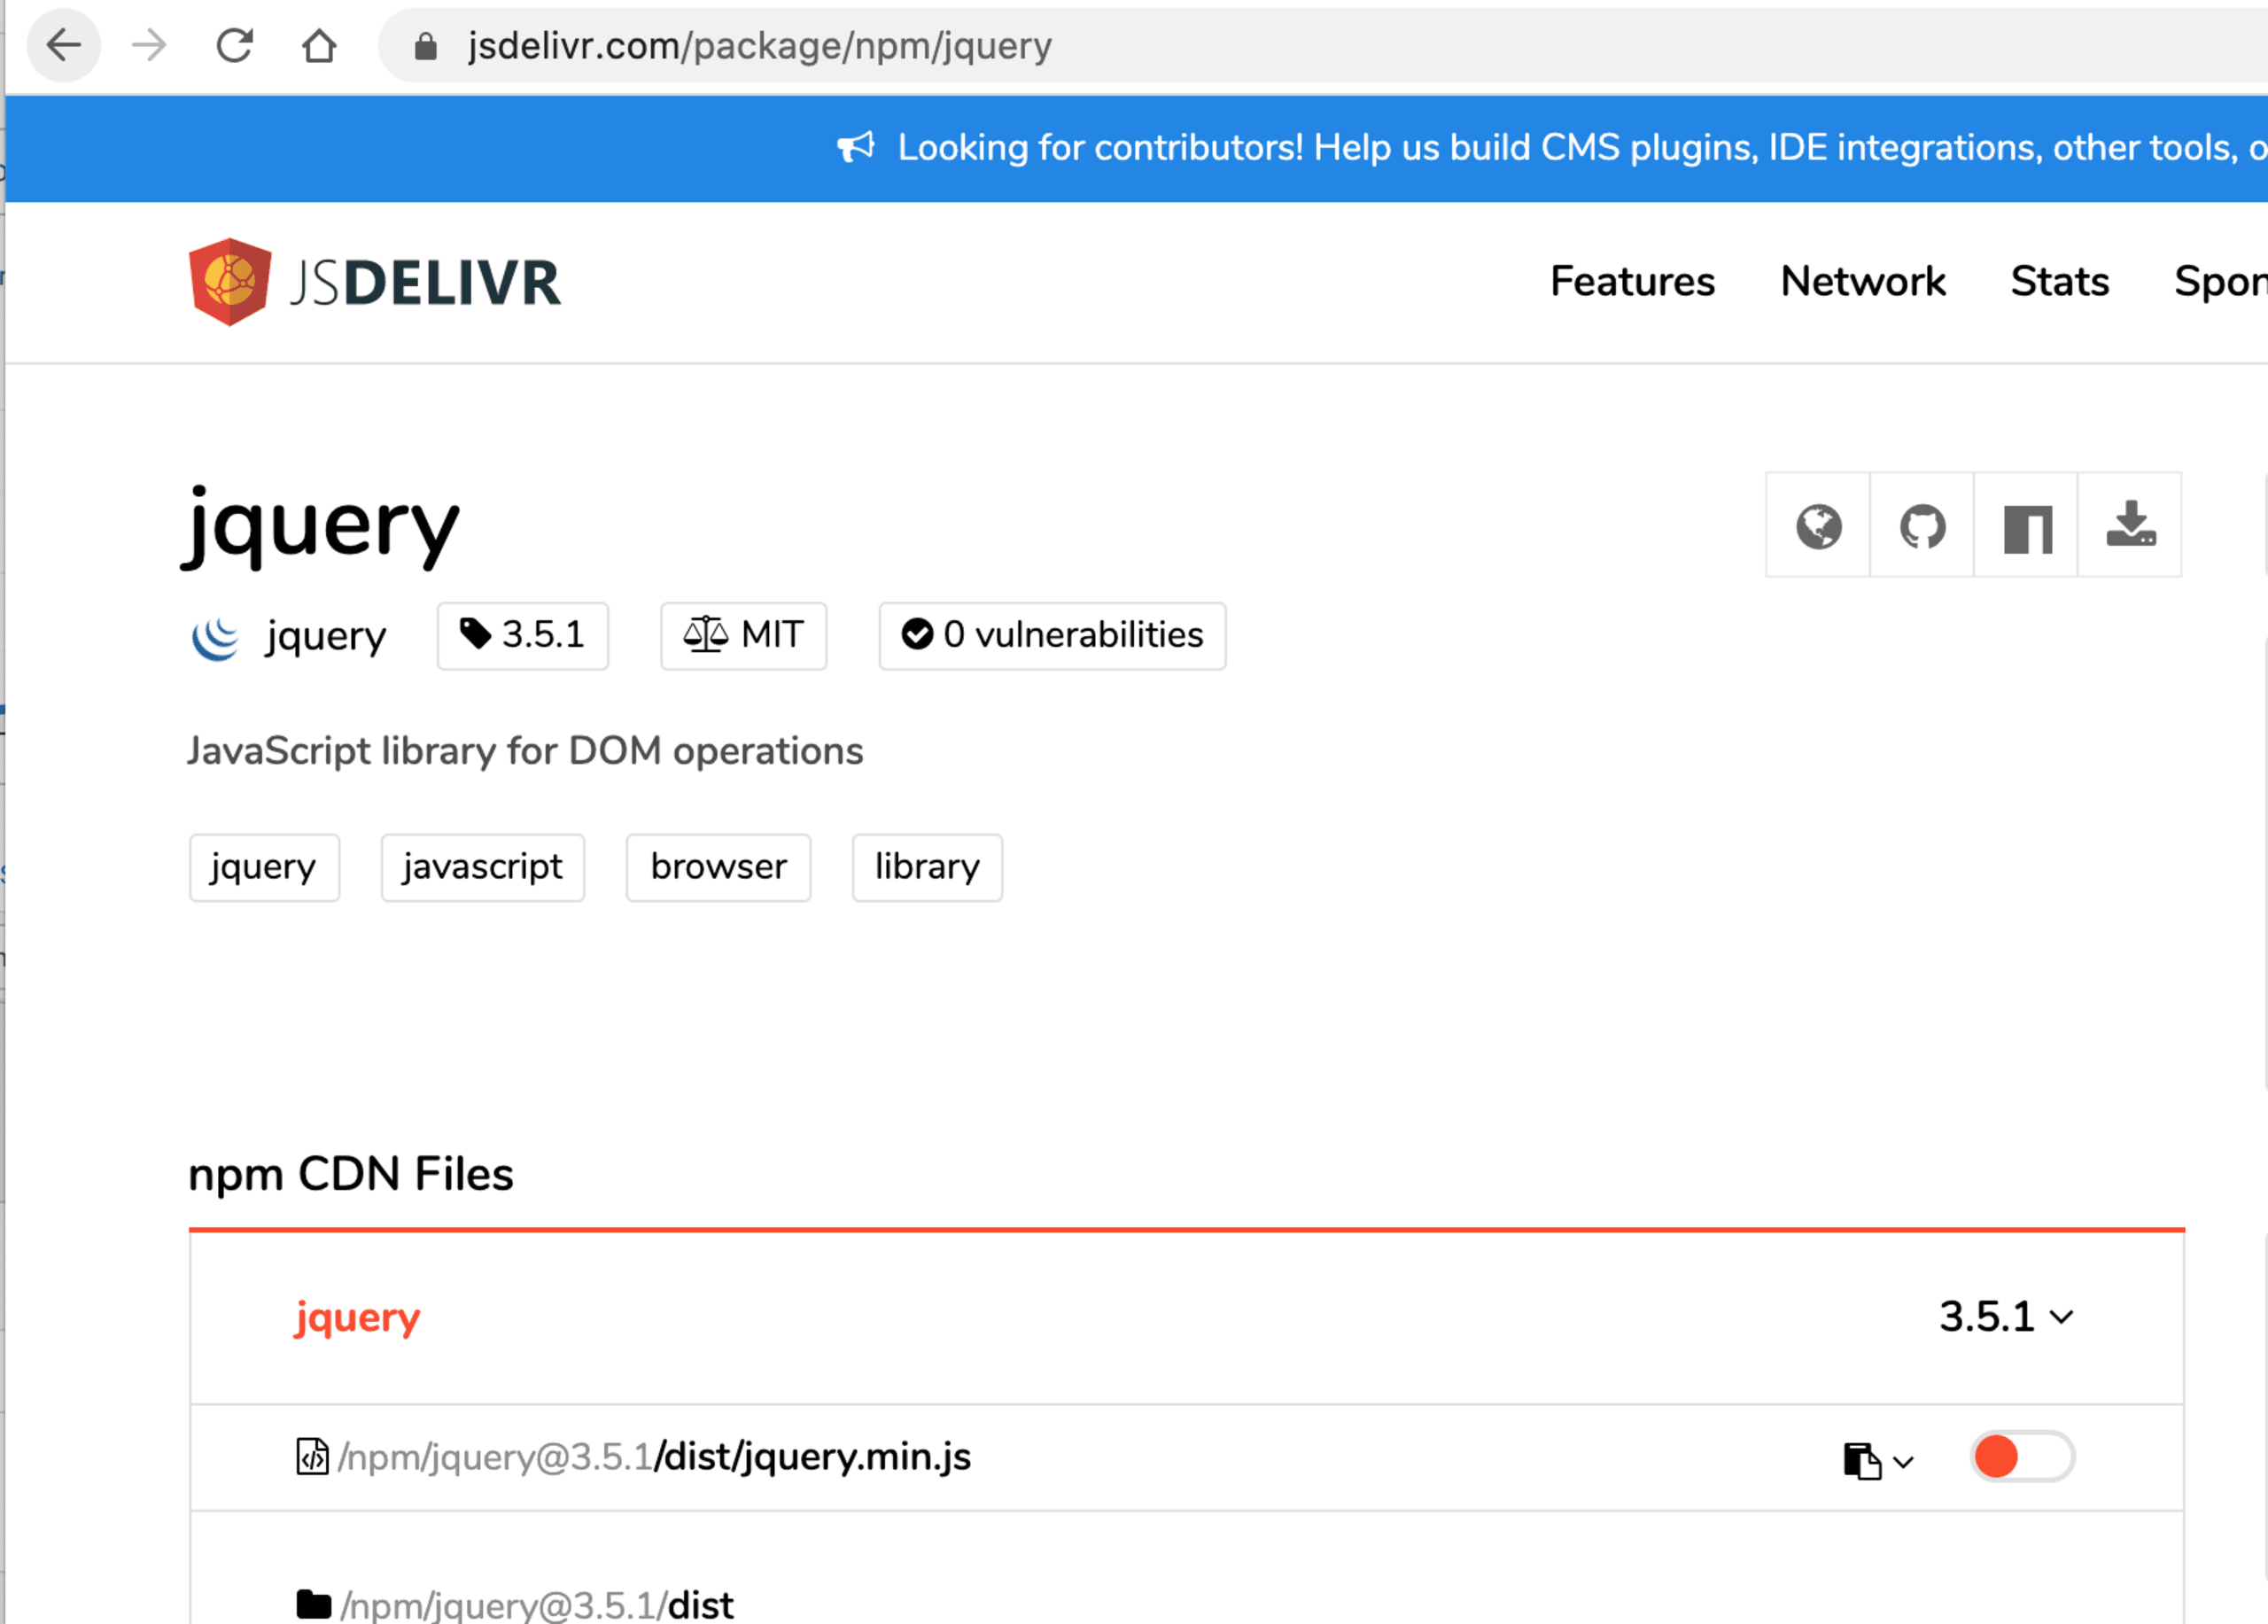
Al buscar paquetes npm en JSDelivr, aparece un distintivo de seguridad con la cantidad de vulnerabilidades que tiene el paquete. Por ejemplo, la versión actual de jQuery (3.5.1 al momento de escribir esto) no presenta ningún problema.
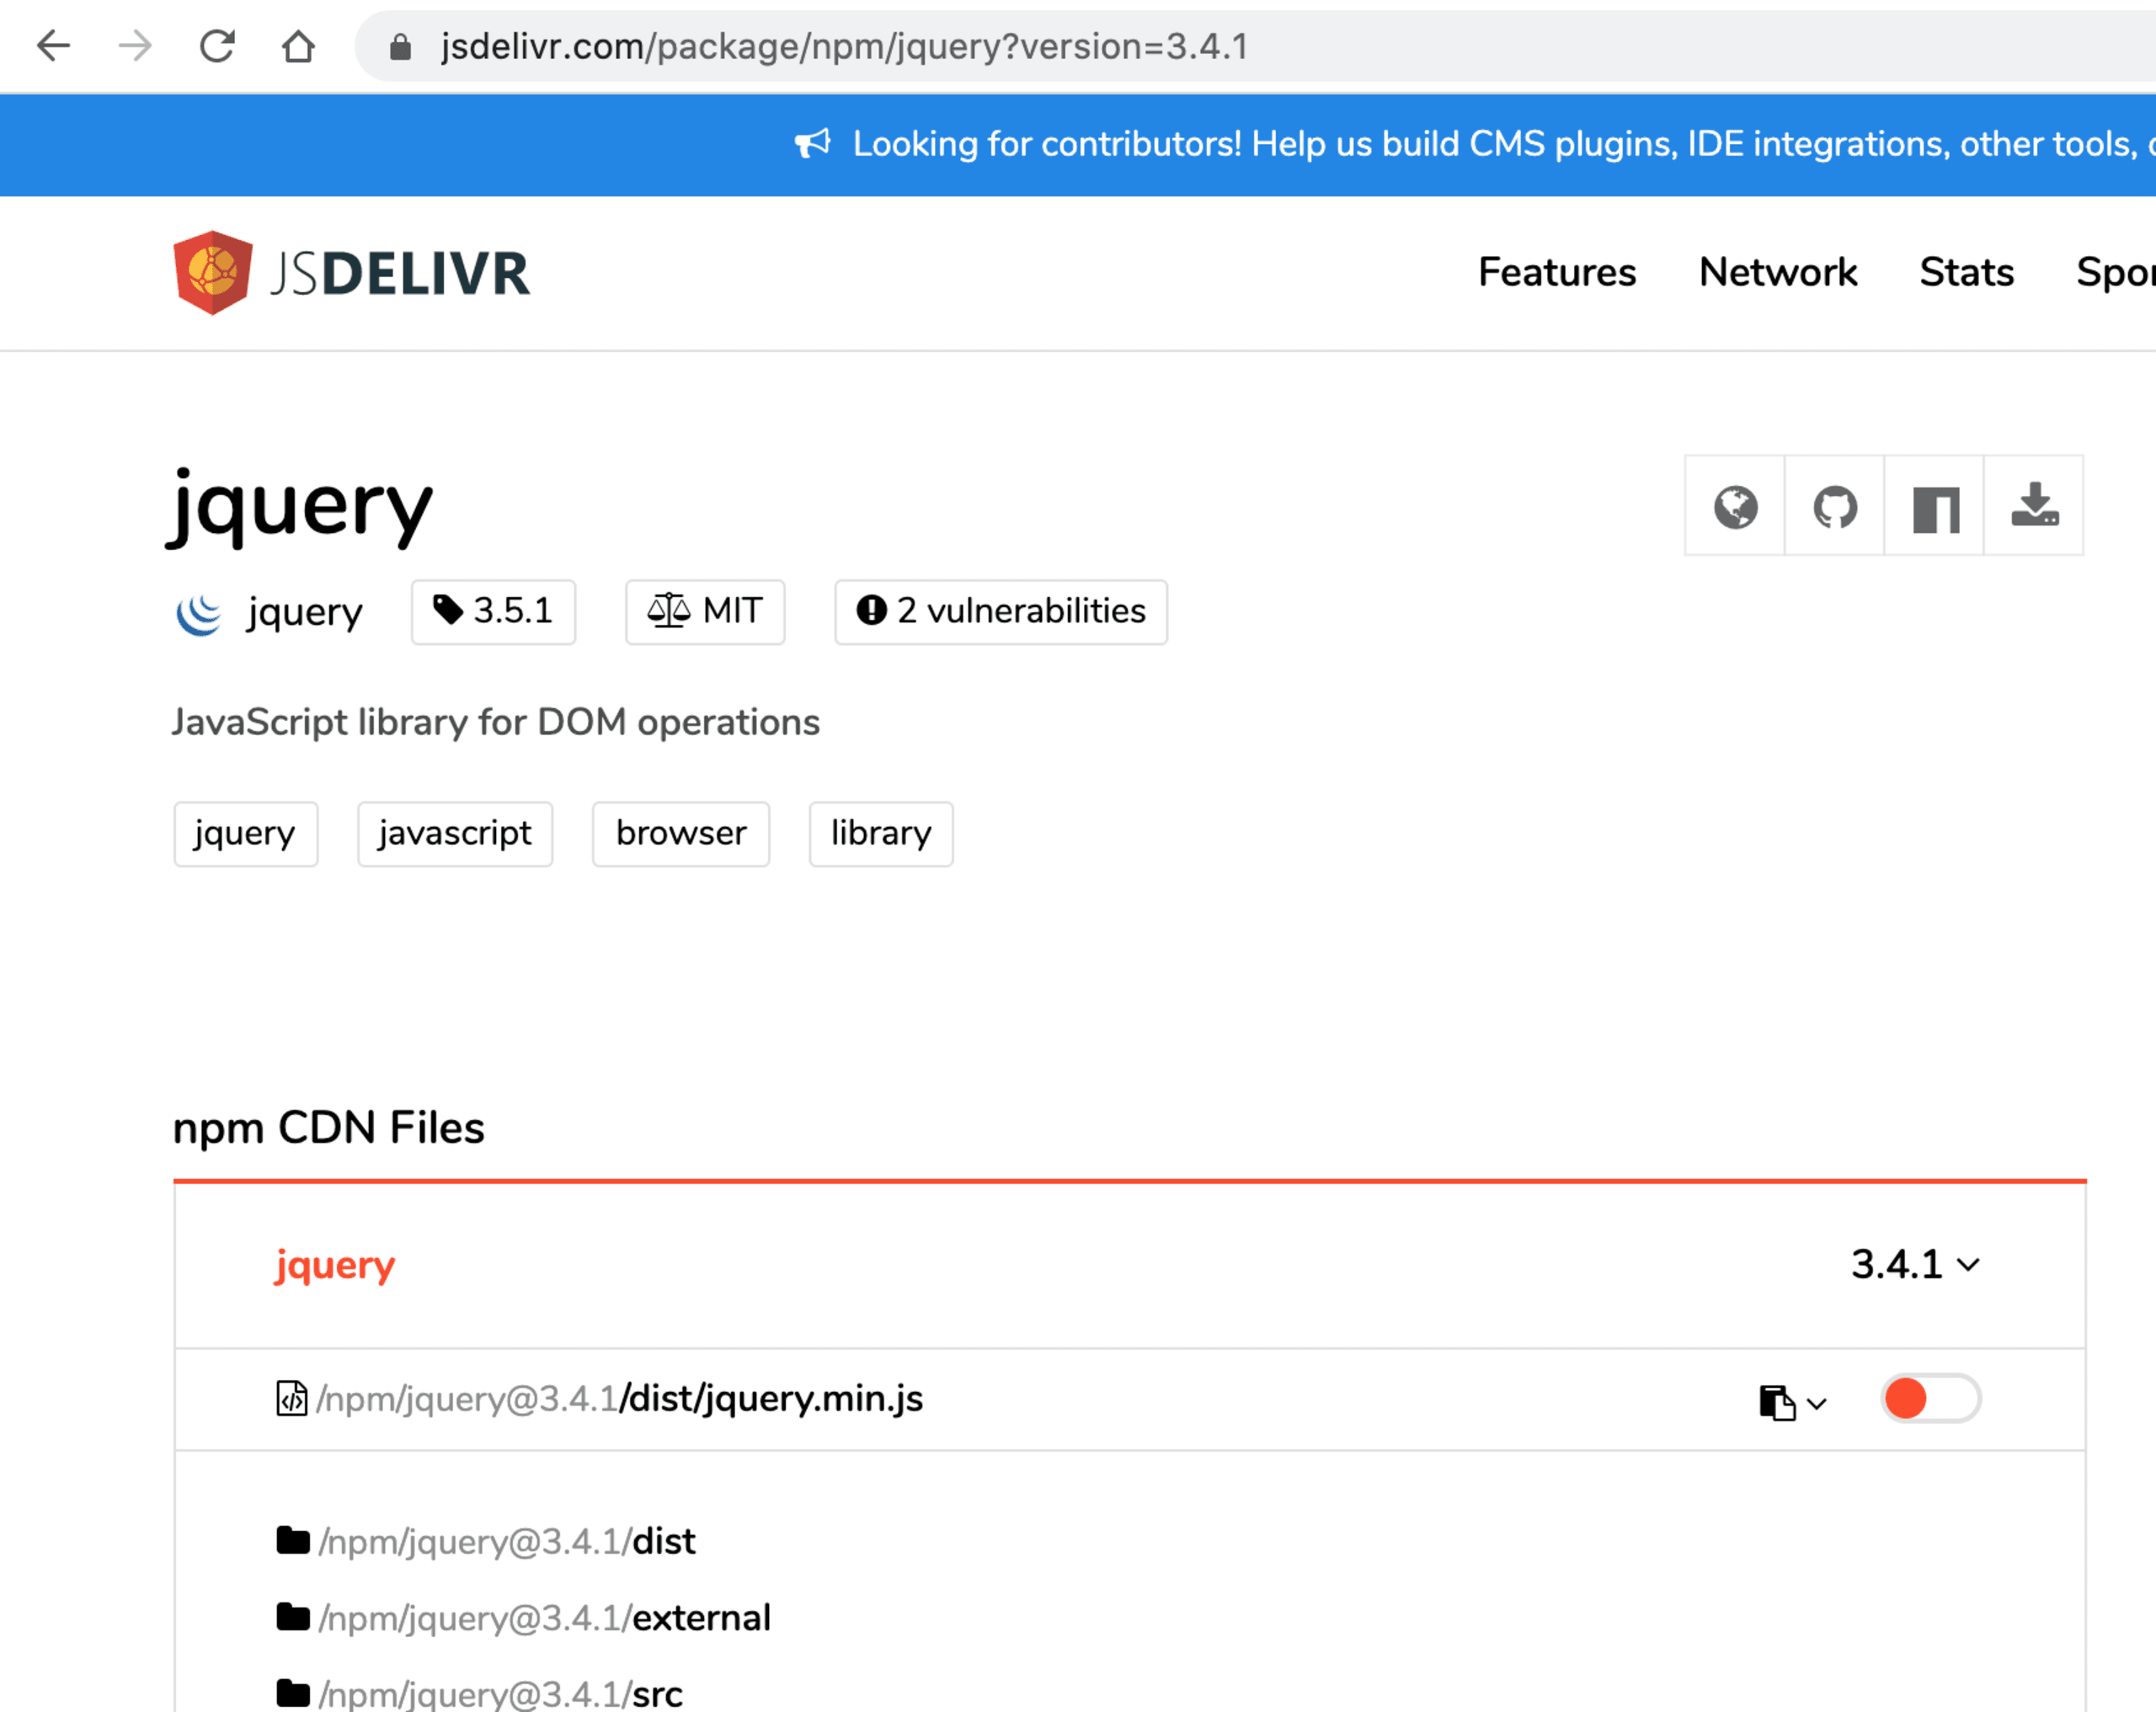
Al cambiar a la versión 3.4.1, verás de inmediato que el distintivo cambia a «2 vulnerabilidades». Al hacer clic en el distintivo, se abre la página de vulnerabilidades de Snyk para esa versión específica de la biblioteca, donde encontrarás más información sobre cada problema.
Con esta integración, buscamos poner a tu disposición nuestros conocimientos de seguridad para que a los desarrolladores les resulte más fácil responder adecuadamente ante los problemas de seguridad.
Pero no olvides que siempre puedes crear una cuenta gratuita de Snyk para mantener seguros tus proyectos de código abierto con la ayuda de nuestros conocimientos especializados en seguridad. ¿Por qué no lo pruebas ahora?
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


