El enfoque de Snyk para la investigación de seguridad de contenedores y la importancia relativa


14 de diciembre de 2020
0 minutos de lecturaLas vulnerabilidades en contenedores son difíciles de manejar: requieren comprender tanto la seguridad de Linux como la arquitectura de las imágenes de contenedor. Si dejamos de lado las vulnerabilidades que podrían aparecer en tu código, la mayoría de las que encuentras en los contenedores se relacionan con los paquetes del sistema operativo Linux y sus dependencias. Sin embargo, los contenedores suelen estar a cargo de los desarrolladores, que por lo general no son expertos en el mantenimiento de sistemas operativos. Además, estos paquetes no se actualizan como podrías actualizar un sistema operativo completo que se ejecuta en servidores. Nos complace anunciar una nueva función que ayuda a despejar las dudas al priorizar y corregir vulnerabilidades en contenedores: importancia relativa.
Importancia relativa e integridad de los datos en la seguridad de contenedores
La importancia relativa es un método que usa nuestro equipo de seguridad para evaluar la gravedad de las vulnerabilidades en los paquetes de contenedor. Si ya analizaste imágenes de contenedor basadas en Debian o Ubuntu con Snyk Container, hoy mismo puedes ver estos detalles. Pronto agregaremos estos datos para más distribuciones. En pocas palabras, la importancia relativa toma en cuenta las recomendaciones de los mantenedores de cada distribución y los investigadores de seguridad, y las incorpora a la evaluación de vulnerabilidades de Snyk Container. Esto es importante porque los paquetes de Linux suelen recibir una clasificación de vulnerabilidad de la NVD, pero como cada distribución crea y mantiene sus versiones de manera ligeramente distinta, sus mantenedores pueden evaluar de otra forma el riesgo de un paquete vulnerable. A esto lo llamamos importancia relativa.
En el ejemplo de abajo, puedes ver una vulnerabilidad de contenedor cuya clasificación original de la NVD es de gravedad ALTA. Sin embargo, el contenedor en cuestión usa paquetes de Debian y, debido a la manera en que Debian maneja el paquete _bash_shell en su distribución, los mantenedores de Debian clasifican la vulnerabilidad como SIN IMPORTANCIA, o de gravedad baja según las clasificaciones de Snyk. Esto se refleja en nuestra clasificación de gravedad (arriba a la izquierda) y también se usa para calcular la puntuación de prioridad (321), que se muestra a la derecha.
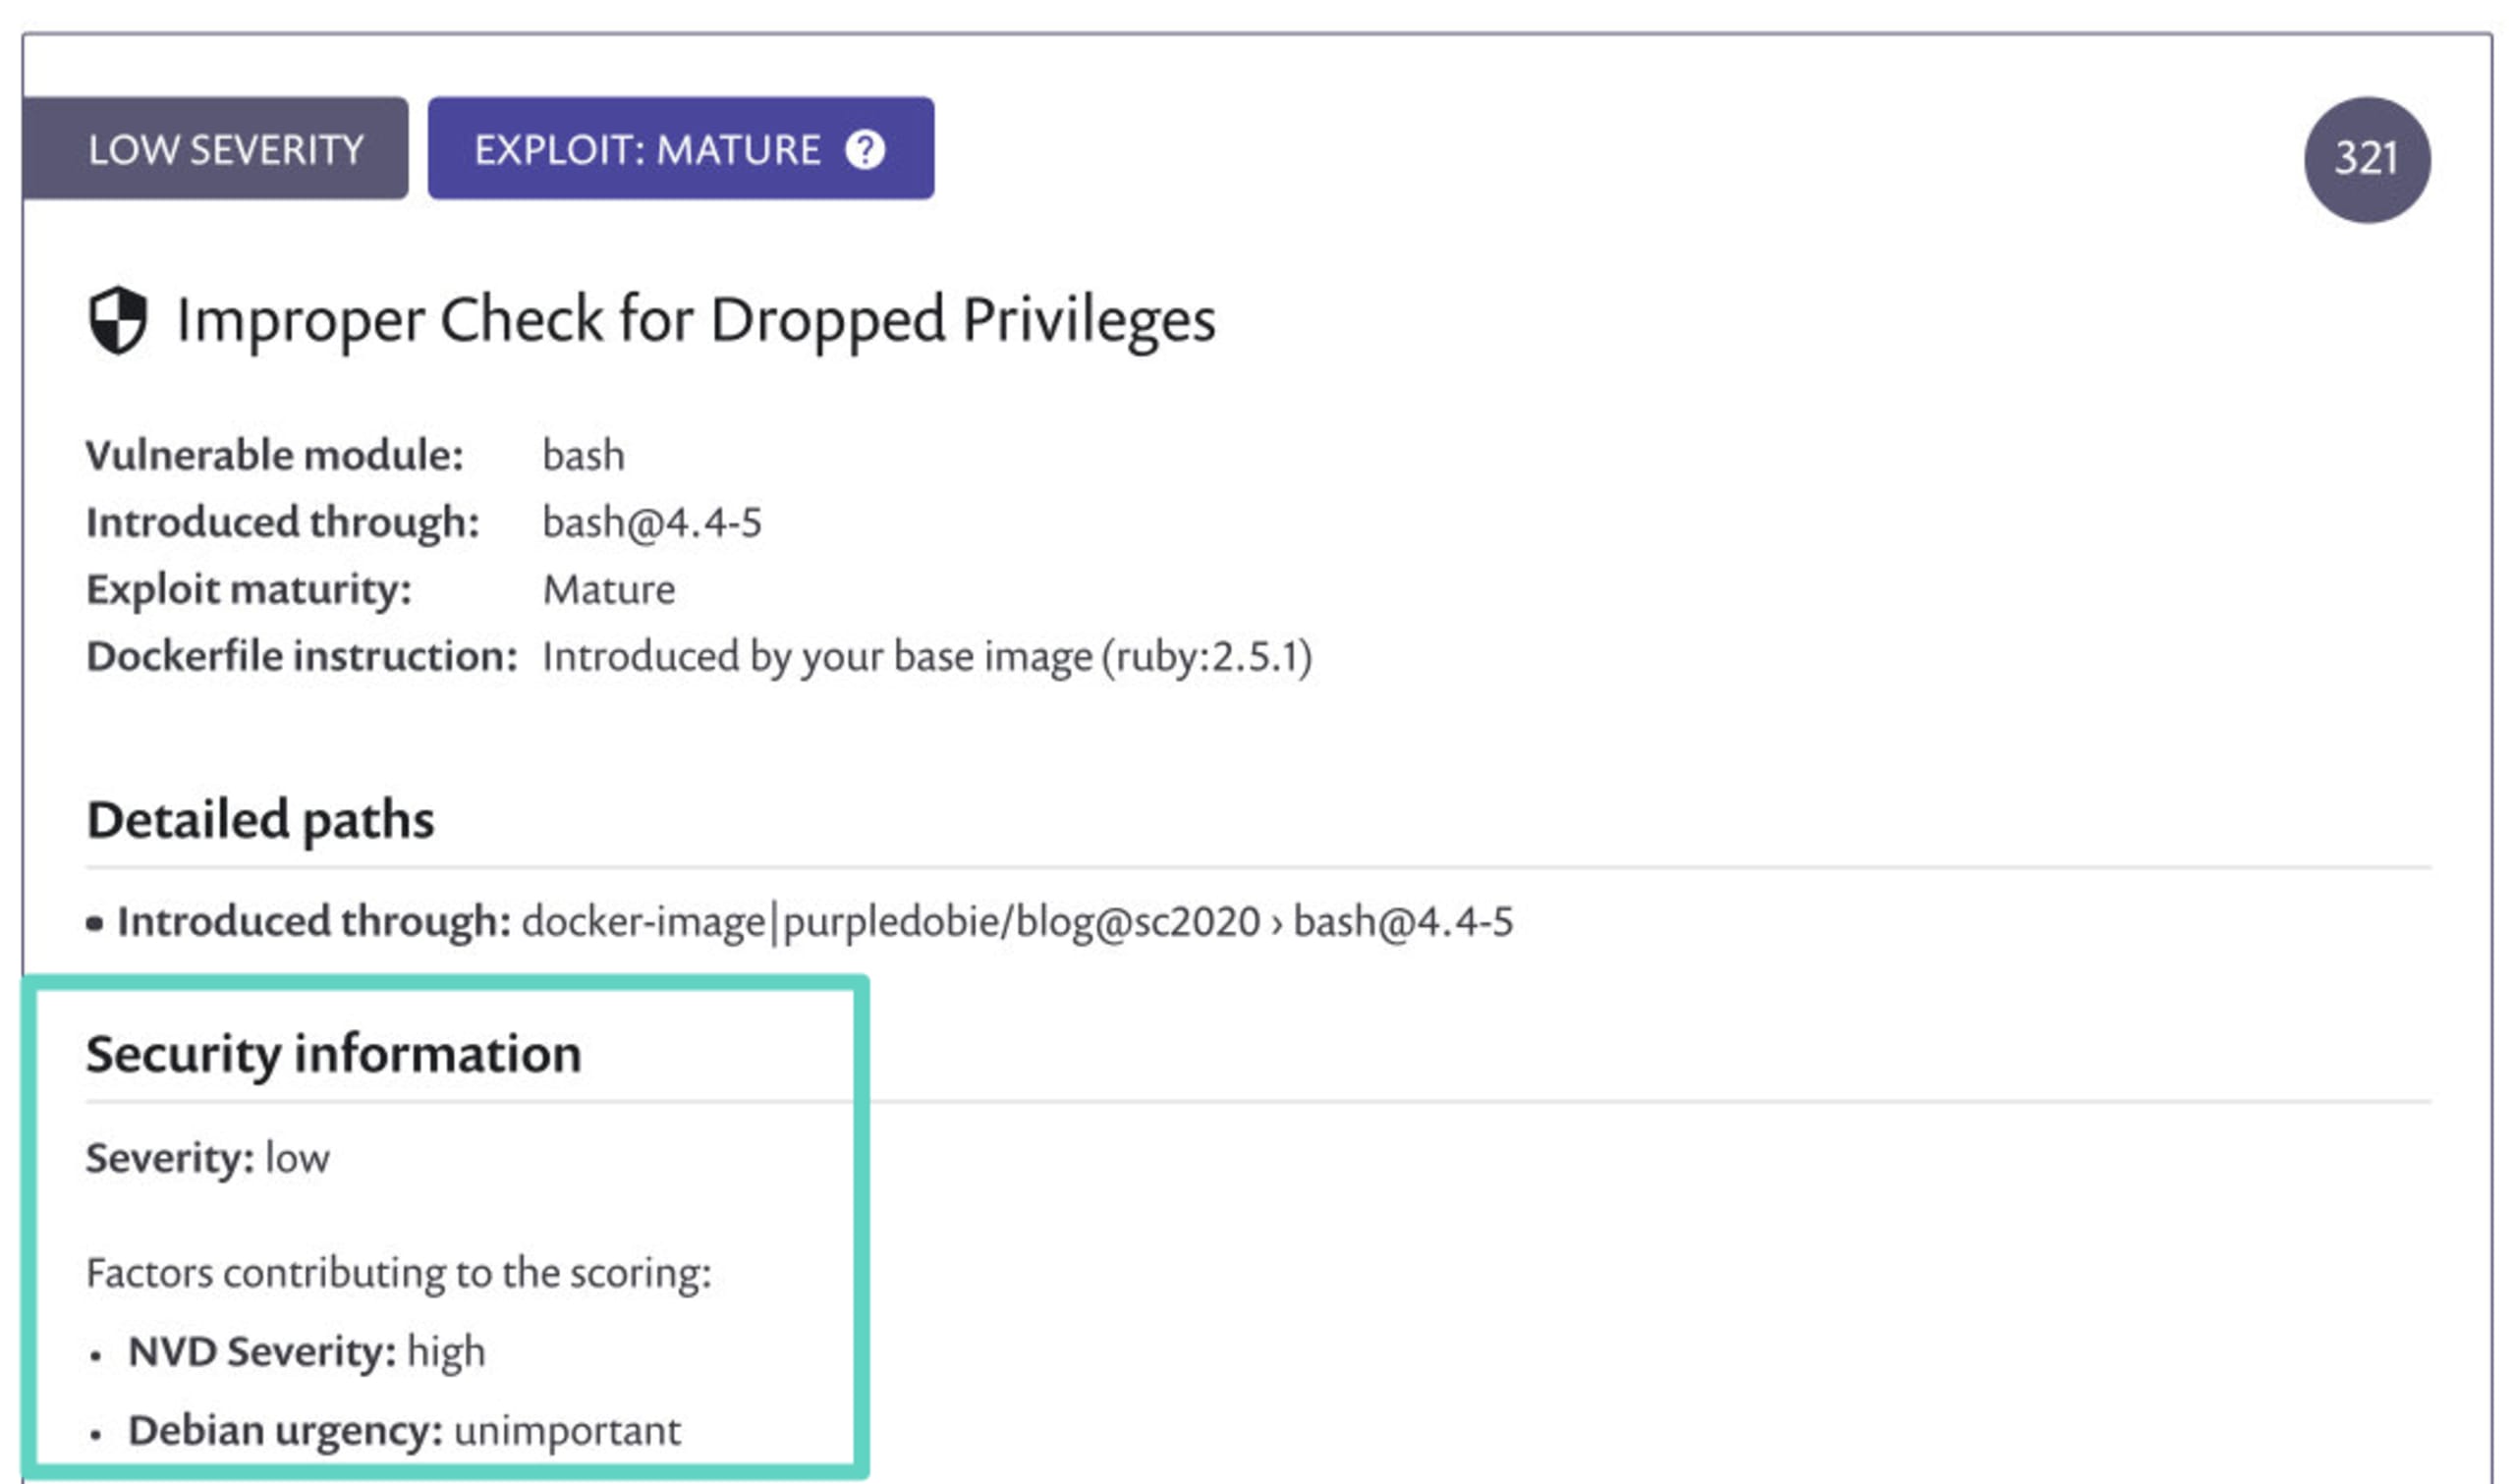
No tienes que hacer nada para habilitar esta nueva función. Ya está disponible tanto en la interfaz de usuario de Snyk como en la CLI, y Snyk Container aplica automáticamente la clasificación más adecuada para la vulnerabilidad. A continuación se muestra una versión reducida del resultado JSON de la CLI, donde aparecen severity, nvdSeverity, y relativeImportance.
Si te interesa saber cómo funcionan estos campos:
relativeImportance: es la clasificación de gravedad asignada por los mantenedores de la distribución, siempre que hayan evaluado la vulnerabilidad y le hayan asignado una clasificación. Snyk considera que las distribuciones ofrecen la información más precisa, así que esta es la gravedad que verás cuando esté disponible. Sin embargo, las distribuciones varían en la cantidad y los tipos de vulnerabilidades que evalúan. Si estos datos no están disponibles, usamos nvdSeverity.nvdSeverity: es la clasificación de gravedad original de la NVD para la vulnerabilidad. Este es el campo menos preciso si una distribución ya evaluó la vulnerabilidad. Por lo general, solo es útil para las organizaciones que tienen acuerdos de nivel de servicio muy estrictos basados específicamente en la NVD, o para aquellas que deben hacer coincidir la puntuación CVSS con la gravedad. Mostramos estos datos en el informe de vulnerabilidad para que conozcas el contexto de la clasificación de gravedad que mostramos. Si no hay una clasificación específica de la distribución, esta es la gravedad que verás.severity: es la gravedad que muestra Snyk. Si los mantenedores de la distribución evaluaron la vulnerabilidad y hay una clasificación de relativeImportance, te mostraremos esa clasificación y severity será equivalente a relativeImportance. Si la distribución no evaluó la vulnerabilidad, Snyk usa nvdSeverity para que no pases por alto problemas de gravedad alta o crítica solo porque la distribución no publicó sus propios datos.
En general, te recomendamos usar el campo predeterminado severity si utilizas nuestras API o el resultado JSON, porque hacemos el trabajo necesario para ofrecerte la clasificación de gravedad más precisa para tu imagen de contenedor. Los campos adicionales te dan más contexto para entender por qué una gravedad y una puntuación pueden diferir. Sin embargo, hemos visto que otros clientes tienen necesidades distintas y usan esos campos de otras maneras.
Un análisis más detallado del proceso de investigación de Snyk sobre vulnerabilidades en contenedores
Estos nuevos datos de relativeImportance son un ejemplo del arduo trabajo del equipo de investigación de seguridad de Snyk, para que tú no tengas que hacerlo. Cuando investigamos vulnerabilidades y buscamos que la información de seguridad sea útil para nuestros clientes, evaluamos nuestro trabajo según cuatro factores:
Integridad: ir más allá de una sola fuente de datos sobre vulnerabilidades, reunir datos de varias fuentes y complementarlos con nuestra propia investigación primaria
Oportunidad: reunir rápidamente todos los datos pertinentes y ponerlos a disposición de los usuarios finales
Precisión: reducir al mínimo los falsos positivos y los falsos negativos es fundamental para evitar perder tiempo o pasar por alto factores de riesgo importantes
Utilidad práctica: Snyk es una solución que usan tanto los equipos de seguridad como los desarrolladores, pero, por lo general, estos últimos son quienes se encargan de corregir los problemas que encontramos. Siempre tenemos esto en cuenta al decidir cómo presentar nuestros hallazgos.
Para abordar las vulnerabilidades en contenedores, es necesario comprender a fondo el mundo de Linux y los contenedores, destacar la información pertinente para los usuarios finales (por lo general, desarrolladores) y hacer que esa información sea útil durante el proceso de creación y mantenimiento de contenedores. En Snyk, nuestro equipo de investigación de seguridad se encarga de este arduo trabajo para que tú no tengas que hacerlo. ¡Regístrate gratis en Snyk y empieza a proteger tus contenedores!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.


