Resumen del panel de clientes de Black Hat Asia: cómo liderar la adopción de DevSecOps

Brian Piper
18 de septiembre de 2023
0 minutos de lecturaDevSecOps se basa en la colaboración: facilitar una sólida alianza entre los equipos de desarrollo y seguridad. Sin embargo, estos esfuerzos de colaboración no tendrán éxito sin el apoyo de los líderes. Los equipos de desarrollo y seguridad necesitan respaldo desde la dirección para establecer objetivos medibles, crear un pipeline de CI/CD seguro e impulsar una cultura DevSecOps.
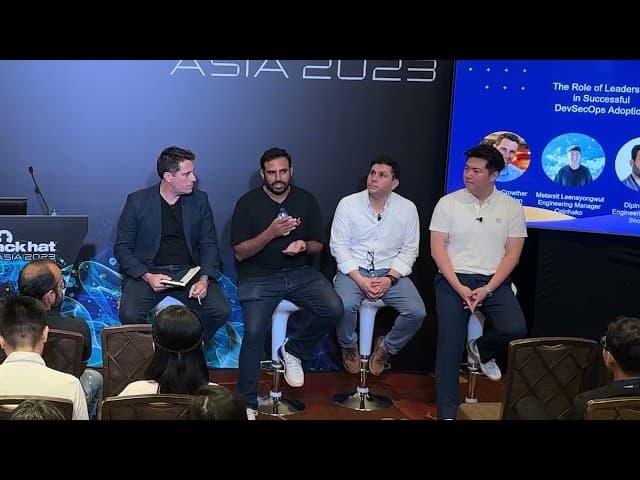
Tres expertos se reunieron en Black Hat Asia 2023 para conversar sobre cómo los líderes pueden contribuir a fomentar el éxito de la seguridad. En el panel participaron Pablo Reyes, líder de AppSec en Woolworths; Dipin Thomas, gerente de Ingeniería en Shopback; y Metarsit Leenayongwut, gerente de Ingeniería en Coinhako. Compartieron cinco consejos que los líderes pueden tener en cuenta al encabezar las iniciativas de DevSecOps de sus organizaciones.
Enfócate en hacer cambios graduales en la cultura
Según los panelistas, los líderes deben enfocarse en fomentar una cultura DevSecOps en toda la empresa. Pablo Reyes dijo: «La mayoría de las veces… nos enfocamos en las herramientas y en automatizar con scripts, y olvidamos lo más importante: las personas, la cultura… [Los líderes] deben demostrar su compromiso y empoderar la cultura de adopción de las prácticas de [DevSecOps]».
Pero, al establecer una cultura DevSecOps, los líderes deben recordar que el cambio lleva tiempo. Metarsit Leenayongwut dijo: «DevSecOps es un proceso vivo… es iterativo y puedes mejorarlo con el tiempo».
Establece una comunicación eficaz desde el principio
El éxito de DevSecOps también requiere una buena base de comunicación. Los líderes deben establecer ciclos de retroalimentación y procurar implementar las iniciativas de manera estratégica. Según Dipin, comunicarse con las partes interesadas correctas por los canales adecuados permite «que todos estén alineados. Eso es lo importante. Después, cuando implementamos herramientas, todo fluye… Esto también garantiza que tengamos las prácticas de [comunicación] adecuadas. Podemos darles retroalimentación a los desarrolladores más rápido y asegurarnos de que todo esté bien».
También es esencial adaptar la comunicación a cada grupo de partes interesadas. Por ejemplo, los CISO suelen querer información sobre los tipos de vulnerabilidades detectadas y cuánto tiempo toma corregirlas. En cambio, la gerencia quiere conocer la tasa de adopción de DevSecOps y saber si los desarrolladores están satisfechos con las herramientas elegidas. Los equipos de desarrollo quieren pruebas de que las prácticas de DevSecOps les aportarán valor y mejorarán sus flujos de trabajo actuales. Dipin recomienda que los equipos de seguridad trabajen en estrecha colaboración con los equipos de ingeniería y los inviten a «probar» las capacidades de las herramientas de seguridad a pequeña escala. Esta experiencia directa es una excelente manera de demostrar el valor de DevSecOps.
Recopila las métricas adecuadas
A veces parece que cada persona tiene una definición distinta del «éxito de DevSecOps». Los líderes deben lograr que todos estén alineados mediante el establecimiento de objetivos concretos y parámetros de referencia. Los panelistas recomiendan enfocarse en datos tangibles, como la tasa de adopción, la satisfacción de los desarrolladores, la cantidad de vulnerabilidades y los falsos positivos.
El equipo de Woolworths también analiza métricas relacionadas con el proceso de compilación de aplicaciones y corrección de vulnerabilidades. El equipo de Pablo se plantea preguntas como: «¿Con qué frecuencia compilamos? ¿Y cuál es la causa de fallas en nuestros pipelines de compilación?… ¿Con qué frecuencia implementamos? Otra pregunta es: “Si hay un error, ¿cuánto tiempo nos toma recuperarnos o dejar todo como estaba?”»
Estas métricas permiten que los equipos de seguridad de aplicaciones e ingeniería midan el éxito. También ayudan al equipo directivo a mantenerse al tanto y observar las mejoras con el tiempo.
Haz que la seguridad sea facilitadora, no auditora.
En décadas pasadas, los profesionales de seguridad abordaban la corrección de vulnerabilidades con una mentalidad de «lista de verificación». Para facilitar el éxito de DevSecOps, los equipos directivos deben animar a sus expertos en seguridad a convertirse en facilitadores. Los equipos de seguridad deben eliminar cualquier obstáculo que impida que los desarrolladores participen plenamente en las iniciativas de seguridad.
Según Metarsit, una manera de fomentar esta cultura facilitadora es «integrar siempre las herramientas de seguridad de principio a fin… muchas personas han escuchado historias de terror sobre equipos de seguridad que llegan con un gran archivador de vulnerabilidades y dicen: “Van a corregir estas mil vulnerabilidades”. Pero, al [integrar las herramientas] y colaborar, todos pueden participar en la corrección».
Aborda el proceso con capacidad de adaptación y flexibilidad
Si hay algo que tienen en común los programas de DevSecOps de distintas empresas, es que son impredecibles. Todos los líderes deben estar preparados para adaptarse y responder a lo inesperado. Metarsit cree que la característica de un buen líder es la capacidad de adaptación: mantener la apertura a nuevas ideas y abordar DevSecOps con una mentalidad de mejora continua. Dijo: «Cada día habrá nuevas herramientas, tecnologías y metodologías. Entiéndelas y mantente abierto a ellas».
Los líderes también deben considerar contratar a personas con esta misma mentalidad. Pablo dijo: «Al contratar, asegúrense de que las habilidades interpersonales formen parte de los criterios de selección… deben ser muy flexibles y estar dispuestos a aceptar los fracasos».
Conoce más sobre cómo liderar iniciativas de DevSecOps
Aunque implementar prácticas exitosas de DevSecOps requiere el apoyo de toda la organización, el equipo directivo marca la pauta para todo el proceso. Para escuchar más consejos de liderazgo de los expertos de Woolworths, Shopback y Coinhako, mira la presentación completa. Además, visita el centro de conocimiento de DevSecOps de Snyk para aprender más sobre la seguridad en las cadenas de suministro de software actuales.