Anunciamos una nueva integración de Snyk AppRisk con Orca Security

11 de septiembre de 2024
0 minutos de lecturaNos entusiasma anunciar una nueva integración de Snyk AppRisk con Orca Security, que reúne lo mejor de dos mundos: la seguridad de aplicaciones de Snyk, valorada por desarrolladores y confiable para los equipos de seguridad, y la seguridad líder en la nube de Orca.
Esta integración es una gran noticia para las organizaciones que buscan alinearse con DevSecOps y fortalecer la colaboración entre los equipos de desarrollo y seguridad. Al combinar la plataforma de seguridad para desarrolladores de Snyk con la sólida seguridad y visibilidad en la nube de Orca, los equipos pueden trabajar en conjunto para identificar, priorizar y mitigar eficazmente los principales riesgos para el negocio, y así acelerar los ciclos de desarrollo y hacerlos más seguros.
Veamos por qué es importante esta integración, cómo funciona y cómo puedes empezar a usarla hoy mismo.
El valor de combinar AST centrado en los desarrolladores con visibilidad en tiempo de ejecución
A medida que las aplicaciones se vuelven más complejas y el desarrollo se acelera con DevOps, la nube y la IA, cada vez es más difícil identificar los riesgos reales para el negocio y priorizar su corrección. Esto puede dar lugar a una asignación inadecuada de recursos y a medidas de seguridad demasiado estrictas, lo que frustra a los desarrolladores y obstaculiza el progreso. Para fomentar la colaboración entre los equipos de seguridad y desarrollo, un pilar de cualquier programa moderno de seguridad de aplicaciones, es esencial compartir una visión más completa del riesgo de las aplicaciones.
Snyk AppRisk, nuestra solución de gestión de la postura de seguridad de aplicaciones (ASPM) centrada en los desarrolladores, aborda este desafío al ofrecer una visibilidad integral de las aplicaciones. Al combinar un contexto completo de las aplicaciones con una vista consolidada de las vulnerabilidades, Snyk AppRisk permite a los equipos evaluar el riesgo con mayor precisión. Un componente clave es entender cómo se ejecuta la aplicación en producción, lo que ayuda a priorizar las vulnerabilidades según el riesgo real para el negocio, no el percibido. La nueva integración que anunciamos hoy permite a los clientes de Snyk y Orca usar este contexto de tiempo de ejecución para distinguir entre las vulnerabilidades y los activos de aplicaciones que están implementados y activos en tiempo de ejecución y los que no.
Es fundamental aprovechar este contexto amplio de las aplicaciones para orientar las acciones de los desarrolladores con prioridades claras y recomendaciones de corrección, desde el inicio y durante todo el ciclo de desarrollo. Esto no es posible si los desarrolladores deben usar herramientas de seguridad demasiado lentas, imprecisas o difíciles de integrar. Aunque estas herramientas pueden ser suficientes para cumplir con requisitos normativos o de cumplimiento, no permiten que los desarrolladores prevengan y corrijan vulnerabilidades de forma proactiva. Al combinar las herramientas de seguridad de Snyk, fáciles de usar para desarrolladores, con una comprensión integral de la aplicación, los desarrolladores obtienen el contexto que necesitan para entender por completo el riesgo de cada vulnerabilidad y la prioridad que le asigna el equipo de seguridad. Así, se agiliza la corrección y mejora la colaboración entre ambos equipos.
Cómo configurar la integración de Snyk AppRisk y Orca
La integración entre Snyk y Orca está diseñada para ser sencilla y fácil de usar. Para configurarla, ve a la página Integrations en Snyk AppRisk y selecciona Orca Security (disponible solo para clientes de Snyk AppRisk Pro). Completa la información requerida. Como se muestra a continuación, necesitarás un token de API de Orca:
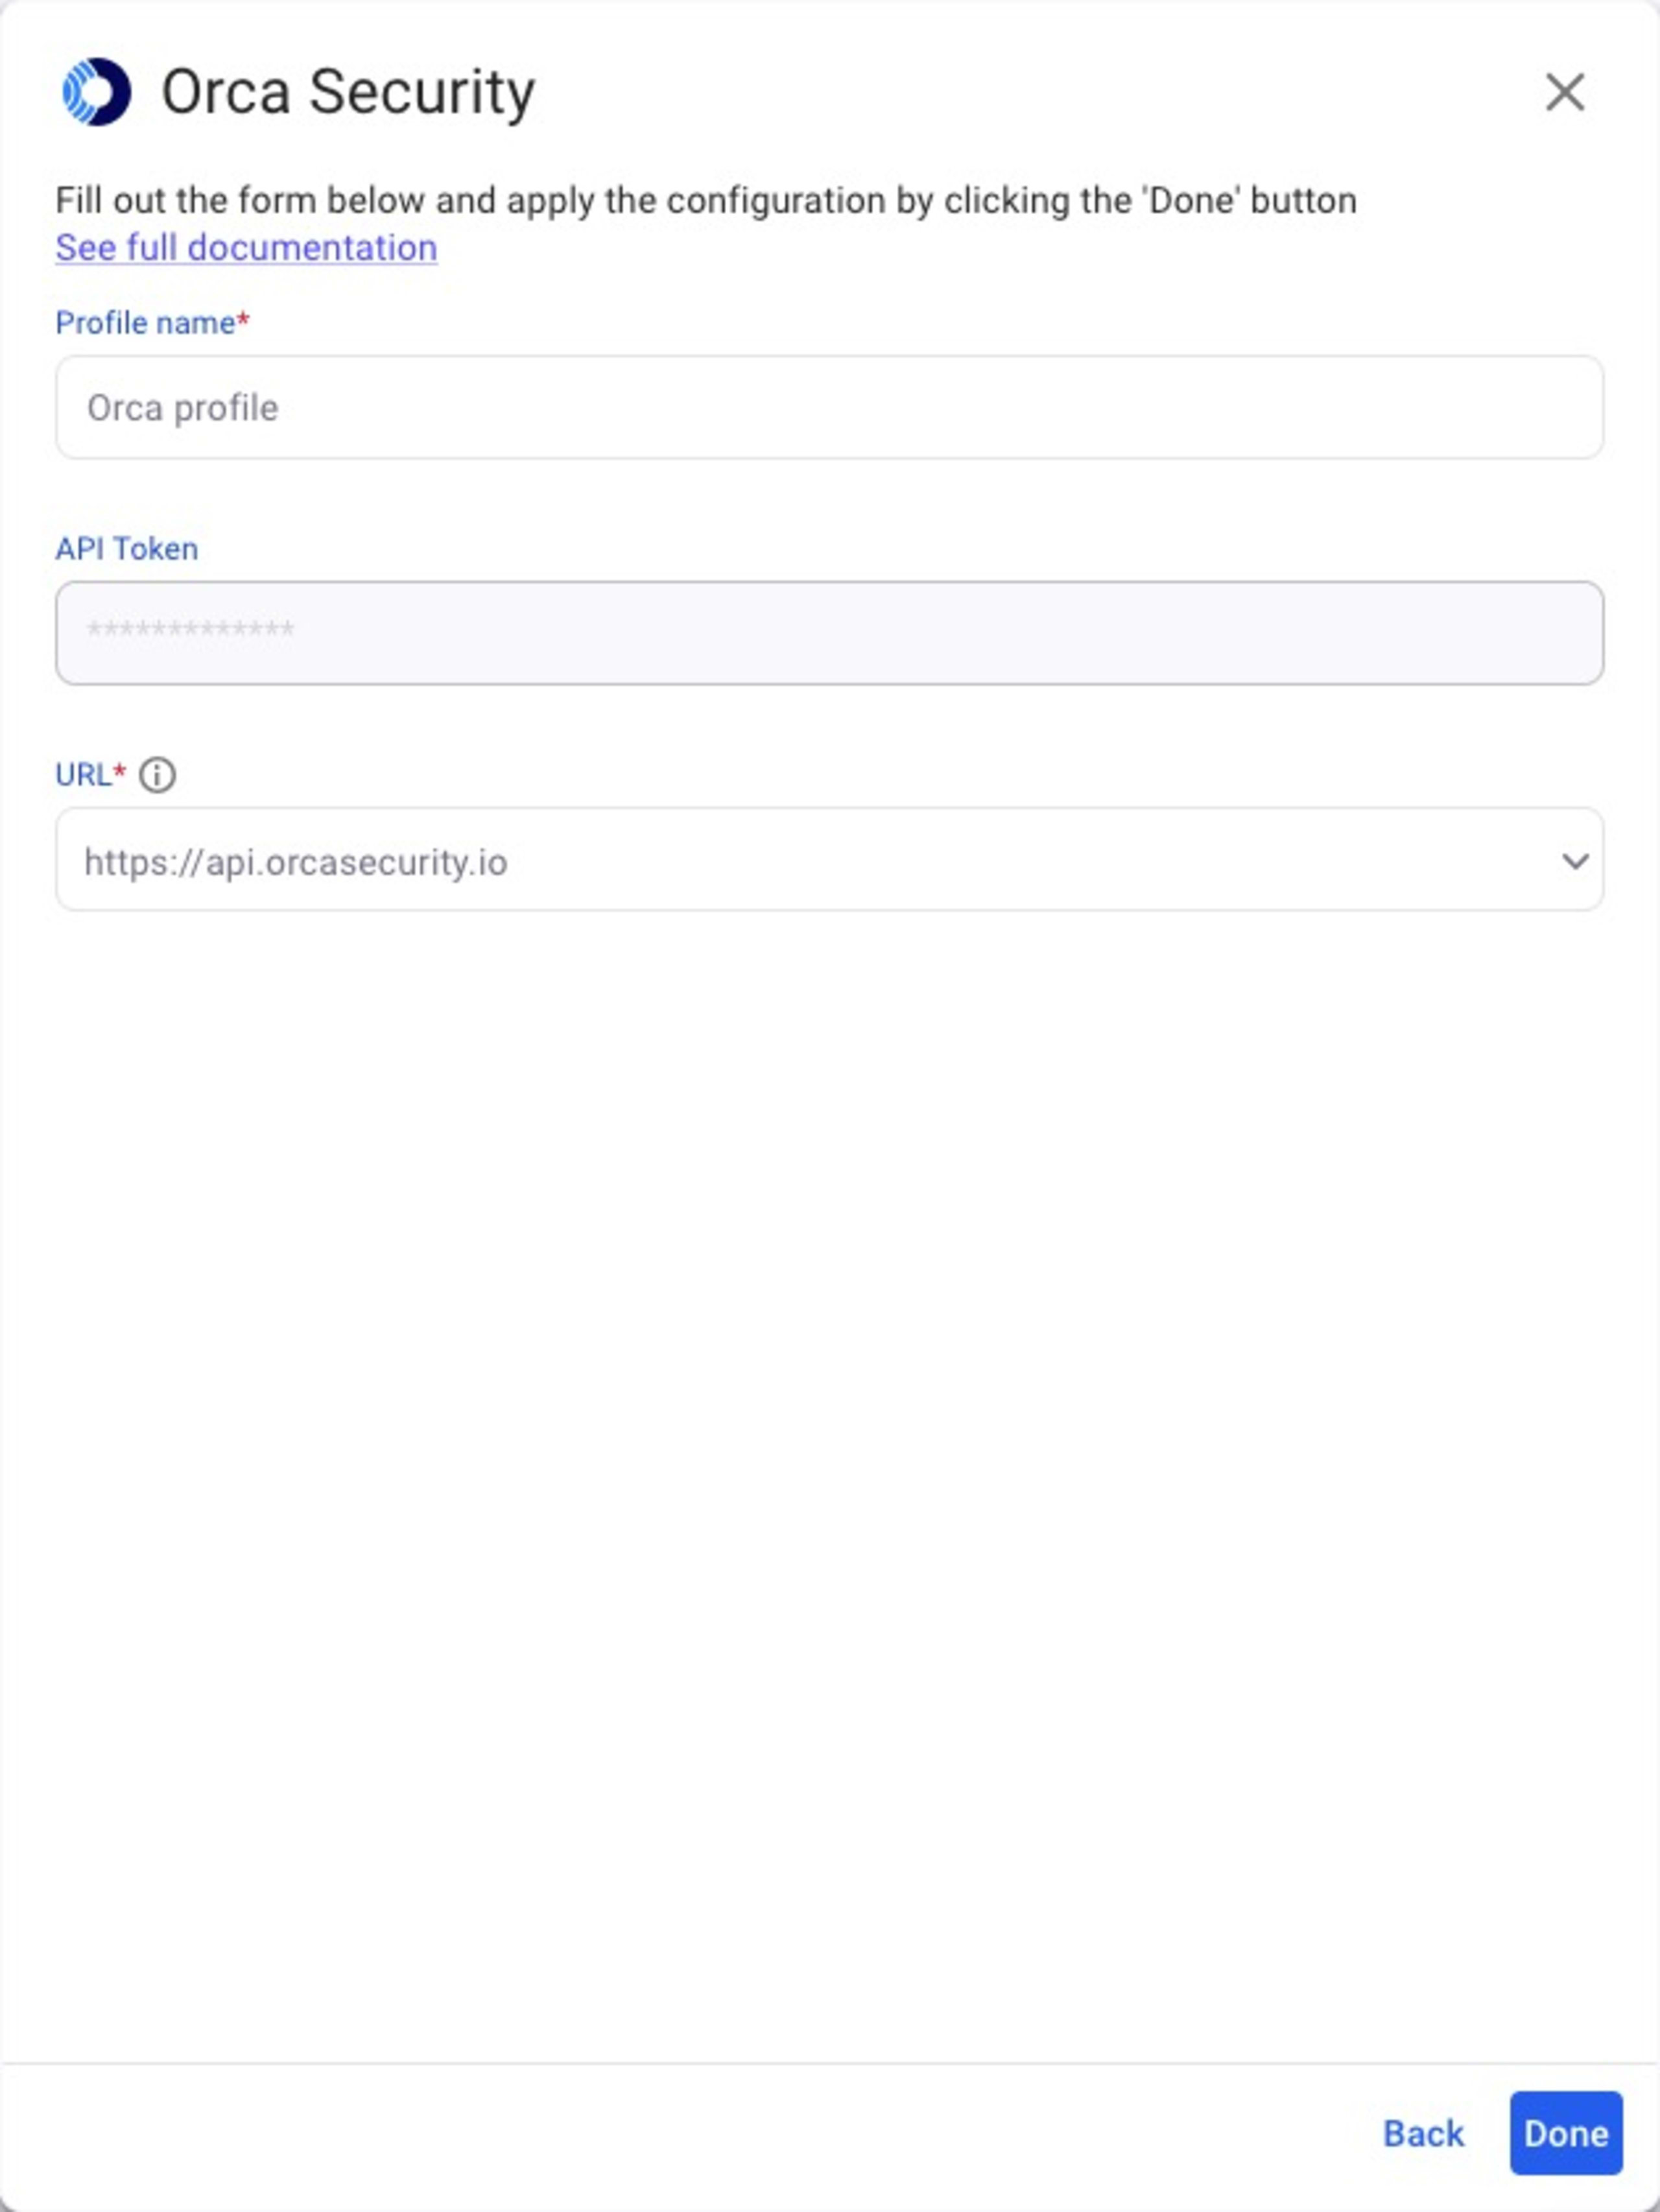
Una vez configurada la integración, los clientes de Snyk y Orca pueden aprovechar lo mejor de ambas plataformas para obtener una mayor visibilidad del riesgo de las aplicaciones y agilizar los flujos de trabajo de priorización y corrección.
Cómo usar el contexto de tiempo de ejecución de Orca en Snyk AppRisk
Para los usuarios de Snyk AppRisk Pro, el contexto de tiempo de ejecución de Orca mejora dos flujos de trabajo clave de gestión de riesgos: la gestión de la cobertura y la priorización.
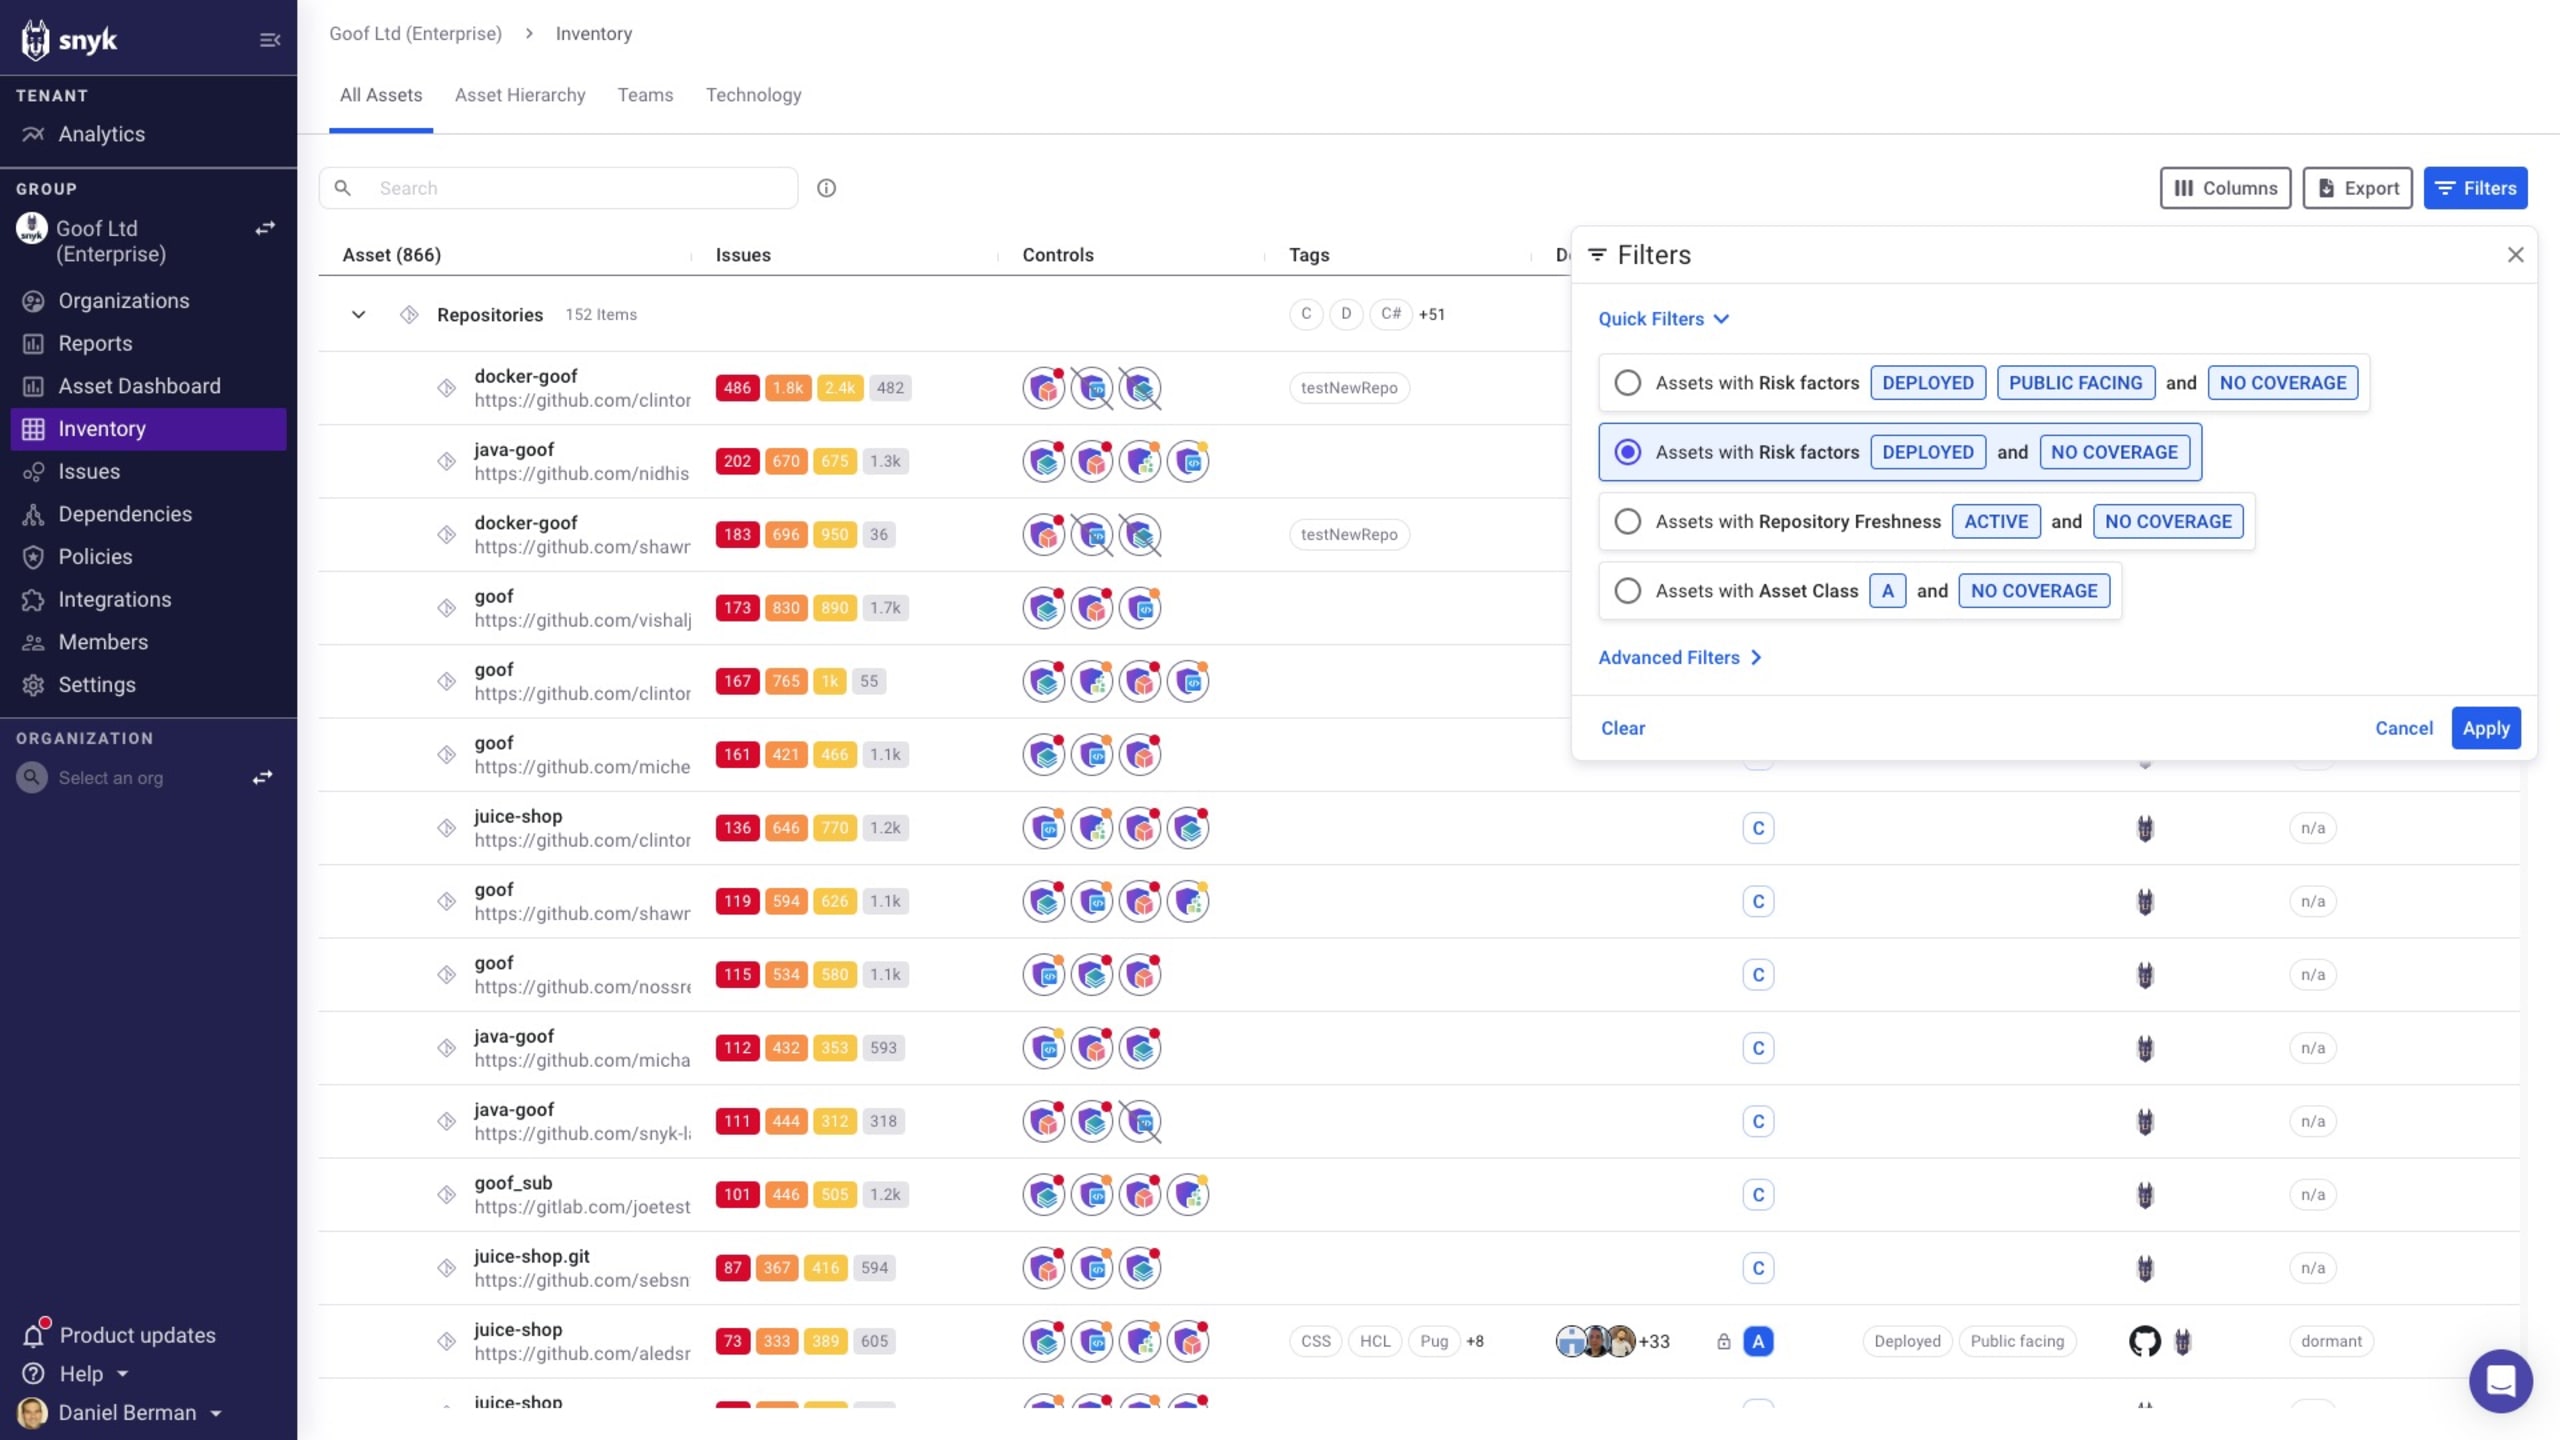
Las capacidades de descubrimiento de activos de Snyk AppRisk ayudan a los usuarios a obtener una vista de los distintos activos de aplicaciones que las herramientas AST de Snyk protegen —o deben proteger—, incluidos repositorios de código, paquetes y, por supuesto, imágenes de contenedores.
La nueva integración con Orca enriquece el inventario de activos con información sobre las cargas de trabajo en ejecución. Esto permite a los usuarios aprovechar el inventario de activos y los datos de tiempo de ejecución para identificar rápidamente los contenedores implementados en tiempo de ejecución que no están protegidos según lo requerido por las herramientas AST de Snyk.
En la página Issues, puedes aprovechar el contexto de tiempo de ejecución de Orca para mejorar la priorización. Usa el embudo y los filtros para identificar rápidamente las vulnerabilidades que Orca y Snyk han asociado con un contenedor implementado y que, por lo tanto, representan un mayor nivel de riesgo.
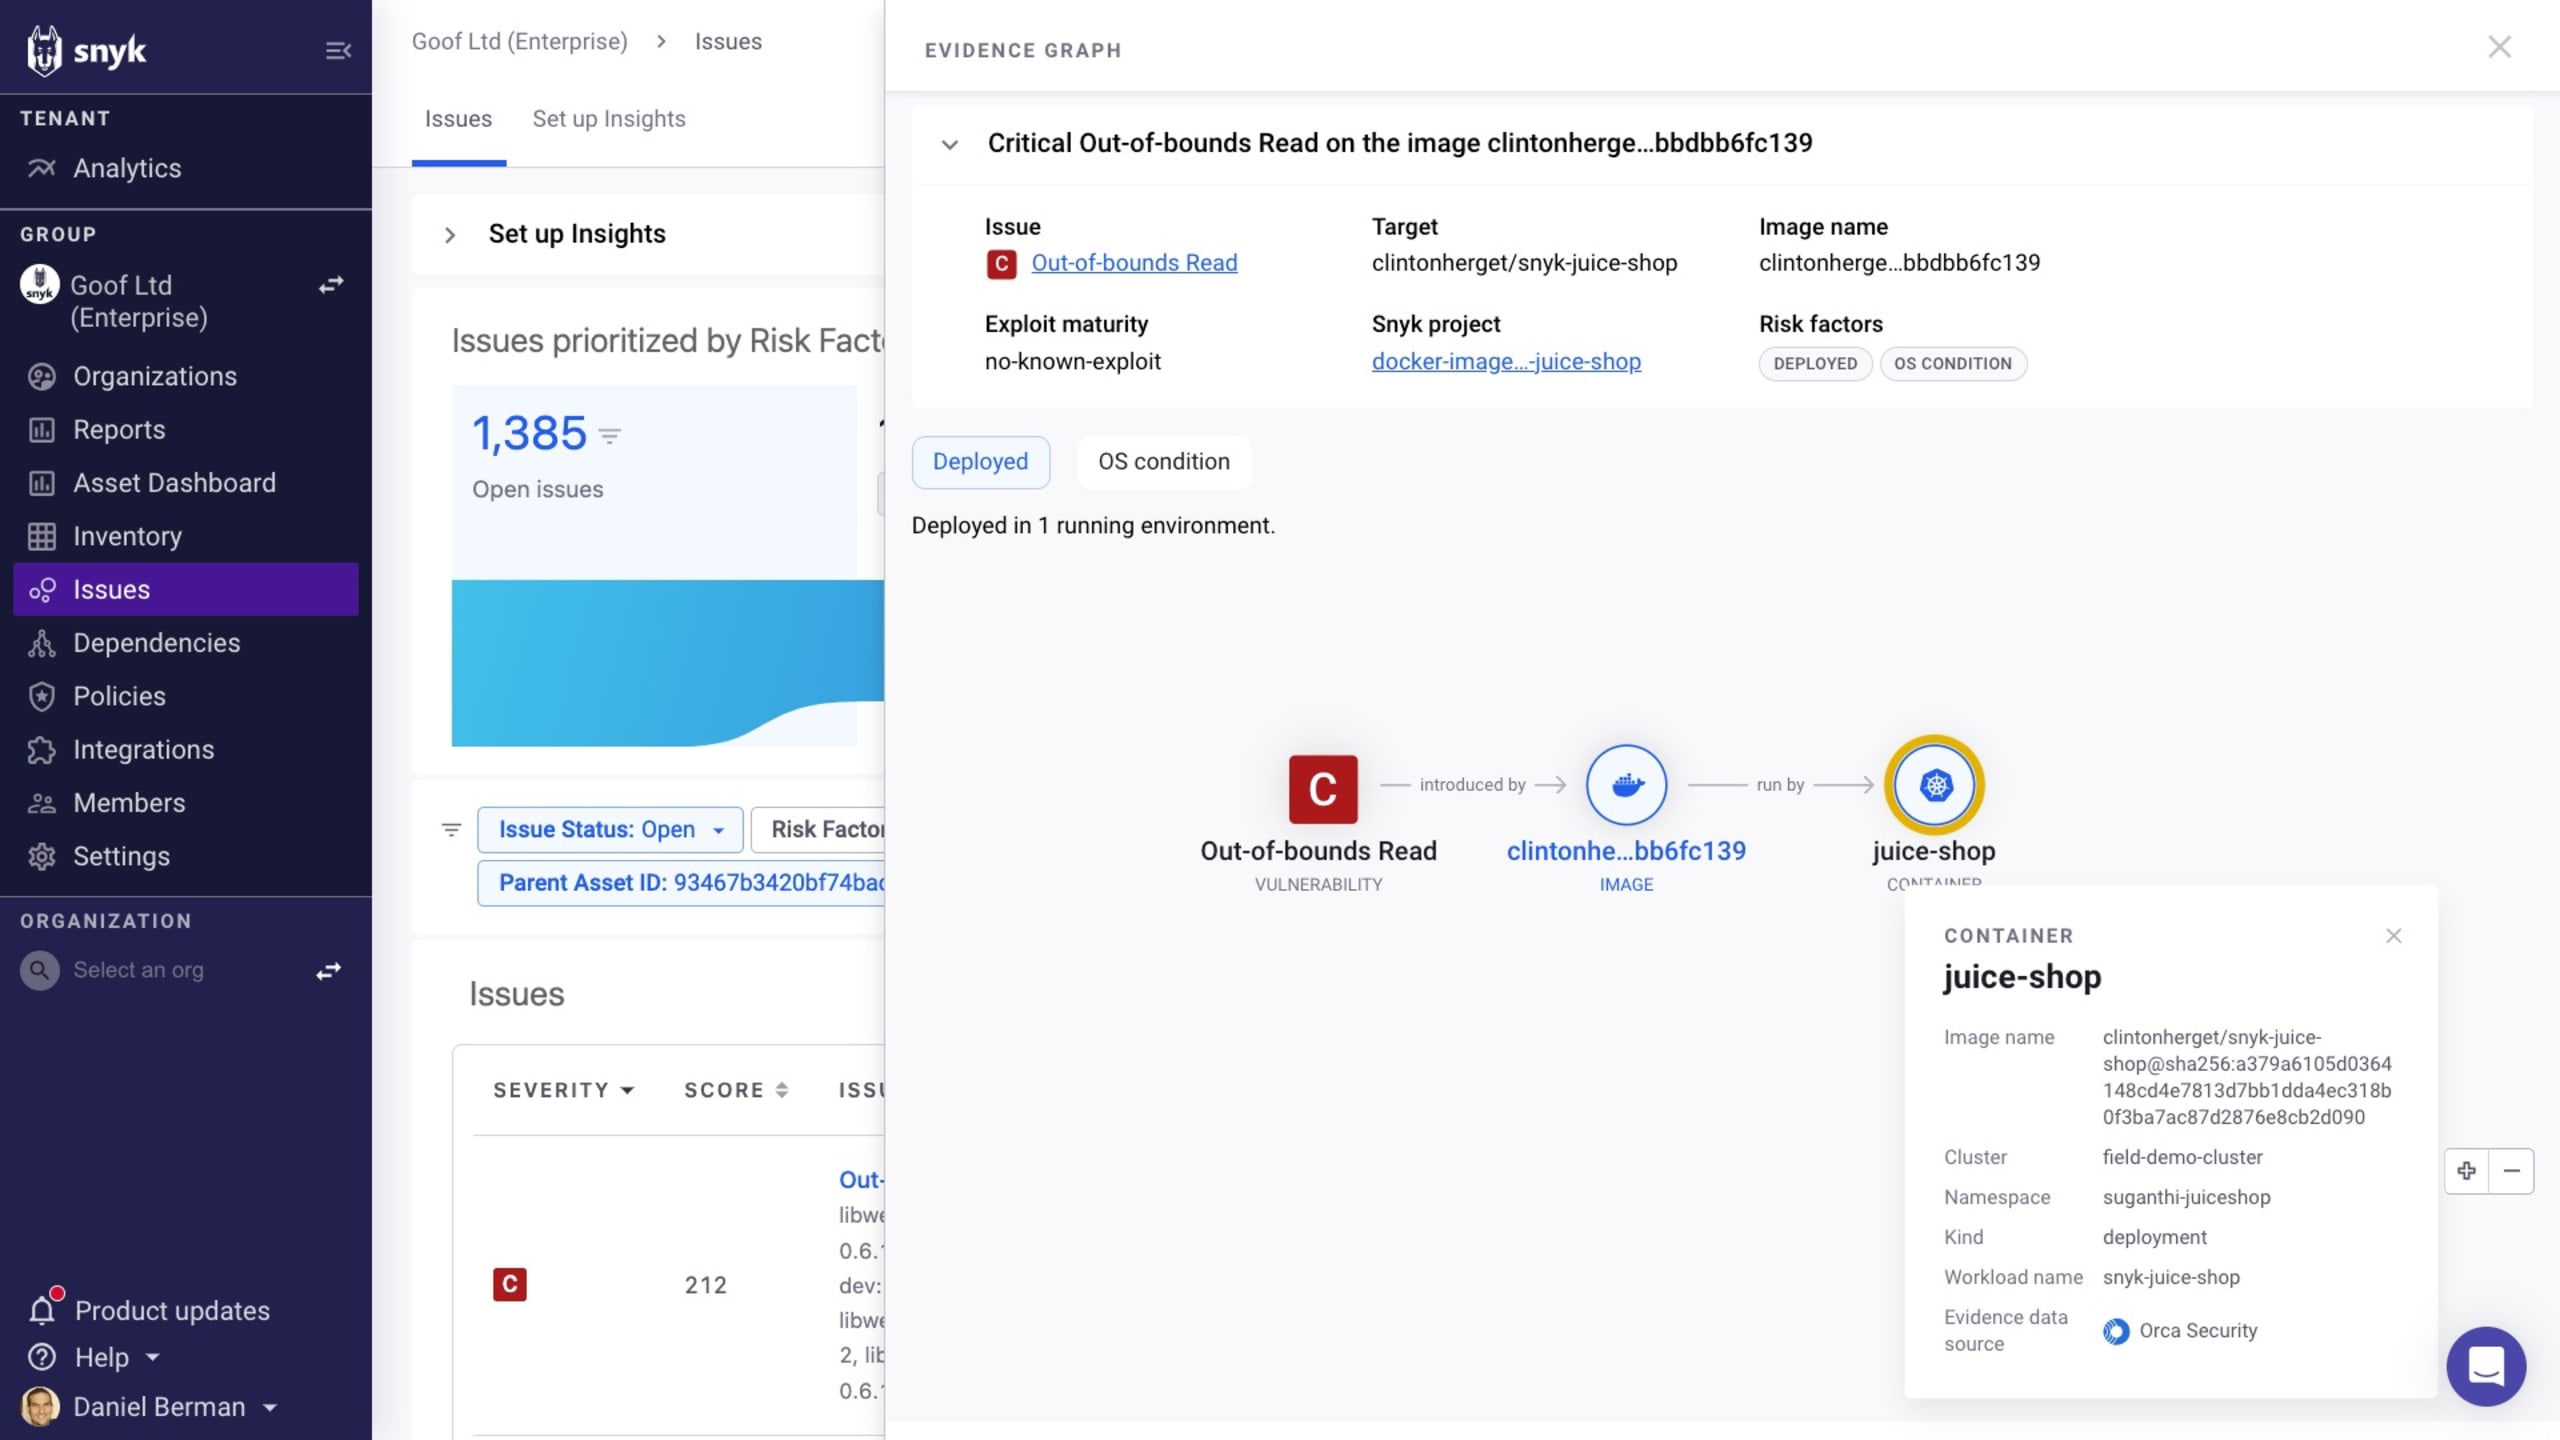
Una vez identificada, la incidencia se puede enviar a los equipos de desarrollo para que la corrijan, junto con el contexto que necesitan para determinar la prioridad, identificar el origen y aplicar una solución rápida.
Cómo usar los hallazgos de AST de Snyk en Orca
La plataforma de Orca Security ofrece a sus clientes una visibilidad sin precedentes de los riesgos en la nube, como errores de configuración de infraestructura, vulnerabilidades en cargas de trabajo y aplicaciones, exposición de API y datos, entre otros. Además, Orca permite rastrear los riesgos desde los entornos de nube hasta el código de origen almacenado en repositorios git, para que los equipos de desarrollo y seguridad entiendan rápidamente el origen de las vulnerabilidades o los errores de configuración y puedan mitigar los riesgos eficazmente.
Otra integración entre Orca Security y Snyk permite correlacionar los contenedores en ejecución y sus riesgos asociados directamente con los proyectos de Snyk correspondientes dentro de la plataforma de Orca. De esta manera, un usuario puede ver un contenedor implementado en un entorno de ejecución y rastrear el riesgo hasta Snyk.
Impulsa DevSecOps con Snyk
Supera la complejidad de las aplicaciones y las alucinaciones de la IA, y fomenta la colaboración entre los equipos de desarrollo y seguridad con las perspectivas de Snyk y Accenture.


