Seguridad de aplicaciones de 360 grados con Snyk

Soumen Mukherjee
24 de abril de 2024
0 minutos de lecturaEl desarrollo de aplicaciones es un proceso de varias etapas. La aplicación pasa por distintas etapas, cada una con su propio enfoque. Sin embargo, la seguridad de las aplicaciones, también conocida como AppSec, es constante en todas ellas.
Por ejemplo, se espera que el código sea seguro cuando un desarrollador lo escribe. Del mismo modo, los artefactos en los que se trabaja o que se generan como resultado final de las distintas etapas también deben ser seguros.
En estos casos, una pesadilla para las empresas es tener que lidiar con una gran cantidad de herramientas y plataformas, cada una con una función específica dentro del control de seguridad de una etapa. Tener varias herramientas diferentes no solo es prohibitivamente costoso, sino que también plantea un desafío para el equipo de TI en la administración y gobernanza de los activos. Además, tener varias herramientas implica múltiples integraciones durante el proceso de compilación, lo que lo ralentiza aún más o agrega ciclos adicionales. A la comunidad de desarrolladores tampoco le gusta esta situación, ya que usar varias herramientas significa trabajar en distintas ventanas, y cada una tiene su propia curva de aprendizaje y problemas de acceso y colaboración.
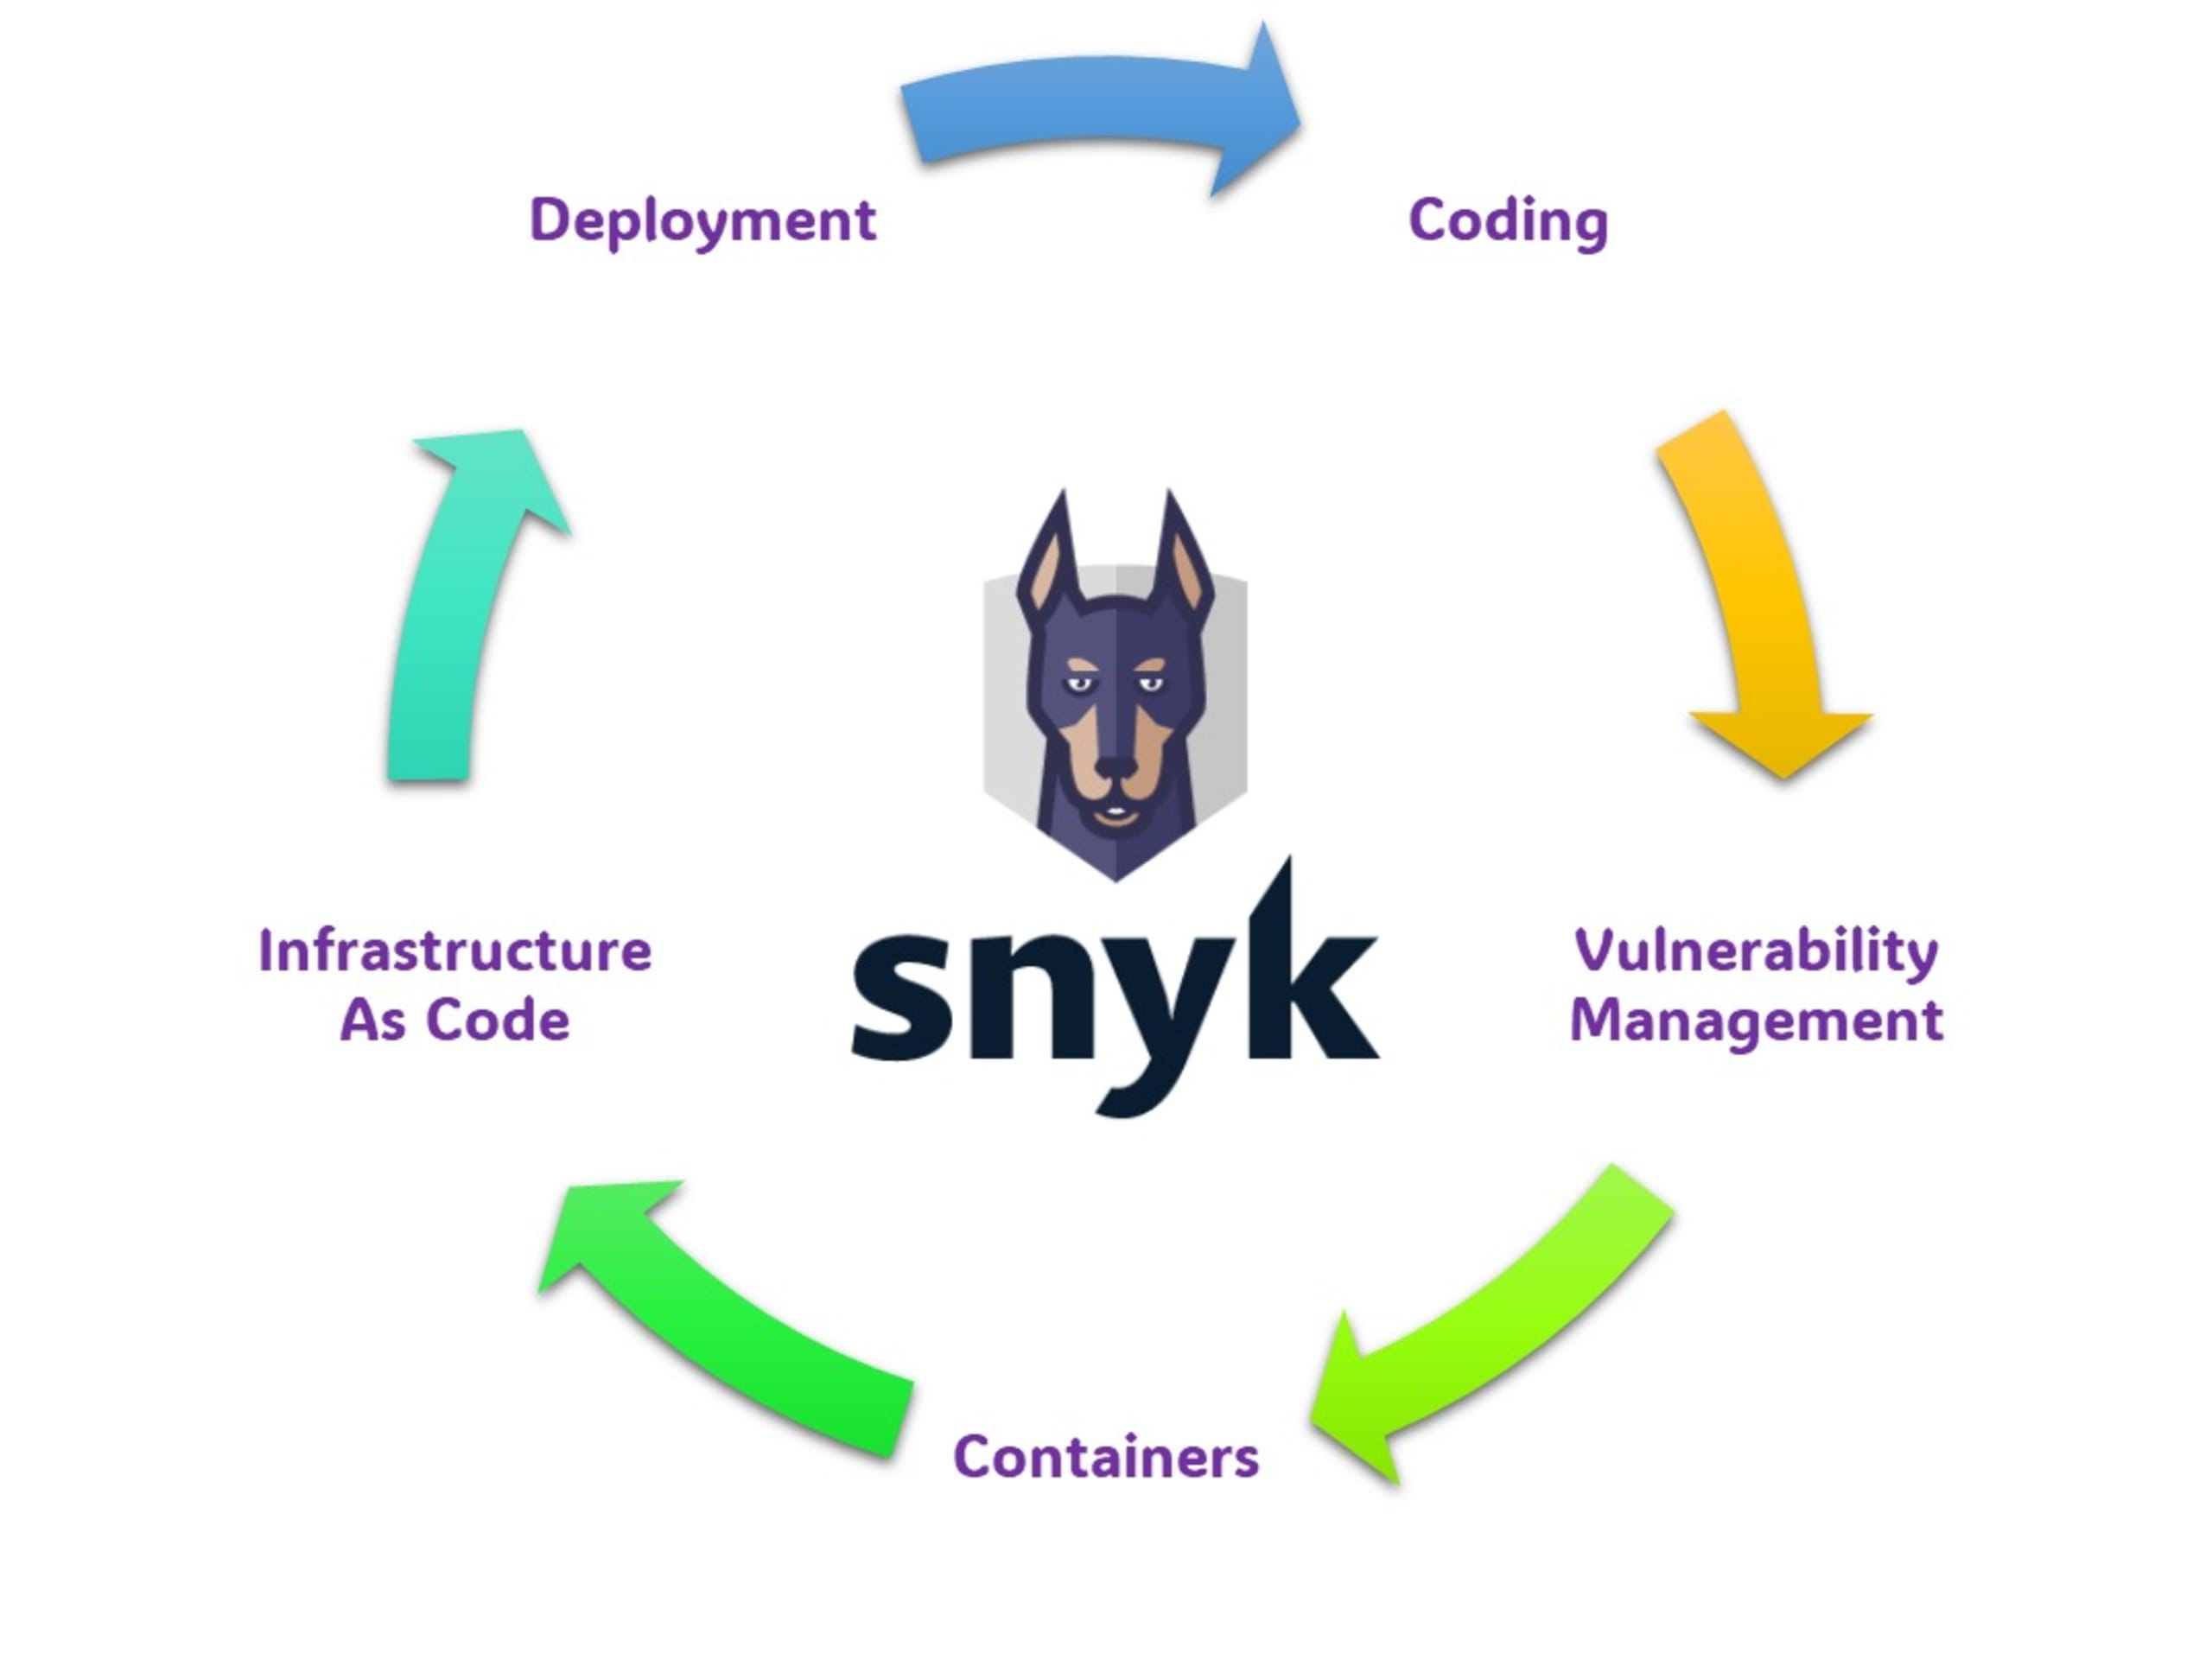
Pero todo esto tiene solución. Si contamos con una plataforma que ofrece todos los controles necesarios en cada etapa del ciclo de vida de desarrollo seguro, podemos resolver los problemas mencionados. Hoy veremos brevemente las distintas funciones de la plataforma Snyk y cómo ofrece seguridad de aplicaciones de 360 grados.
Codificación
Como arquitecto de seguridad, cuando quieres diseñar una cadena de herramientas de desarrollo para promover la codificación segura, primero debes asegurarte de que los desarrolladores conozcan los estándares de codificación segura. Después, se trata de un proceso gradual que requiere tiempo e intervenciones humanas reiteradas. Snyk te permite aplicar el enfoque de shift left con Snyk Code. Los desarrolladores pueden usar la extensión de Snyk para su IDE y obtener información de primera mano sobre las vulnerabilidades que podrían introducir debido a errores u omisiones durante la codificación. Snyk Extension es compatible con todos los IDE populares disponibles actualmente.
Para obtener más información sobre cómo empezar a usar Snyk Extension en tu IDE, visita la documentación de Snyk Extension.
Como alternativa, puedes establecer otra barrera de control para el código al configurar tu repositorio para que se integre directamente con Snyk. Snyk analizará periódicamente el repositorio en busca de cambios desde el último análisis e identificará cualquier código vulnerable. Snyk admite la integración con las principales soluciones de repositorios de código locales y en la nube.
Para obtener más información sobre cómo empezar rápidamente, visita la documentación de Snyk Code.
Gestión del riesgo de vulnerabilidades
Gran parte del software actual se basa en los numerosos frameworks de terceros que utiliza. Este modelo ofrece beneficios para las empresas. Reutilizar fragmentos de código puede acelerar el proceso de desarrollo de aplicaciones y agregar funcionalidades, pero también tiene sus riesgos, ya que pueden contener vulnerabilidades o código malicioso que provoque incidentes graves de seguridad para sus usuarios. Una vez más, si eres arquitecto de seguridad y quieres adoptar controles técnicos acordes con la estrategia de shift left, Snyk ofrece un conjunto completo de herramientas para que tus desarrolladores analicen los paquetes de código abierto y detecten vulnerabilidades durante el desarrollo con Snyk Extension para IDE.
Además, como pueden aparecer vulnerabilidades en paquetes de terceros en cualquier momento, la integración de Snyk con repositorios de código le da al equipo de AppSec la información necesaria para evaluar la gravedad de cualquier vulnerabilidad nueva y abrir rápidamente un PR para que el equipo de desarrollo correspondiente la corrija y fusione en la rama principal.
Para obtener más información sobre cómo funcionan los PR de corrección y las solicitudes de fusión de Snyk, visita la documentación de Snyk.
Gestión de vulnerabilidades en contenedores
El desarrollo basado en contenedores es la norma hoy en día. Los contenedores no se limitan a los entornos en la nube: son una parte integral de las implementaciones locales en las empresas y se usan activamente en el mundo de los sistemas integrados, con dispositivos que ejecutan una versión muy personalizada de Linux como sistema operativo y ocupan el espacio mínimo necesario para alojar los contenedores en un entorno cerrado y seguro.
Aunque todo esto es positivo, no protege contra las vulnerabilidades de los contenedores causadas por código deficiente o por los paquetes de terceros que usa la aplicación, ni contra las vulnerabilidades de los paquetes nativos y de terceros de las imágenes base de los contenedores.
Las vulnerabilidades en las imágenes de contenedores suelen originarse en bibliotecas inseguras u otras dependencias que se incorporan a la imagen. Las imágenes también pueden contener código malicioso introducido durante un ataque a la cadena de suministro de software o una brecha similar en el entorno de desarrollo.
Puedes detectar muchos de estos problemas al principio del ciclo de desarrollo con Snyk Container. Puedes integrar Snyk con distintos repositorios de contenedores o conectar los contenedores a través de los procesos de compilación. También es importante señalar que podemos aprovechar las funciones de Snyk Extension para IDE para identificar problemas derivados de archivos Docker mal escritos o del uso de imágenes maliciosas como artefactos base.
Para conocer todas las funciones de Snyk Container, visita la documentación de Snyk.
Seguridad de infraestructura como código
Con la llegada de DevOps, la infraestructura como código cobró importancia. Sin embargo, los estudios muestran que la mayoría de las vulnerabilidades de seguridad en aplicaciones basadas en la nube se deben principalmente a una configuración incorrecta de los ajustes de seguridad.
La seguridad de la infraestructura como código (IaC) es un enfoque de seguridad en la nube que incorpora una cobertura de seguridad coherente en todo el ciclo de vida del desarrollo de software. Esto permite detectar errores de configuración de forma temprana y evitar vulnerabilidades en tiempo de ejecución. La seguridad de IaC puede aplicarse en repositorios de código, herramientas de CI/CD o incluso desde el IDE del desarrollador.
La seguridad de IaC consiste en abordar los problemas de configuración de la nube en el código IaC, en lugar de hacerlo en los recursos en la nube ya implementados. Esto incluye:
Identificar errores de configuración: analizar IaC para encontrar variables con ajustes faltantes o incorrectos.
Definir políticas de seguridad: usar IaC para definir políticas de seguridad y aplicarlas cuando se realicen cambios en la infraestructura.
Gracias a sus integraciones con repositorios de código y soluciones de automatización de compilaciones, la CLI de Snyk y las extensiones de Snyk para IDE ofrecen las herramientas necesarias para aplicar el enfoque de shift left en todo el ciclo de vida del desarrollo.
Para obtener más información sobre Snyk Infrastructure as Code, visita la documentación de Snyk.
Gestión del riesgo de vulnerabilidades después de la implementación
La responsabilidad por la seguridad de las aplicaciones no termina cuando la aplicación se implementa de forma segura y exitosa. Es un proceso continuo que consiste en monitorear los activos implementados en la infraestructura para detectar nuevas vulnerabilidades que aparecen en los numerosos paquetes y componentes de terceros que usan las soluciones actuales.
También es importante comprender el ecosistema en el que se implementan las soluciones actuales. Kubernetes, también conocido como K8S, es el entorno más popular y preferido para implementar aplicaciones. Sin embargo, el desafío consiste en monitorear los pods o clústeres en tiempo de ejecución y alertar a las partes interesadas correspondientes para que identifiquen posibles amenazas al entorno. Y, por si fuera poco, la presencia de varios proveedores de nube agrega otro desafío.
La plataforma Snyk ofrece una propuesta única: puede integrarse con Kubernetes en los principales proveedores de servidores en la nube, lo que te permite importar y analizar tus cargas de trabajo en ejecución. Esto te ayuda a identificar vulnerabilidades en las imágenes y configuraciones asociadas que podrían reducir la seguridad de esas cargas de trabajo. Después de importarlas, Snyk sigue monitoreándolas e identifica problemas de seguridad adicionales a medida que se implementan nuevas imágenes y cambia la configuración de la carga de trabajo. Snyk ofrece Snyk Controller, que, una vez instalado en el clúster correspondiente, proporciona visibilidad casi en tiempo real sobre el estado de las vulnerabilidades en las cargas de trabajo en ejecución para los equipos de seguridad de aplicaciones.
Para obtener más información sobre la integración de Snyk con Kubernetes, visita la documentación de Snyk.


