Relatório
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Saiba por que a Snyk foi reconhecida como líder no The Forrester Wave™: Agentic Development Security Tools, Q4 2026.
Folha de referências
Folha de referências
Vídeo
Relatório
Mostrando 73 - 96 de 756 recursos
Criando agentes de IA mais seguros com saídas estruturadas
Saiba como as saídas estruturadas ajudam você a criar agentes de IA mais seguros e confiáveis, aplicando esquemas rigorosos durante a geração de tokens. Conheça os frameworks e as ferramentas de segurança essenciais para levar seus agentes de IA a um ambiente de produção baseado em aplicação de regras.

As 8 principais Claude Skills para profissionais de finanças e desenvolvimento quantitativo
As finanças quantitativas estão evoluindo à medida que traders algorítmicos deixam o ceticismo em relação à IA para adotar a automação prática com Claude Skills. Saiba como aproveitar as Claude Skills mais recentes e as práticas recomendadas de segurança para liberar espaço mental e se dedicar a decisões financeiras estratégicas.
Can You Trust AI Code? I Built a Scanner to Find Out
Can you trust the code AI generates? In this video, we build a custom AI Security Benchmarking tool to put models like Gemini, Mistral, and GLM 4.5 to the test.
I Built a Production-Ready App in 20 Minutes with Claude Opus 4.6
My boss dropped a bombshell at 4:00 PM: build a secure, production-ready app from scratch by tomorrow morning. Instead of panicking, I put Claude Opus 4.6 to the test.
GPT-5.3 Codex vs. Claude Opus 4.6: Which AI Builds Apps Better?
Can OpenAI’s new GPT-5.3 Codex take the crown from Anthropic’s Opus 4.6? In this video, I put Codex to the test by rebuilding the same app I recently tackled with Opus 4.6.
SAST vs. DAST vs. IAST vs. RASP: entenda os métodos de teste de segurança de aplicações
Entenda as principais diferenças entre SAST, DAST, IAST e RASP. Este guia explica como integrar esses métodos de teste ao longo do ciclo de vida do desenvolvimento de software para eliminar pontos cegos e bloquear ataques em tempo real.
BOLA: a vulnerabilidade de API que fica bem diante dos nossos olhos
Descubra por que a Broken Object Level Authorization (BOLA) é o risco nº 1 de APIs da OWASP. Entenda por que as ferramentas tradicionais de teste não conseguem testar essa falha "oculta" corretamente e como o DAST com IA da Snyk oferece o contexto necessário para impedir violações de dados.
Intercepting AI Risk: The Secure at Inception Workflow
In several videos reviewing models outputs for security with Snyk we point out how the dependencies they choose can sometimes be problematic (like with csurf).
GLM 4.7 vs. The Giants: Is This the New King of AI Coding?
Can a lesser-known model compete with the likes of OpenAI, Google, and Anthropic? In this video, we put Z.ai’s GLM 4.7 to the ultimate test.
Testing MiniMax M2.1 for AI Coding: The Results Might Surprise You
Can "lesser-known" AI models actually keep up with the giants like Google, OpenAI, and Anthropic? In today’s video, we put MiniMax M2.1 to the ultimate test: building a production-ready, secure Node.js note-taking application from a single prompt.
Como agentes de IA ainda comprometem a segurança quando nada está quebrado
Agentes de IA podem comprometer a segurança sem bugs ou vulnerabilidades. Entenda por que o comportamento dos agentes rompe limites de confiança e como a modelagem de ameaças reduz riscos.
Agentes de IA não pedem permissão: como criar um AI-BOM para ter visibilidade e controle
Assista a esta sessão prática e descubra como gerar um AI-BOM e proteger seus aplicativos nativos de IA.
4 motivos pelos quais o teste dinâmico de segurança é essencial para todos os seus ativos
Os invasores não miram apenas seus ativos mais valiosos: eles procuram o elo mais fraco em todo o seu conjunto de aplicações. Limitar os testes dinâmicos de segurança aos apps de nível 1 deixa pontos cegos perigosos em APIs esquecidas e ferramentas internas. Descubra por que o DAST universal é essencial para a gestão de riscos moderna e como ele ajuda as equipes a encontrar vulnerabilidades ocultas antes que se tornem portas de entrada para um ataque.
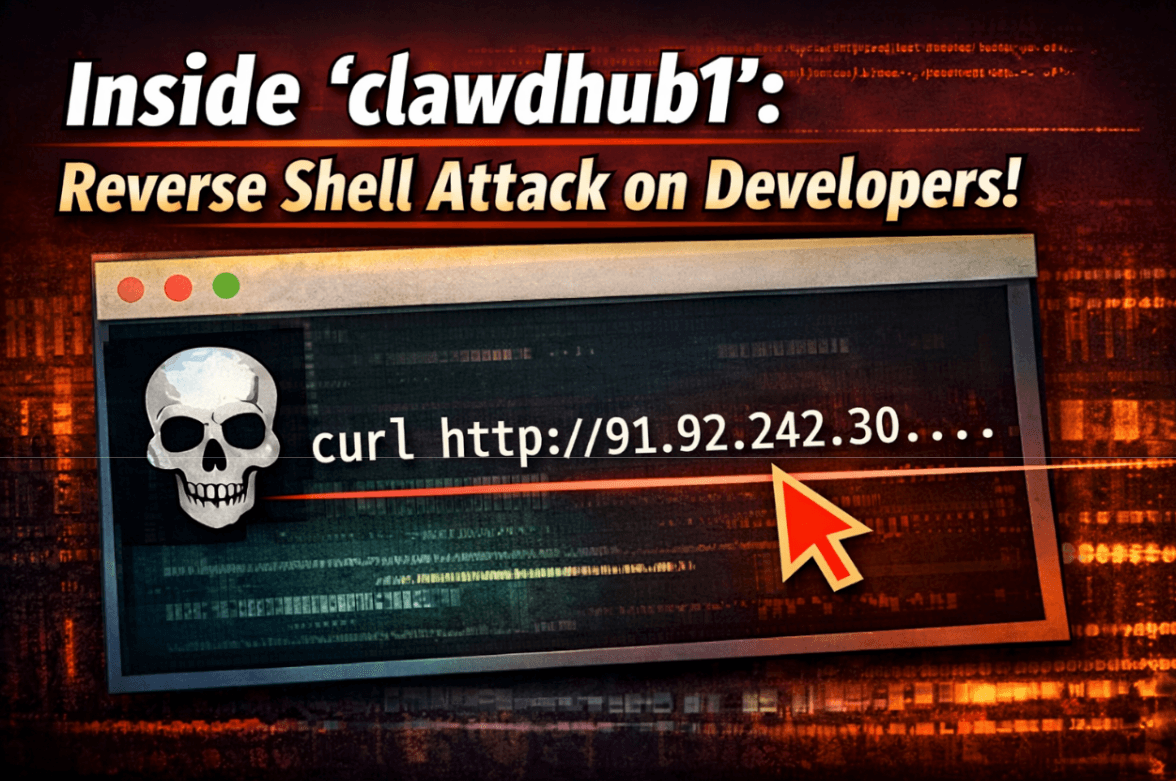
Por dentro da campanha maliciosa “clawdhub”: habilidades de agente de IA instalam reverse shells no marketplace OpenClaw
Pesquisadores de segurança da Snyk descobriram a campanha maliciosa clawdhub, que tem como alvo o marketplace de IA ClawHub com habilidades trojanizadas que instalam reverse shells. Esse ataque sofisticado usa engenharia social e scripts ofuscados para comprometer máquinas por meio dos recursos de agentes de IA no Windows e no macOS. Saiba como identificar essas ameaças e proteger sua cadeia de suprimentos de IA contra os riscos crescentes dos fluxos de trabalho agentivos.

De SKILL.md ao acesso ao shell em três linhas de Markdown: modelagem de ameaças para Skills de agentes
Conheça a tríade letal de riscos à segurança de agentes de IA. Saiba como Skills maliciosas do OpenClaw e ataques à cadeia de suprimentos, como o ClawHavoc, colocam seus dados em risco. Faça a modelagem de ameaças dos seus agentes de IA e proteja-os com o Snyk Evo.
Seu assistente de IA Clawdbot (OpenClaw) tem acesso ao shell e está a um prompt injection do desastre
Seu assistente pessoal de IA é seguro? Conheça os riscos de segurança agentiva do Clawdbot: prompt injection, cadeia de suprimentos e exposição à rede. Descubra as ferramentas da Snyk para proteger seus agentes.
DAST vs. RASP: entenda as diferenças na segurança de aplicações
Entenda as principais diferenças entre DAST e RASP para criar uma estratégia robusta de segurança de aplicações. Este guia explica como o DAST identifica vulnerabilidades de forma proativa antes da implantação, enquanto o RASP oferece proteção em tempo real durante a execução. Saiba como combinar as duas tecnologias para criar uma defesa em camadas para sua stack de software moderna.