Nova vulnerabilidade crítica no OpenSSL: o que você precisa saber

31 de outubro de 2022
0 minutos de leituraNota do editor: 1º de novembro de 2022
A Snyk verificou seus próprios sistemas e ferramentas em busca do uso do OpenSSL v3. Identificamos que o Snyk Broker, nas versões de 4.127.0 a 4.134.0, usa uma versão afetada do OpenSSL 3.0 e deve ser atualizado para a versão 4.135.0 ou posterior. O Snyk Broker permite que os clientes integrem plataformas SCM internas compatíveis à Snyk.
Em 25 de outubro de 2022, o projeto OpenSSL anunciou o lançamento de uma nova versão do OpenSSL (versão 3.0.7) para corrigir uma vulnerabilidade crítica de segurança. As vulnerabilidades (eram duas, e não uma) foram divulgadas na terça-feira, 1º de novembro de 2022, e o projeto OpenSSL publicou um artigo detalhando os problemas e as correções. Em outro artigo, a Snyk também analisa as vulnerabilidades e explica por que sua gravidade foi rebaixada de Crítica para Alta. Este artigo explica como usar a Snyk para se preparar para vulnerabilidades como essa e foi atualizado com as informações mais recentes.
A Snyk publicou um comunicado com as informações conhecidas até o momento e atualizará esse comunicado caso novos detalhes sejam divulgados.
Sobre a vulnerabilidade
O projeto OpenSSL classificou essa vulnerabilidade como crítica, mas informou que ela não afeta versões do OpenSSL anteriores à 3.0. Isso significa que, se você usa uma versão do OpenSSL inferior à 3.0, não deve ser afetado por enquanto.
A política de segurança do projeto OpenSSL explica o que é considerado uma vulnerabilidade crítica:
Isso afeta configurações comuns e também pode ser explorado. Alguns exemplos são a divulgação significativa do conteúdo da memória do servidor (o que pode revelar dados de usuários), vulnerabilidades que podem ser exploradas remotamente com facilidade para comprometer chaves privadas do servidor ou situações comuns em que a execução remota de código é considerada provável. Esses problemas serão mantidos em sigilo e levarão ao lançamento de novas versões de todas as versões com suporte. Vamos tentar corrigi-los o mais rápido possível.
Leia mais sobre os motivos para a decisão de rebaixar a gravidade para crítica no artigo do OpenSSL.
As versões vulneráveis do OpenSSL (3.0 e posteriores) são usadas atualmente em sistemas operacionais Linux, incluindo Ubuntu 22.04 LTS, RHEL 9 e outros. No entanto, distribuições Linux como o Debian só incluem o OpenSSL 3.x em suas versões mais recentes, ainda consideradas versões de teste; por isso, o uso disseminado em sistemas de produção pode ser limitado. Imagens de contêiner criadas com versões afetadas do Linux também serão impactadas. Vale observar, porém, que muitas imagens oficiais populares do Docker usam Debian Bullseye (11) e Alpine, que ainda usam o OpenSSL 1.x e não são afetadas. As imagens oficiais do Docker de projetos como nginx e httpd, populares para gerenciar tráfego da web, também usam Bullseye e Alpine e não são afetadas.
O Node.js 18.x e 19.x também usam o OpenSSL 3 por padrão, então esperamos atualizações para o Node.js nos próximos dias.
Por fim, se seus desenvolvedores usam C/C++, eles podem estar incluindo pacotes do OpenSSL v3 no código. Verifique se esse código inclui os pacotes relevantes do OpenSSL.
Como saber se você está em risco antes da divulgação de vulnerabilidades
Um aspecto interessante dessa vulnerabilidade é que o projeto OpenSSL anunciou que uma importante correção de segurança seria lançada uma semana antes do lançamento. Como foi informado que havia pelo menos uma vulnerabilidade crítica, as pessoas tiveram tempo para descobrir como procurar aplicações, contêineres e servidores potencialmente afetados. Após a divulgação das vulnerabilidades, ferramentas de segurança como a Snyk obviamente detectam a presença delas e fornecem correções. Mas como usar a Snyk para criar um plano de ação antes da divulgação da vulnerabilidade?
As etapas a seguir se aplicam a essa vulnerabilidade do OpenSSL. Mas você pode usá-las para qualquer vulnerabilidade cujos detalhes sejam conhecidos com antecedência, desde que tenha uma lista de materiais de software e faça uma análise completa de SCA em todos os pacotes de código aberto e contêineres.
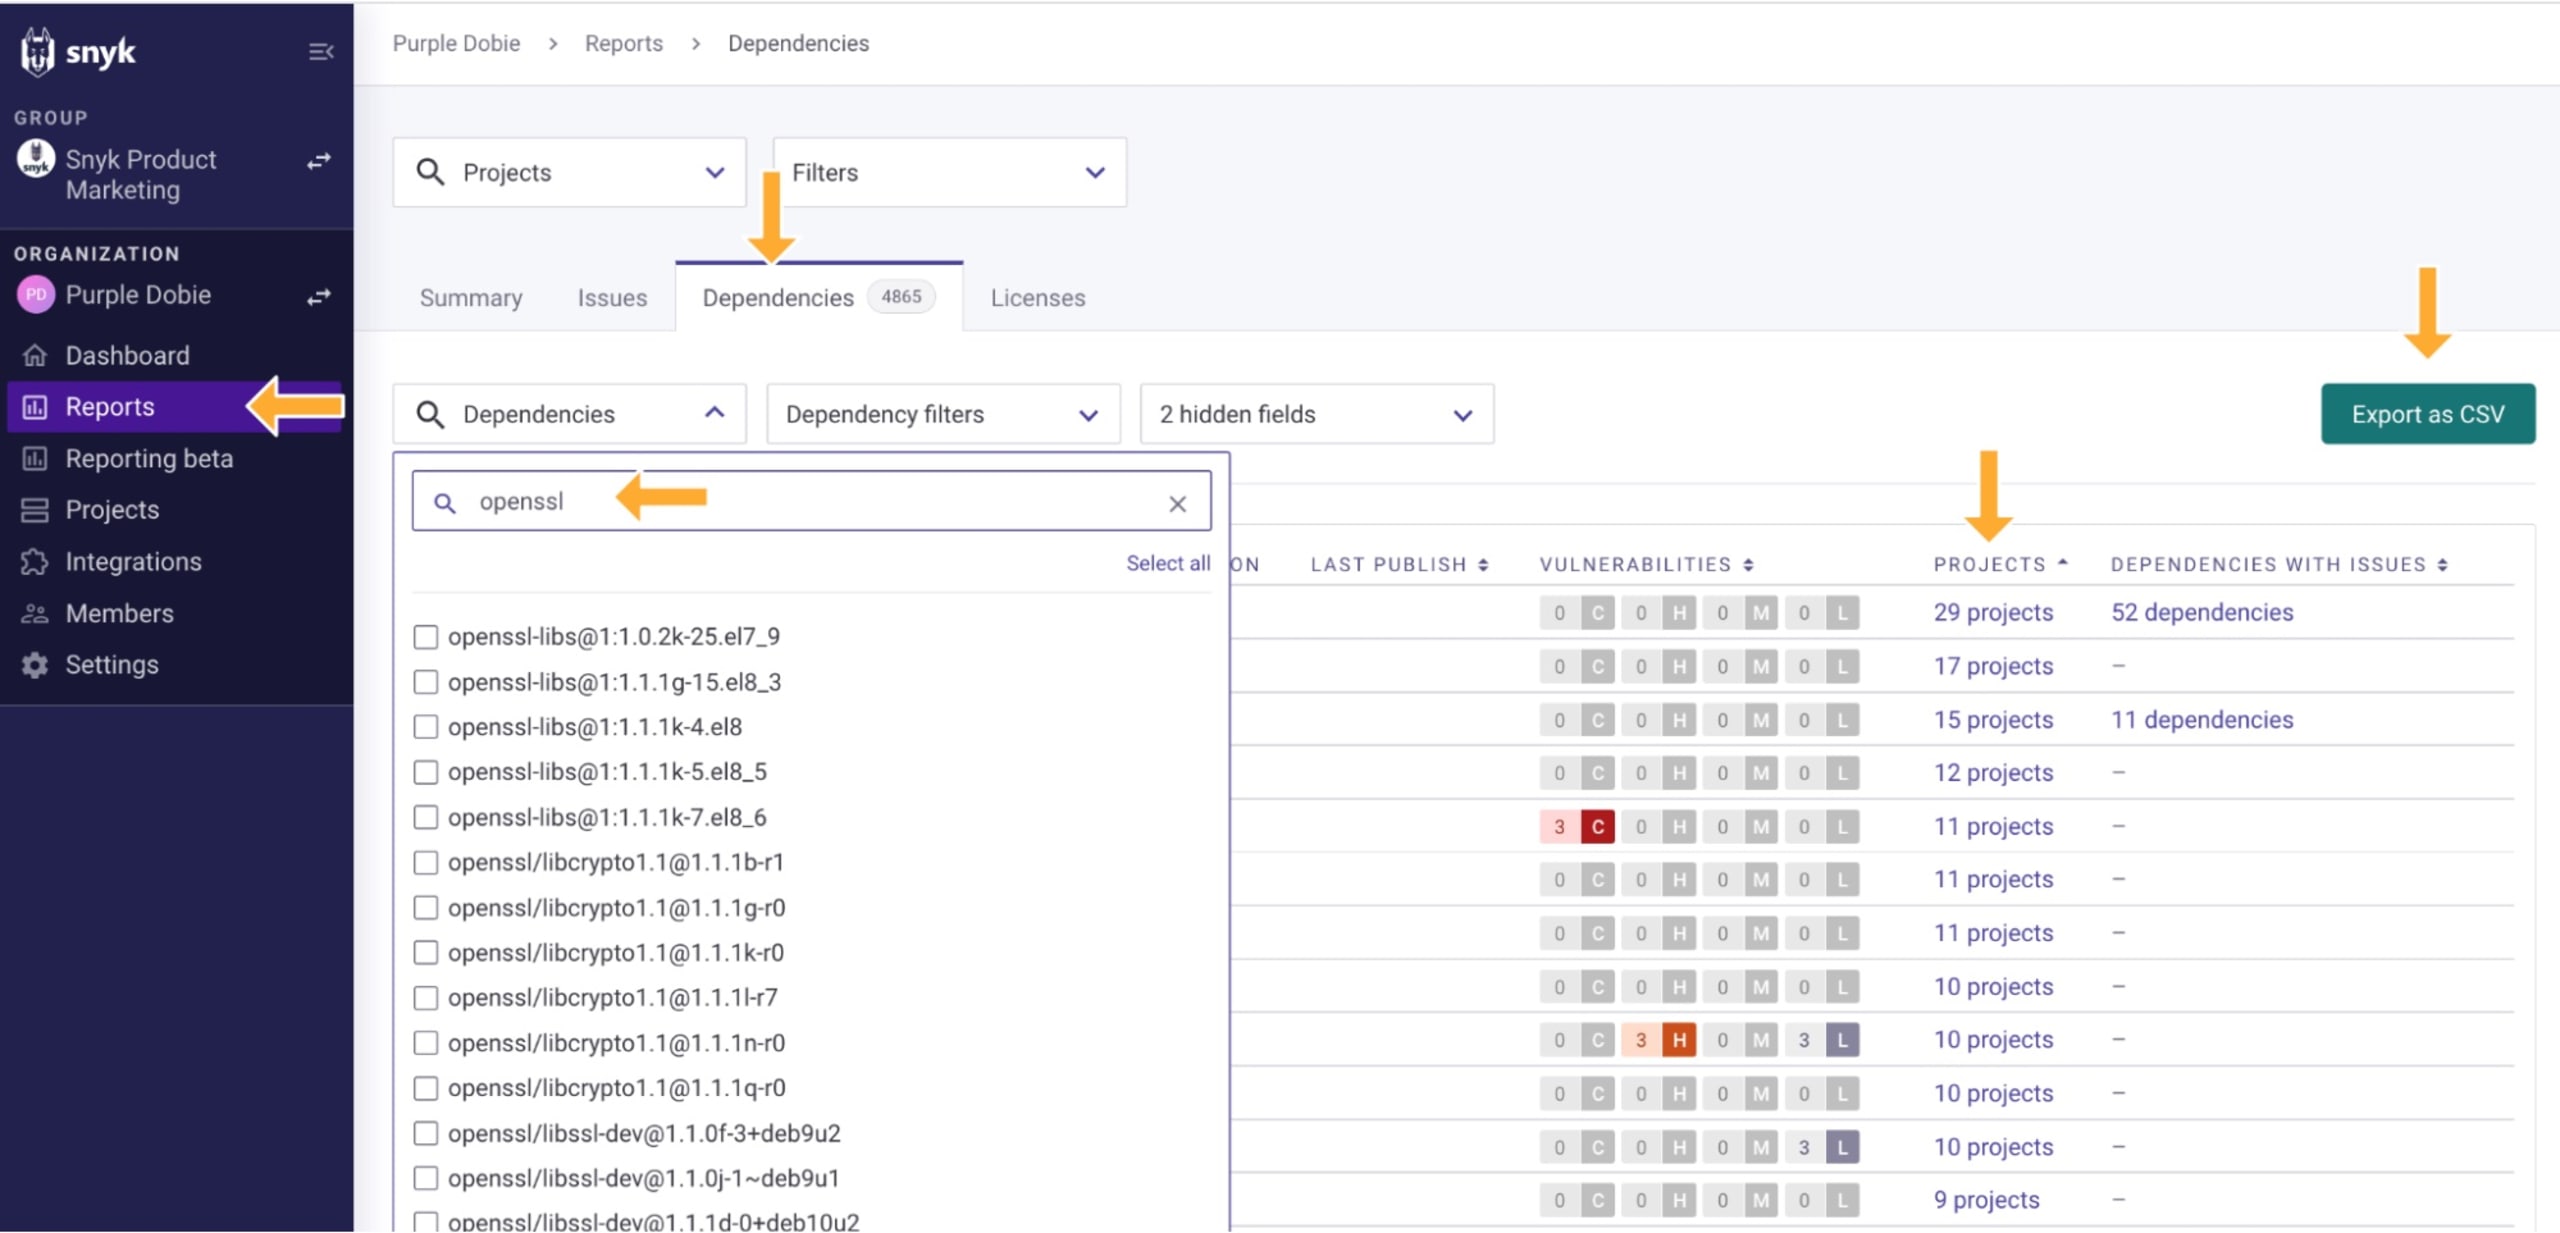
Se você é cliente da Snyk em um plano Business ou Enterprise, pode encontrar todos os projetos que incluem versões vulneráveis do OpenSSL (3.0.x). Acesse Relatórios e depois Dependências. Na caixa de pesquisa, digite openssl para ver onde você pode estar usando versões 3.0.x. O link Projetos leva você aos projetos relevantes. Se preferir, você pode exportar os dados para um arquivo CSV.
Clientes com acesso às APIs da Snyk (planos Business e Enterprise) também podem usar a API para extrair esses dados. Por exemplo, você pode usar um utilitário disponibilizado pela equipe Snyk Labs, chamado snyk-deps-to-csv, para exportar as dependências para um CSV. Você também pode acessar a API de dependências diretamente.
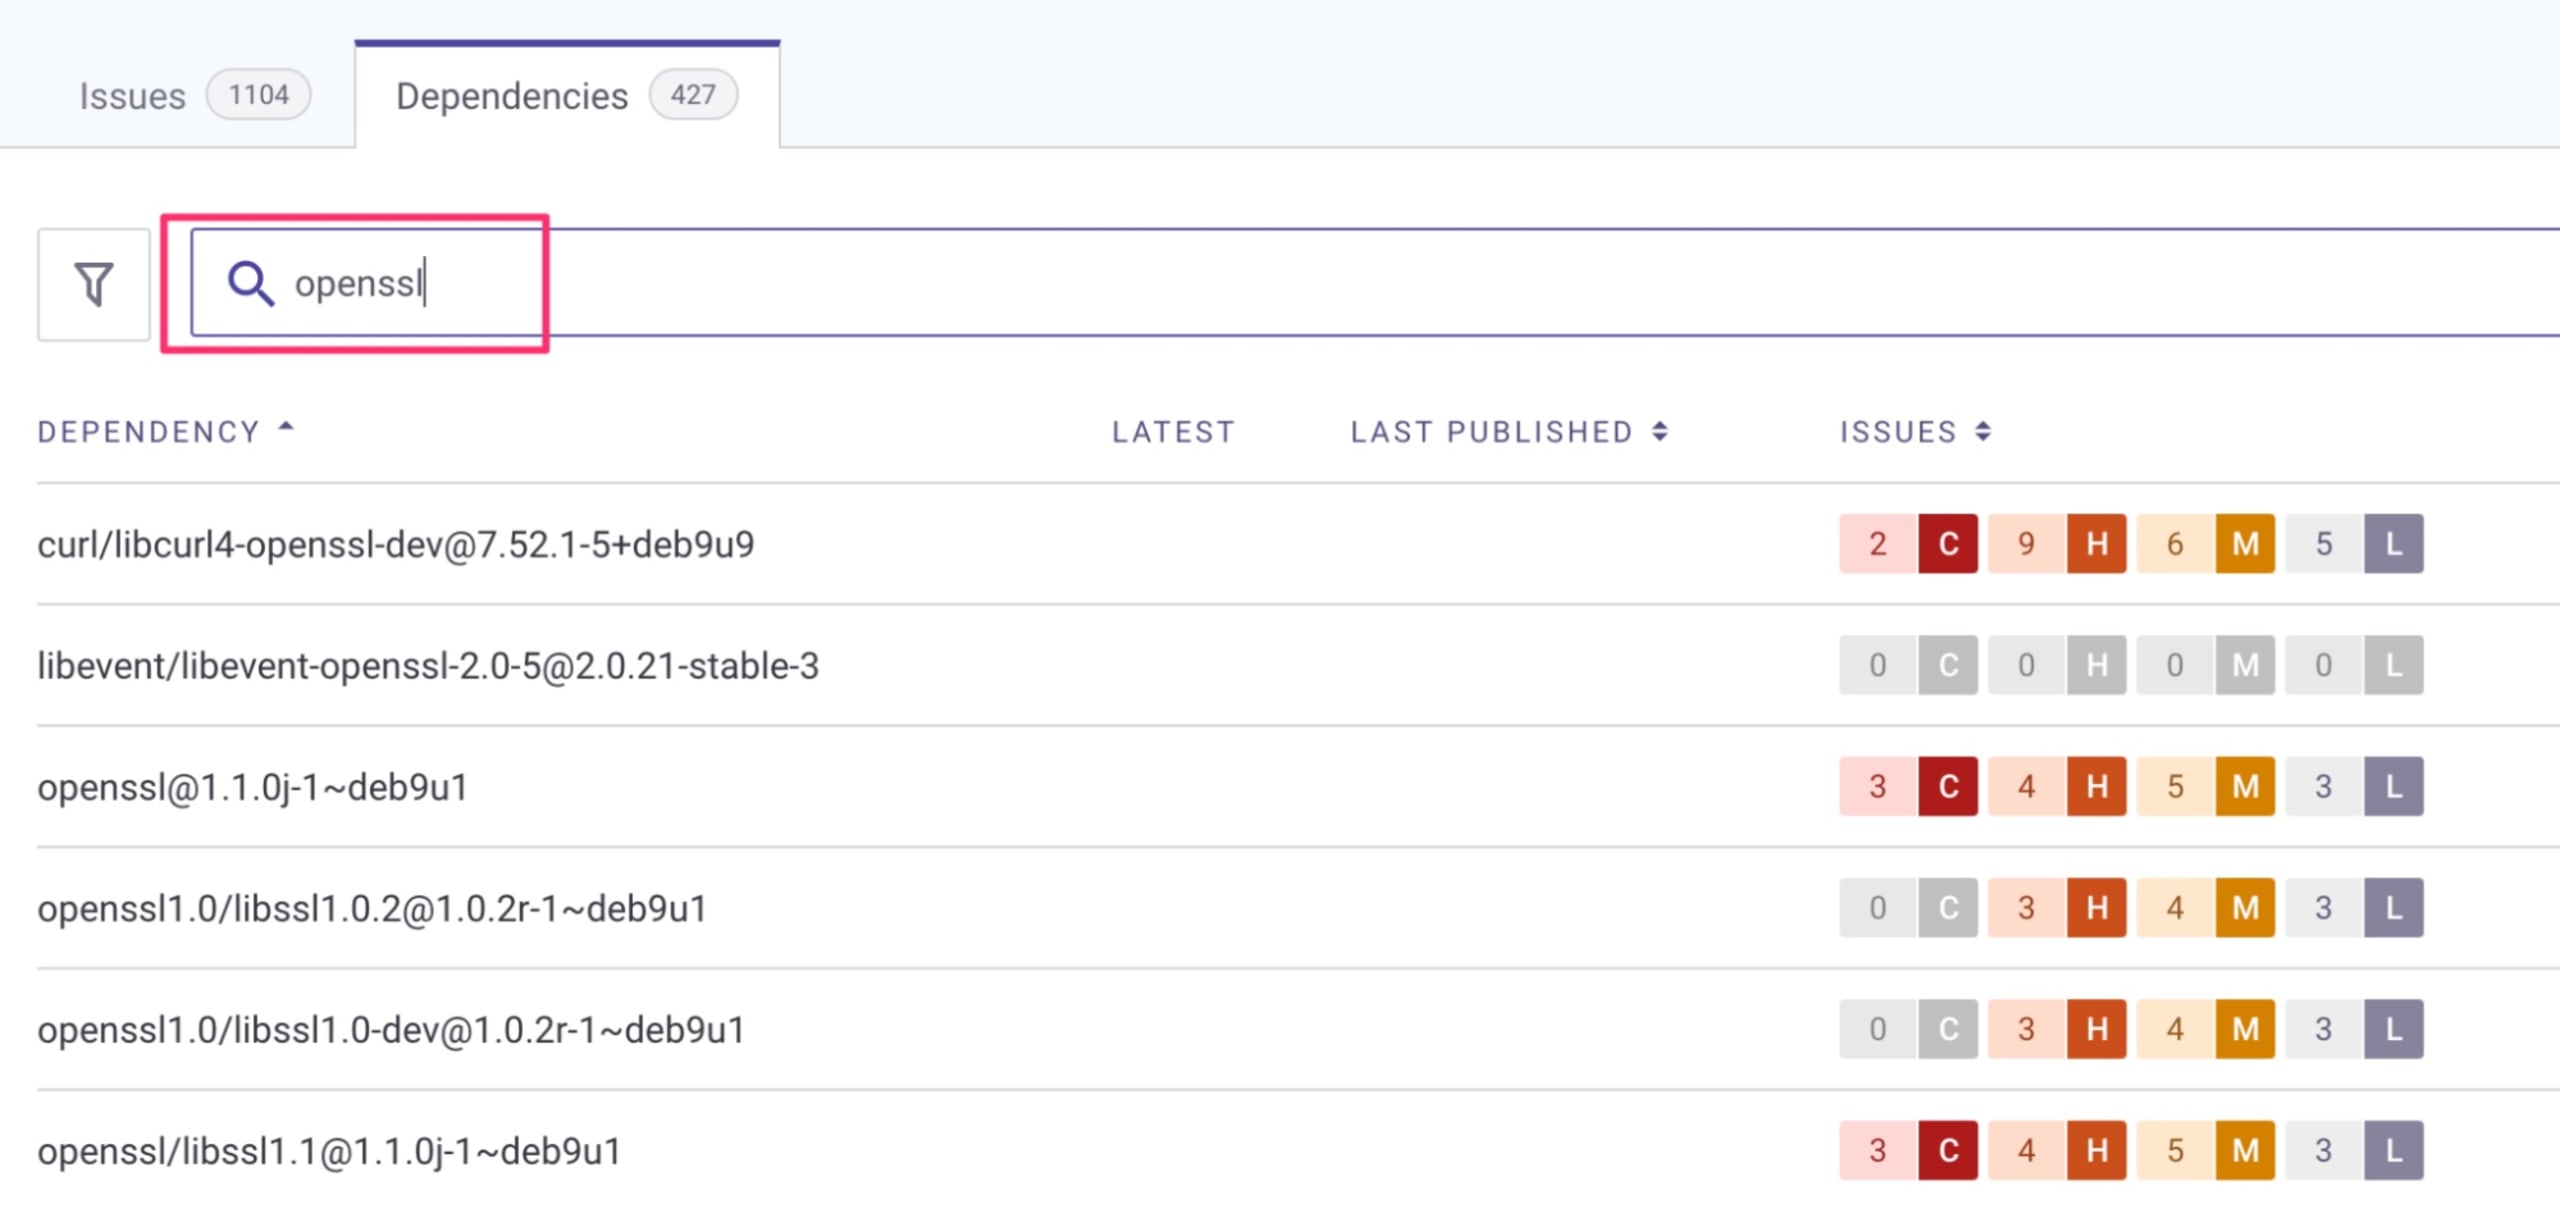
Qualquer usuário da Snyk, inclusive quem tem uma conta gratuita, pode procurar uma versão vulnerável do OpenSSL no painel da Snyk: selecione um projeto, clique na guia Dependências e pesquise por “openssl”. Lembre-se: as versões 3.0.x do OpenSSL são as afetadas.
Se você ainda não testou seus projetos com a Snyk, pode fazer isso com a nossa Snyk CLI:
Para testar seus projetos de código em busca de pacotes de código aberto como o OpenSSL ou de dependências transitivas que o utilizam, execute
snyk testpara ver os resultados diretamente na CLI ousnyk monitorpara consultá-los na interface web da Snyk.Se você usa C/C++ e quer saber se o OpenSSL está incluído no seu projeto fora de um gerenciador de pacotes (sem gerenciamento), adicione a opção
--unmanagedao executarsnyk test.
Para testar imagens de contêiner, execute
snyk container testpara ver os resultados diretamente na CLI ousnyk container monitorpara enviá-los à interface web da Snyk.Para qualquer um dos tipos de
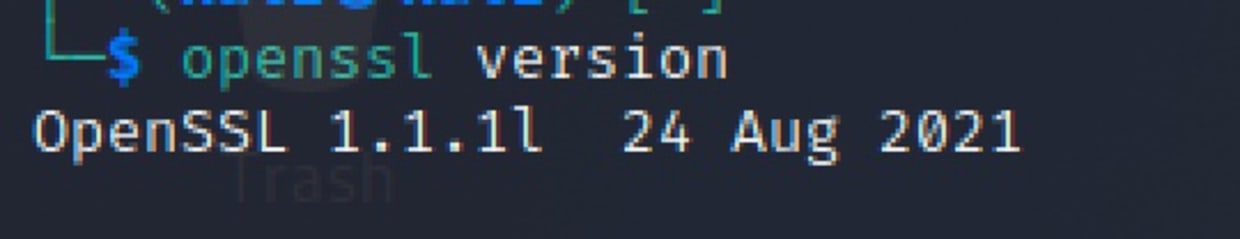
testacima, adicione a opção--print-depspara ver a lista de dependências na CLI. Se você usar o comandomonitor, as dependências serão informadas automaticamente na interface web da Snyk.Se você usa Linux, pode verificar qual versão do OpenSSL está instalada executando o comando
openssl versionno terminal:
Como mitigar a nova vulnerabilidade do OpenSSL
Avise sua equipe sobre o anúncio da vulnerabilidade e o próximo lançamento de segurança, na terça-feira, 1º de novembro de 2022. A melhor forma de se preparar é garantir que todos estejam cientes do problema e do lançamento previsto.
Avalie suas aplicações e sua infraestrutura para descobrir se você usa o OpenSSL 3.0 ou posterior em algum lugar.
Prepare-se para atualizar todas as instalações vulneráveis do OpenSSL na terça-feira, 1º de novembro de 2022.
Se você usa a Snyk para ajudar a detectar e corrigir vulnerabilidades, incluiremos a vulnerabilidade em nosso banco de dados e a detectaremos quando você analisar projetos em 1º de novembro de 2022, quando os detalhes forem divulgados. Você receberá uma solicitação para atualizar as versões vulneráveis identificadas pela Snyk assim que as correções estiverem disponíveis.
Não entre em pânico!
Gerenciar vulnerabilidades críticas pode ser estressante, mas não entre em pânico! O projeto OpenSSL tem um longo histórico de lidar com incidentes de segurança de forma responsável e oferecer correções em tempo hábil.
Se você ainda não usa uma ferramenta de detecção de vulnerabilidades como a Snyk, este pode ser um bom momento para experimentar. Essas ferramentas ajudam a avisar você sobre incidentes como esse quando eles acontecem e podem até ajudar a implementar correções de segurança assim que estiverem disponíveis.
Embora seja impossível corrigir todos os problemas, acompanhar de perto os mais críticos e atualizar os sistemas rapidamente é uma estratégia eficaz para reduzir riscos e evitar violações.
Mais informações
Estes recursos adicionais sobre a próxima vulnerabilidade podem ajudar você a se preparar:
Docker DSA 2022-0001: comunicado temporário publicado antes do CVE público, com uma lista de pacotes e imagens de contêiner afetados.
SANS Internet Storm Center: lista de distribuições Linux afetadas
DistroWatch: lista de distribuições Linux afetadas
Comunicado do Node.js: lançamento de segurança do Node.js, que destaca o uso do OpenSSL v3 pelo Node.js v18.x e v19.x
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


