Artículos

Mantente al tanto de las novedades sobre seguridad y las mejores prácticas de la mano de los principales expertos de Snyk.

Mostrando 341 - 360 de 379 artículos
Blog iac header

Infrastructure as Code en el mundo DevSecOps

Conoce más sobre Infrastructure as Code (IaC), qué es exactamente y cuáles son las implicaciones de seguridad de usar IaC en el mundo real.

Snyk Funding

Copyleft: el auge de las licencias de software de código abierto

Conoce las licencias copyleft más populares, sus términos y condiciones, y en qué se diferencian del copyright. Descubre cuál es la mejor para tu equipo.

Node How even quick async functions can block the Event Loop starve

Consideraciones sobre licencias y seguridad de Node.js

A medida que el entorno de ejecución de Node.js gana popularidad, es importante conocer los riesgos de seguridad y licencias de Node.js para tus aplicaciones web.

Introducing open source security runtime monitoring

Pruebas de seguridad de aplicaciones (AST): respuestas a las preguntas más frecuentes

Las pruebas de seguridad de aplicaciones son un paso clave en el SSDLC. Descubre los tipos de pruebas de seguridad de aplicaciones y las herramientas para realizarlas, y empieza a crear aplicaciones seguras.

Blog Design Snyk Code

Componentes clave del pipeline de DevOps

Un pipeline de DevOps ayuda a los equipos a crear, probar e implementar software de forma rápida y eficiente mediante una combinación de herramientas y prácticas. Descubre cómo funciona y cómo aplicarlo.

SAST annoucment

Prácticas de codificación segura que todo desarrollador debe conocer

La codificación segura consiste en escribir código en un lenguaje de alto nivel siguiendo principios estrictos, con el objetivo de prevenir posibles vulnerabilidades

Guía de análisis de seguridad de Docker

Obtén más información sobre el análisis de seguridad de Docker para empezar a analizar tus imágenes de contenedor en Docker y otros registros.

state of cloud native application security report post

Vulnerabilidades en aplicaciones: cómo evitar fallas de código y riesgos de seguridad

Una vulnerabilidad en una aplicación es una falla o debilidad en el código que un actor malicioso puede explotar y que podría provocar una brecha de seguridad.

blog header Top Application Security Acronyms

Los 10 acrónimos de seguridad de aplicaciones más comunes

Conoce los acrónimos de AppSec que necesitas para hablar con confianza sobre los resultados de una prueba de penetración reciente o del análisis estático del código.

Pruebas dinámicas de seguridad de aplicaciones (DAST)

Conoce más sobre las pruebas dinámicas de seguridad de aplicaciones (DAST), un tipo de prueba de caja negra que analiza tu aplicación desde el exterior mientras el software está en ejecución.

Pruebas interactivas de seguridad de aplicaciones (IAST)

Conoce más sobre IAST, un método de pruebas de seguridad de aplicaciones que detecta vulnerabilidades mientras tu aplicación está en ejecución, y descubre por qué quizá IAST no sea una opción para ti.

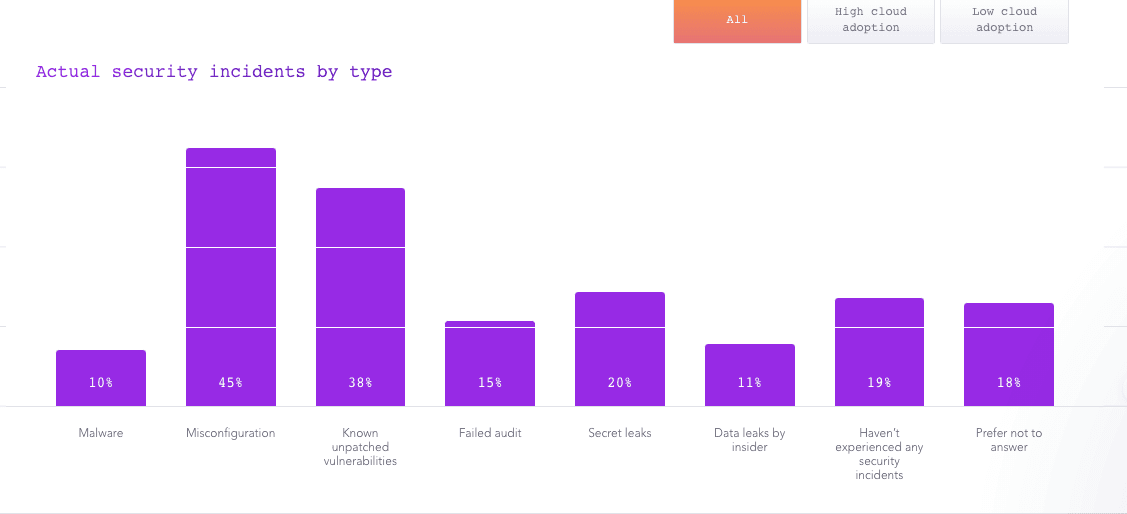
security incidents by type

Cómo establecer políticas de seguridad de aplicaciones que impulsen procesos de desarrollo seguro

Aprende a establecer políticas de seguridad de aplicaciones: un proceso bien diseñado que respalda la velocidad de tu organización y genera confianza en tus clientes.

blog feature snyk code party

Ciberseguridad fintech: cómo desarrollar de forma segura con código abierto

Las empresas fintech son objetivos atractivos para los hackers; por eso, la ciberseguridad es tan importante para ellas. Descubre cómo proteger tu plataforma.

Advancing DevSecOps

Seguridad continua en DevSecOps

Descubre cómo implementar procesos de seguridad continua puede beneficiar la cultura y los procesos de DevSecOps para ayudarte a proteger tu código en cada fase del SDLC.

Un análisis profundo de la inteligencia sobre amenazas cibernéticas

A medida que las empresas siguen adoptando tecnologías nativas de la nube, casi el 60 % ha aumentado su preocupación por su postura de seguridad.

blog hero security video

La importancia de la calidad del código

La calidad del código es fundamental para crear aplicaciones seguras y de alta calidad. Conoce más sobre la calidad del código, el desarrollo seguro y el verificador de código de Snyk.

blog feature snyk container pink

CaaS: contenedores como servicio, explicado

Explicación de CaaS (contenedores como servicio) y comparación con otras soluciones para externalizar la implementación de contenedores.

blog hero snyk code green

Los tres pilares para implementar estándares de codificación segura

Descubre cómo implementar estándares de codificación segura para entregar software seguro más rápido que nunca.

blog hero snyk iac green

Estrategia de despliegue blue-green: explicación

Aprende cómo integrar estrategias de despliegue blue-green en las etapas de IaC de tus pipelines de CI/CD para implementar sin interrupciones.

blog feature snyk apps

Controles de seguridad de aplicaciones explicados

En la jerarquía de seguridad, los controles de seguridad de aplicaciones se encuentran por debajo de los estándares y las políticas. Las políticas establecen los límites esperados para la seguridad y protección de las aplicaciones, mientras que los estándares definen reglas para hacer cumplir esos límites.