Como detectar a vulnerabilidade ExternalIP do Kubernetes nas suas configurações do Kubernetes com o Snyk

Ben Laplanche

10 de dezembro de 2020
0 minutos de leituraNa terça-feira, foi anunciada uma vulnerabilidade do Kubernetes que afeta todas as versões do Kubernetes e que pode permitir que um usuário mal-intencionado intercepte o tráfego quando endereços IP externos são usados em serviços. O Snyk adicionou uma nova verificação ao Snyk Infrastructure as Code (Snyk IaC) para analisar as definições de implantação do Kubernetes e avisar você caso esteja vulnerável a esse tipo de ataque.
Infelizmente, devido à natureza da CVE-2020-8554, não é possível corrigi-la com um patch. A solução alternativa recomendada é não usar endereços IP externos. Clusters multi-tenant, em particular, correm risco de ataque, pois essa vulnerabilidade pode permitir que um tenant veja o tráfego de outro caso os usuários tenham permissão para criar ClusterIPs ou aplicar patches a serviços LoadBalancer.
O Snyk Infrastructure as Codefornece feedback de segurança durante o processo de desenvolvimento do Kubernetes, analisando seus arquivos de configuração em busca de problemas de segurança e ajudando você a manter sua infraestrutura segura enquanto escreve as definições. Lançamos regularmente novas regras de segurança, com base nas práticas recomendadas e em nossas próprias pesquisas. Para lidar com essa vulnerabilidade, publicamos uma nova regra de segurança, O serviço está usando um IP externo, para informar se seus ambientes Kubernetes podem estar vulneráveis à CVE-2020-8554.
No exemplo abaixo, detectamos o uso de externalIPs, o que indica que essa implantação específica pode estar vulnerável a essa CVE. A solução alternativa recomendada é remover por completo o uso de externalIPs. Para validar a correção, faça a alteração necessária e analise o arquivo novamente para confirmar que o problema foi resolvido.
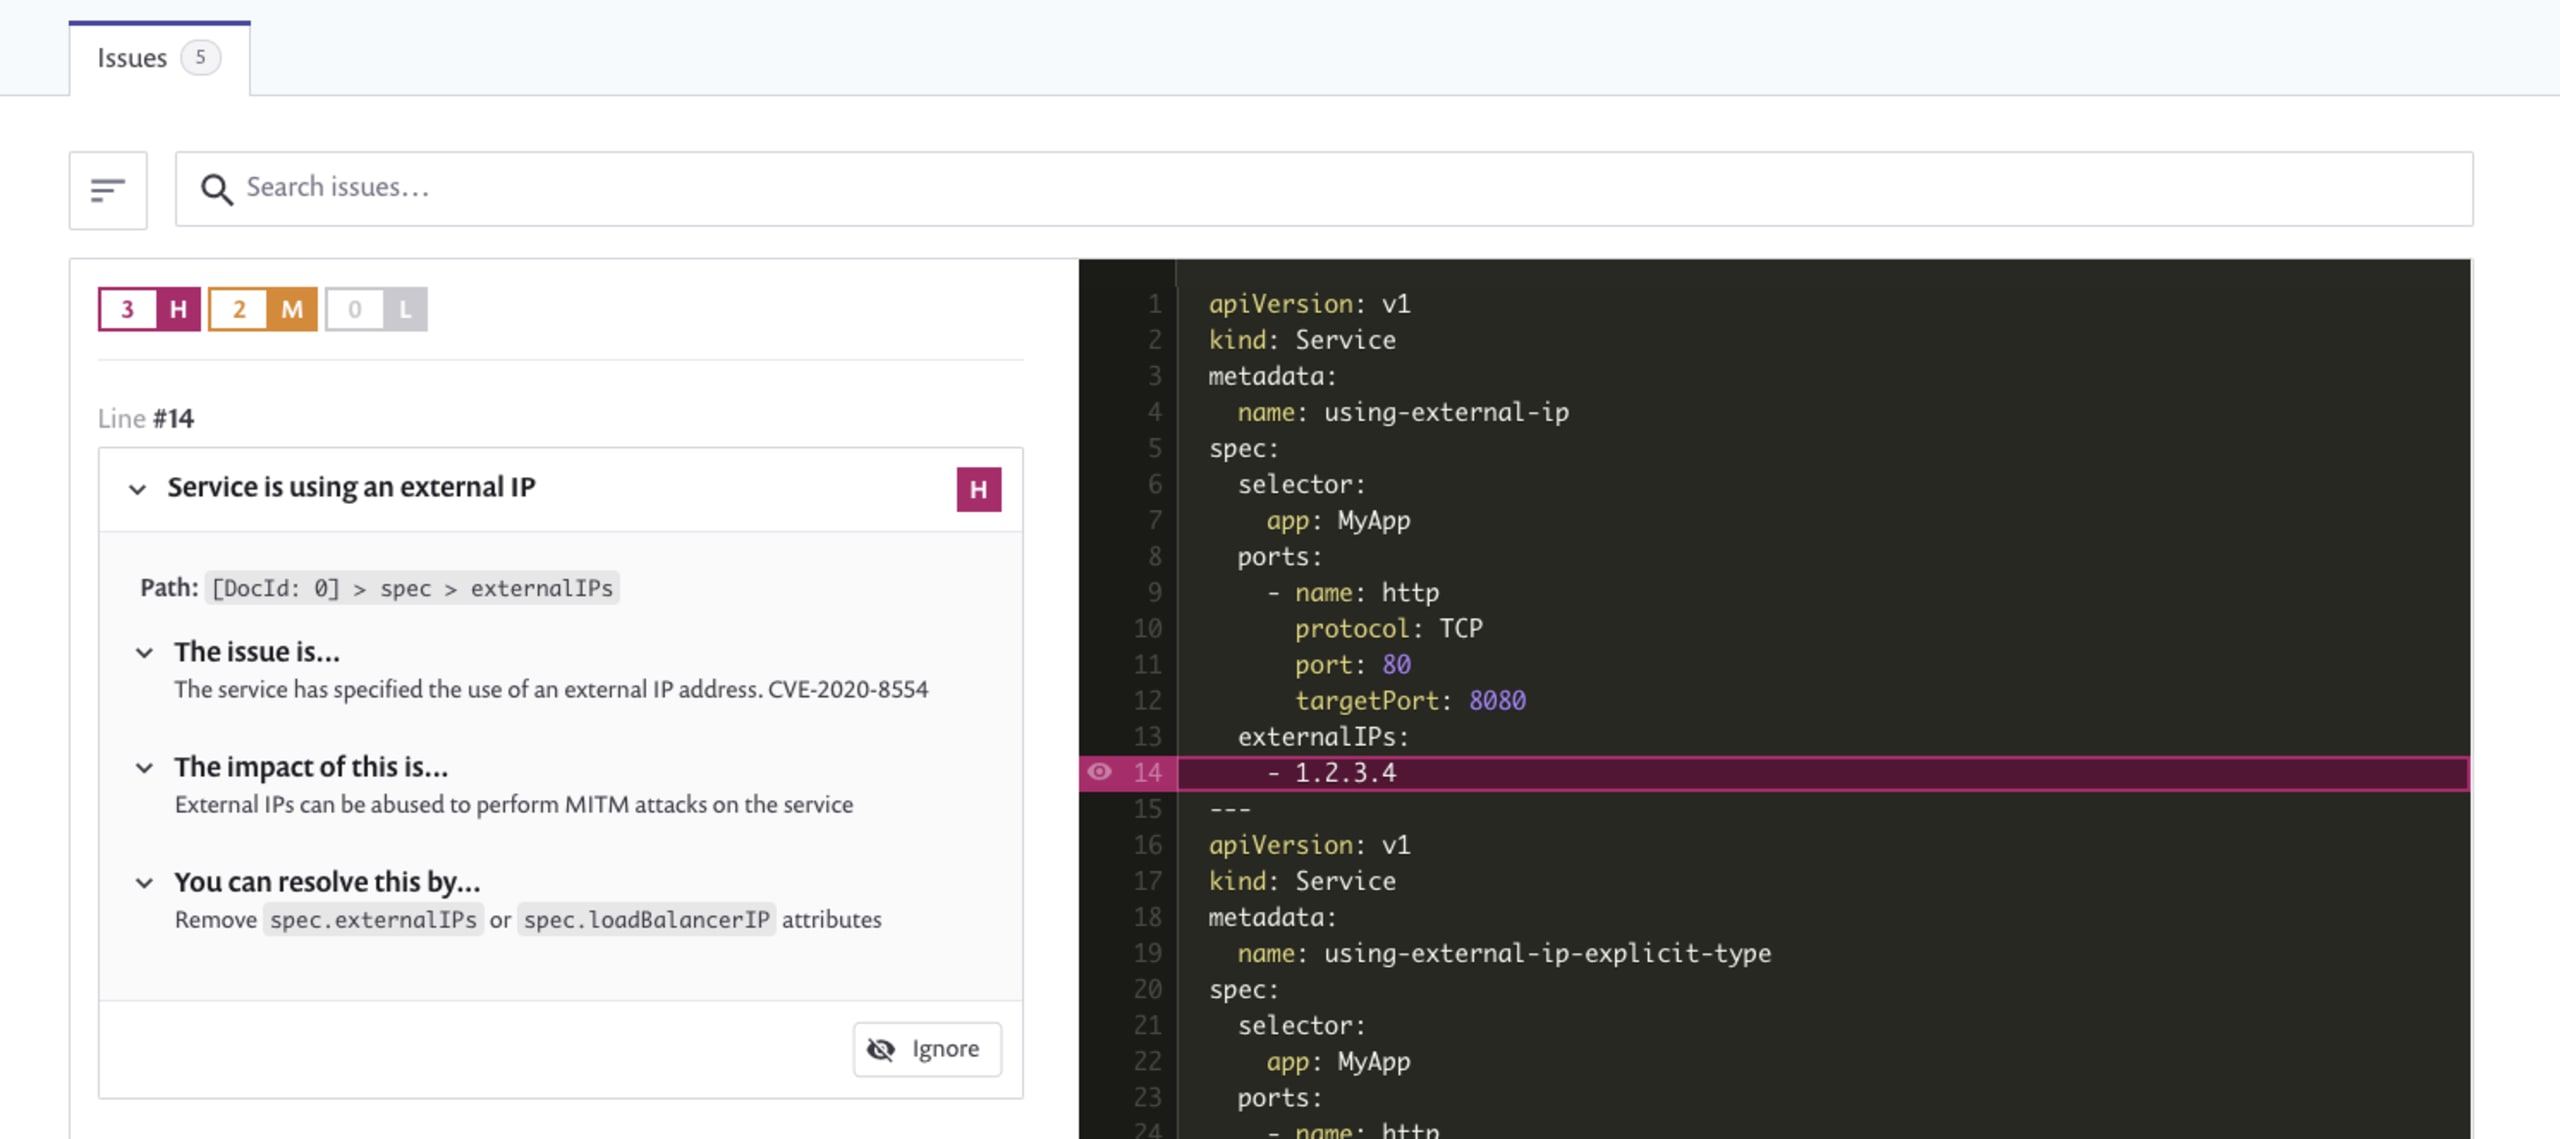
O Snyk IaC detecta a CVE-2020-8554 em uma configuração de serviço do Kubernetes.
Se você já usa o Snyk IaC, essa verificação está disponível agora, e os resultados de configurações vulneráveis aparecerão automaticamente no próximo teste dos repositórios Git importados ou quando você executar snyk iac test na linha de comando. Se você ainda não usa o Snyk IaC, pode começar a usá-lo gratuitamente e verificar rapidamente as definições de configuração do Kubernetes para saber se está vulnerável.
Se o Snyk IaC encontrar configurações que usam externalIPs, audite seu uso para determinar o risco. Se seus clusters não forem multi-tenant ou se você tiver restringido as funções de modo que a maioria dos usuários não possa usar nem aplicar patches a essas configurações, talvez você possa ignorar o resultado do Snyk IaC e/ou ajustar a regra do Snyk IaC _Service is using an external IP_ para reduzir a classificação de severidade. Se suas cargas de trabalho dependem de externalIPs e você acredita que está em risco, pode usar controladores de admissão e/ou o OPA Gatekeeper para restringir o uso de IPs externos com base em listas CIDR.
Recursos adicionais:
Para descobrir o nível de segurança da sua configuração do Kubernetes e saber se você está vulnerável a esse problema, comece a usar o Snyk gratuitamente.
Proteja a infraestrutura desde a origem
A Snyk automatiza a segurança e a conformidade de IaC nos fluxos de trabalho e detecta recursos com configurações divergentes ou ausentes.


