99%の
クラウドネイティブ時代の
Snykレポート
クラウドネイティブの

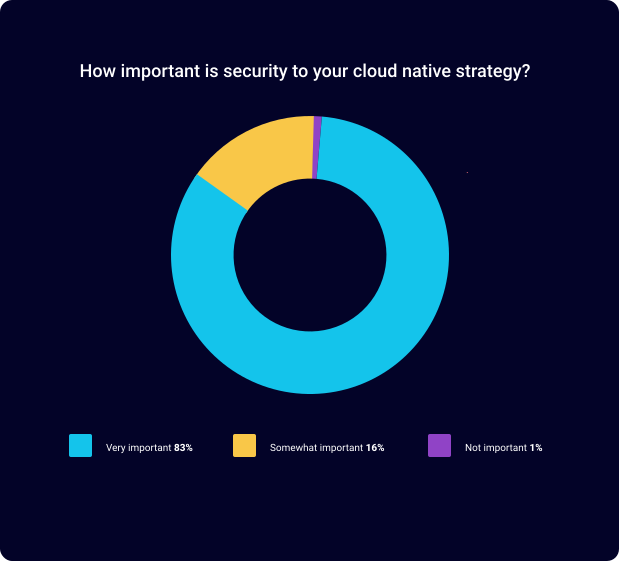
クラウドネイティブ時代の
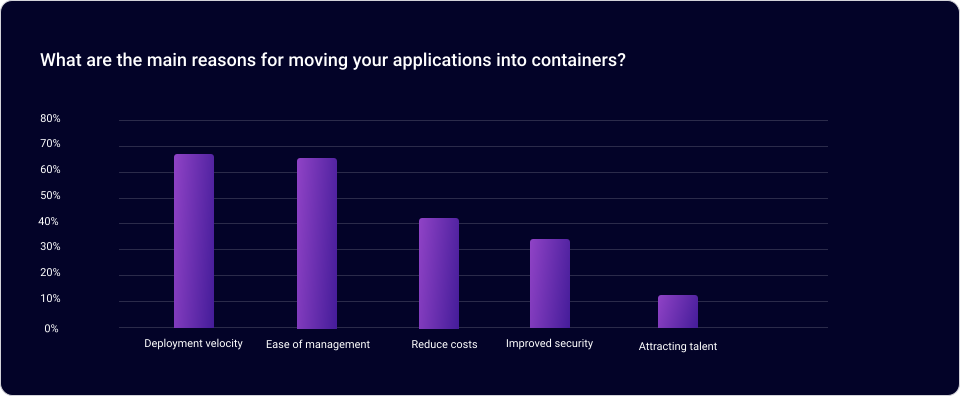
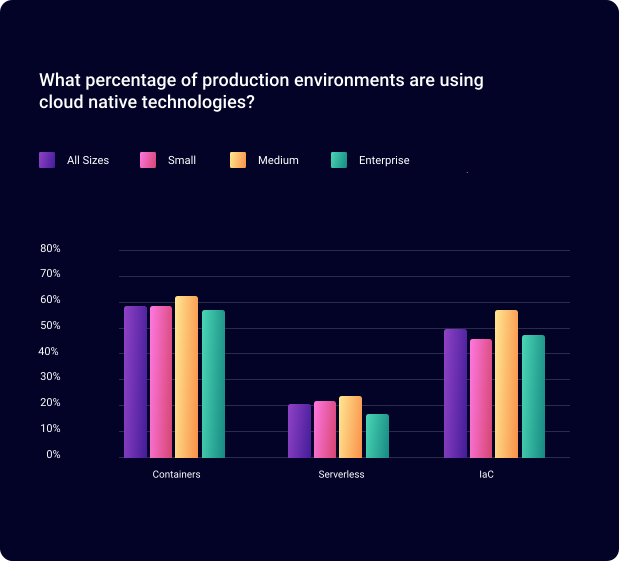
本番ワークロードの
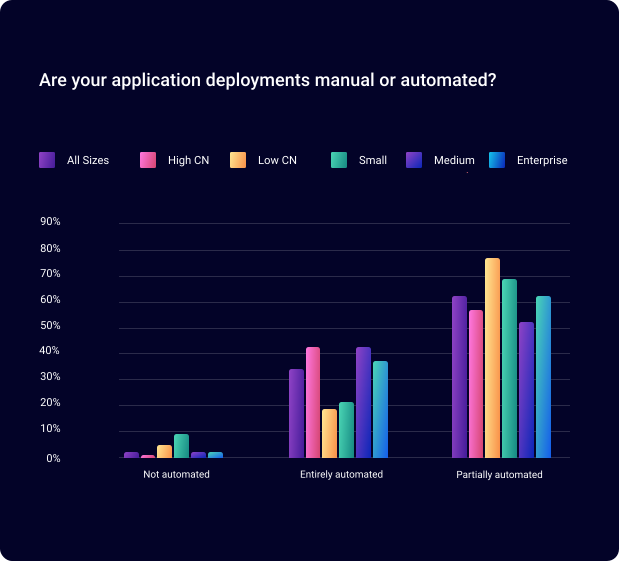
デプロイの
「設定ミスや
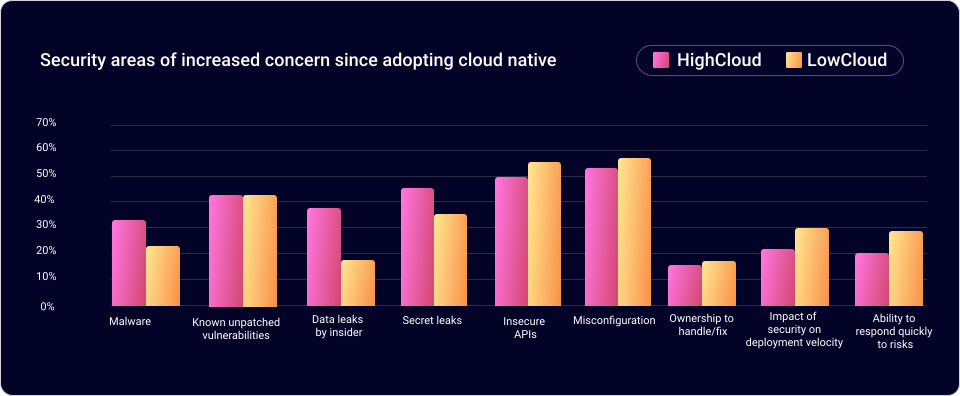
既知の 脆弱性が 最大の 懸念事項であり、 インシデントの 主な 原因にもなっている 今、 開発チームが セキュリティ対策の 優先順位を どう 決めるべきか、 見直す 必要が あります。 開発者が クラウドネイティブアプリ全体の セキュリティに 責任を 負う 場合、 セキュリティ プログラムで 最初に 取り組みがちな アプリの 独自コードの 脆弱性よりも、 こうした セキュリティ衛生上の 課題への 対処を 優先すべきことが 少なく ありません。」

Guy Podjarny
Founder, Snyk
組織が
内部関係者に
クラウドネイティブ技術の
自動化ツールを
「クラウドネイティブ技術を
導入する 今こそ、 これまで 以上に 警戒を 強める 必要が あります。 クラウドコンピューティングに よって ビジネスの スピードが 上がるのは 当然ですが、 同時に ミスも 起こりやすくなります。 これまで 以上に 多くの ツールと トレーニングが 必要である ことを、 この レポートは 明確に 示しています。」


Andrew Krug
Security Evangelist, Datadog
完全に
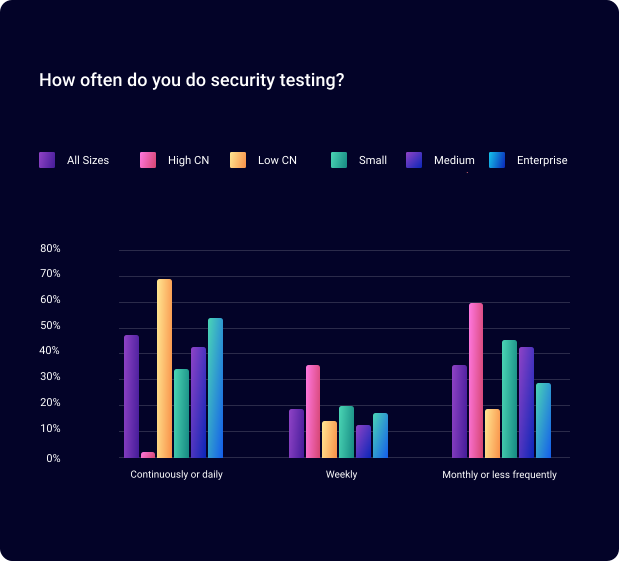
ソフトウェア開発ライフサイクル全体に
テストを
「包括的に
自動化を 導入する ことで、 アプリケーションや インフラを より 迅速かつ 確実に 提供できるだけでなく、 重大な セキュリティ問題が 特定された 時点ですぐに 修正に 着手できます。 さらに、 自動化は チーム間の APIと して 機能し、 ソフトウェアデリバリーライフサイクル全体に わたる 継続的な セキュリティテストを 可能に します。」
Nigel Kersten
Field CTO, Puppet
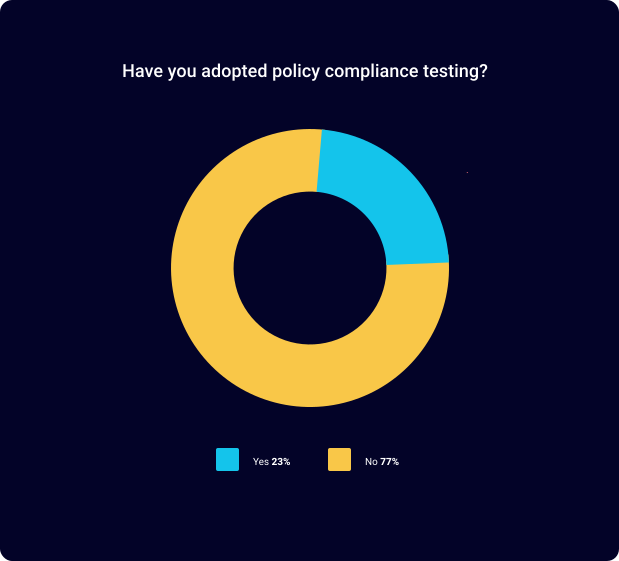
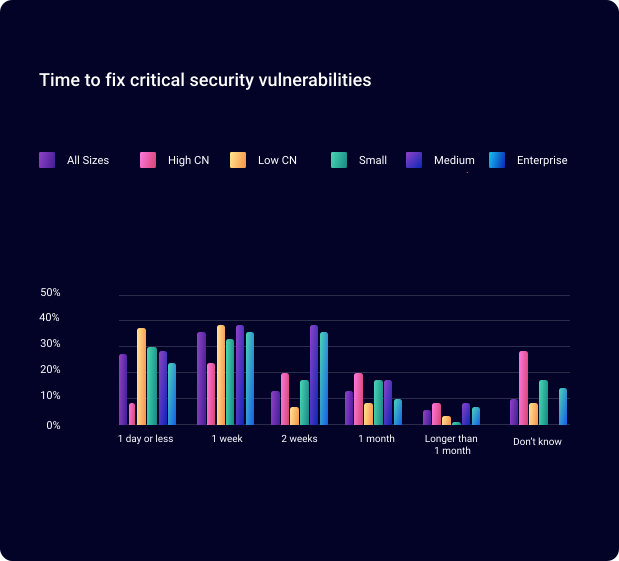
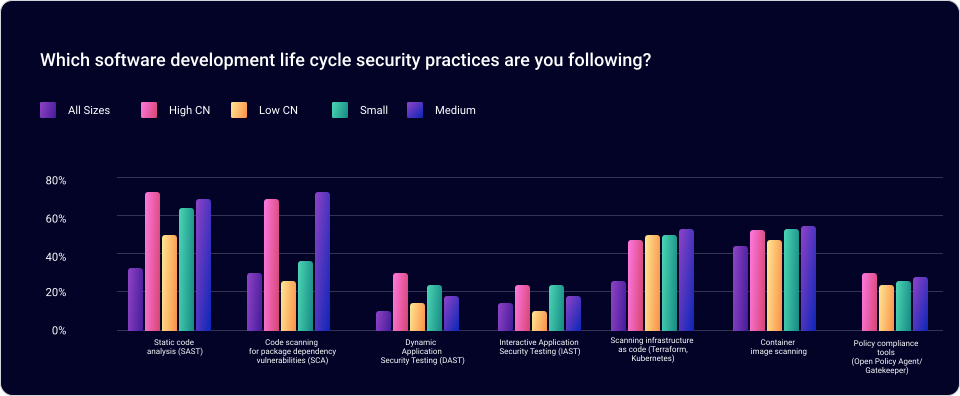
ソフトウェア開発ライフサイクル全体で、
大企業は
「自動化は、
より 迅速な デリバリーを 実現する 手段と して よく 語られます。 しかし、 自動化は フィードバックを 迅速に 提供する ことで、 デリバリーの 質も 高めます。 これに より、 セキュリティチームは 助言や 知識を より 多くの 開発者に 届けられます。 フィードバックを 実行に 移しやすく、 開発者自身で 対応できる 形に する ことで、 開発者は コード品質に 責任を 持てるようになり、 自信を 持って取り組めます。」
Patrick Debois
Director of Market Strategy, Snyk
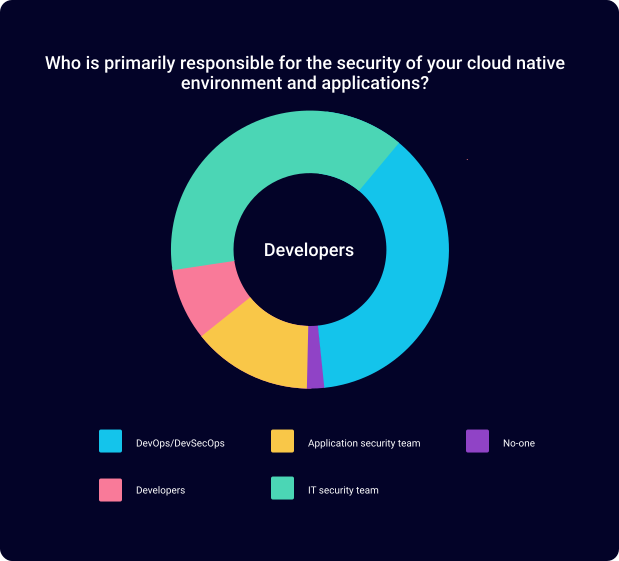
DevSecOpsの
従来のように
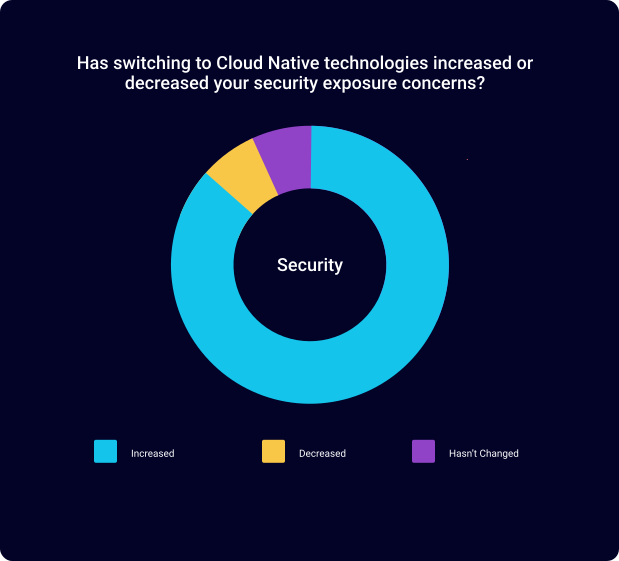
セキュリティ上の
Twilioのプロダクトセキュリティ責任者が、クラウドネイティブ環境で開発者ファーストのセキュリティとDevSecOpsを通じて、どのように規模を拡大したのかをご覧ください。