登録する

プルリクエストでKubernetesの脆弱性を修正

侵害の主な原因は設定ミスです。

コード、コンテナ、クラスターの設定ミスや脆弱性を検出して修正できます。
Snykを無料で始めましょう。クレジットカードは不要です。

Bitbucketでアカウントを作成するなど、他の方法はこちら

Snykを利用することで、利用規約およびプライバシーポリシーを含む各種ポリシーに同意したものとみなされます。

illustration kubernetes

数分でインテグレーション、スキャン、修正

1. 環境に統合する

CLIでSnykを実行するか、IDE、Gitリポジトリ、コンテナレジストリにシームレスに統合できます。

2. 脆弱性をスキャン

Snykがプロジェクトの脆弱性をリアルタイムで自動スキャンします。

3. 修正をデプロイ

Snykは修正方法を自動で提案します。ワンクリックで修正用のプルリクエストを作成し、コードを安全に保ちましょう。

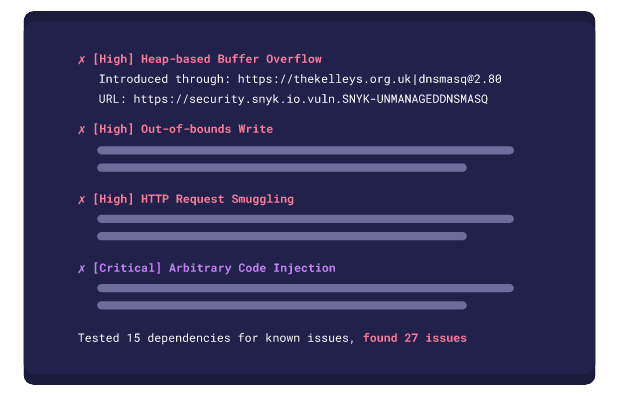
CLIでの脆弱性スキャン結果。バッファオーバーフロー、範囲外書き込み、HTTPリクエストスマグリング、コード…などの重大度「重大」および「高」の問題を表示

CLIから脆弱性をテスト

シンプルな$ snyk testコマンドで、ローカルプロジェクトの脆弱性を検出して修正できます。

脆弱性の件数と「この脆弱性を修正」ボタン付きのadm-zip脆弱性アラートが表示された、Kubernetesプロジェクトのセキュリティダッシュボード。

アプリのあらゆるレイヤーを保護

コード、依存関係、オープンソースライブラリ、Dockerfileの脆弱性を検出し、修正できます。

失敗したチェックと成功したチェック、ブランチの競合がないこと、「OPEN FIX REQUEST」ボタンを示すコードレビュー画面のイラスト

すばやく修正して、次へ進もう

Snykは、CLI、IDE、Gitリポジトリ、コンテナレジストリで自動修正のアドバイスを提供します。自動修正PRを使えば、マージして次へ進めます。

何百万人もの開発者がSnykで安全な開発を実現

AWS logoAWS logo
Google logoGoogle logo
Australia Post logoAustralia Post logo
Manulife logoManulife logo
Salesforce logoSalesforce logo
Daikin logoDaikin logo
Gunosy logoGunosy logo
Cainz logoCainz logo