Snykをレッドチームとして活用し、CTFチャレンジをより速く攻略

Snykは、従来型およびAIネイティブのCTFチャレンジに潜む脆弱性や侵入経路となり得る箇所を検出し、隠されたフラグをより速く見つけるのに役立ちます。

Snykを無料で始めましょう。クレジットカードは不要です。

Bitbucketなどを使ってアカウントを作成

Snykを利用することで、利用規約およびプライバシーポリシーを含む当社のポリシーに同意したものとみなされます。

hero snyk ctf scan flag

Snykで脆弱性を見つけて時間を節約

CLIでSnykスキャンを実行すると、コードやオープンソースの依存関係に潜む脆弱性を数秒で特定できます。

snyk code testの実行結果を表示するターミナル。中程度のCSRFと情報漏えいの問題、および重大なクロスサイトスクリプティングの脆弱性が一覧表示されています。

コードの脆弱性を特定

シンプルな $ snyk code test コマンドを実行して、独自のコードに潜む脆弱性を検出できます。

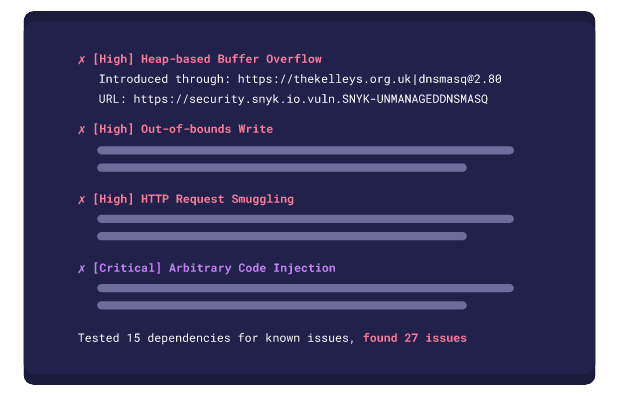
オープンソースの依存関係で見つかった重大および高深刻度の脆弱性を示す、ターミナル風のスキャン結果。27件の問題が見つかっています。

オープンソース依存関係の脆弱性を検出

Snykはプロジェクトのマニフェストファイルを分析し、直接依存関係と推移的依存関係の両方に含まれる脆弱性を自動的に検出します。

md-to-pdfに影響するリモートコード実行の脆弱性データベースエントリー。深刻度は9.8(重大)で、概念実証コードのパネルが表示されています。

Snyk Vulnerability DBでエクスプロイトのPoCを確認

脆弱性について詳しく知り、エクスプロイトのPoCや元の問題へのリンクを確認して、チャレンジのエントリーポイントを簡単に特定しましょう。

何百万人もの開発者がSnykで安全な開発を実現

AWS logoAWS logo
Google logoGoogle logo
Australia Post logoAustralia Post logo
Manulife logoManulife logo
Salesforce logoSalesforce logo
Daikin logoDaikin logo
Gunosy logoGunosy logo
Cainz logoCainz logo