Schwachstellen im Code erkennen
Führen Sie einfach den Befehl $ snyk code test aus, um Schwachstellen in individuellem Code zu erkennen.
Snyk erkennt Schwachstellen und potenzielle Einstiegspunkte in herkömmlichen und KI-nativen CTF-Challenges. So können Sie verborgene Flags schneller aufdecken.
Starten Sie kostenlos mit Snyk. Keine Kreditkarte erforderlich.
Erstellen Sie ein Konto mit Bitbucket und weiteren Optionen
Durch die Nutzung von Snyk erklären Sie sich mit unseren Richtlinien einverstanden, einschließlich unserer Nutzungsbedingungen und unserer Datenschutzrichtlinie

Führen Sie einen Snyk-Scan in Ihrer CLI aus, um Schwachstellen im Code und in Open-Source-Abhängigkeiten in Sekundenschnelle zu erkennen.

Führen Sie einfach den Befehl $ snyk code test aus, um Schwachstellen in individuellem Code zu erkennen.
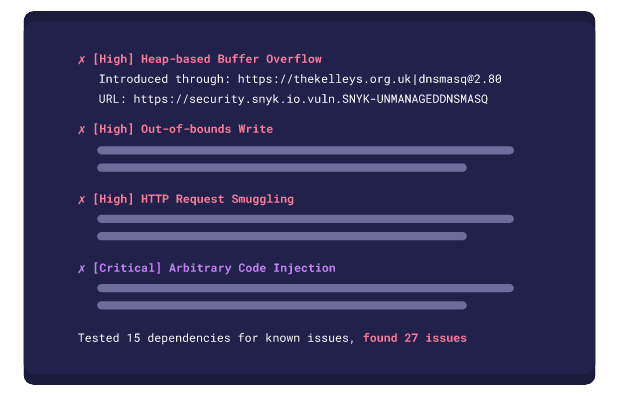
Snyk analysiert die Manifestdateien eines Projekts, um automatisch Schwachstellen in direkten und transitiven Abhängigkeiten zu finden.

Erfahren Sie mehr über die Schwachstelle, einschließlich des Exploit-POC und Links zum ursprünglichen Issue, damit Sie Einstiegspunkte für die Herausforderung leicht identifizieren können.
Millionen Entwickler entwickeln mit Snyk sicher


